zBang ist ein spezielles Risikobewertungstool, das potenzielle Bedrohungen durch privilegierte Konten im gescannten Netzwerk erkennt.
Organisationen und Red Teams können zBang nutzen, um potenzielle Angriffsvektoren zu identifizieren und die Sicherheitslage des Netzwerks zu verbessern. Die Ergebnisse können über die grafische Oberfläche oder durch Überprüfung der rohen Ausgabedateien analysiert werden.
Weitere Details zu zBang finden Sie im Blogbeitrag „The Big zBang Theory“ von @Hechtov:
https://www.cyberark.com/threat-research-blog/the-big-zbang-theory-a-new-open-source-tool/
Das Tool besteht aus fünf verschiedenen Scan-Modulen:
- ACLight-Scan – erkennt die am stärksten privilegierten Konten, die geschützt werden müssen, einschließlich verdächtiger Shadow Admins.
- Skeleton-Key-Scan – erkennt Domänencontroller, die möglicherweise mit Skeleton-Key-Malware infiziert sind.
- SID-History-Scan – erkennt versteckte Privilegien in Domänenkonten mit sekundärer SID (SID-History-Attribut).
- RiskySPNs-Scan – erkennt riskante Konfigurationen von SPNs, die zu einem Diebstahl von Anmeldeinformationen von Domänenadministratoren führen könnten.
- Mystique-Scan – erkennt riskante Konfigurationen der Kerberos-Delegierung im Netzwerk.
Zu Ihrer Information gibt es außerdem ein zusammengefasstes Datenblatt zu zBang:
https://github.com/cyberark/zBang/blob/master/zBang%20Summarized%20Data%20Sheet.pdf
Ausführungsanforderungen
- Führen Sie es mit einem beliebigen Domänenbenutzer aus. Die Scans erfordern keine zusätzlichen Berechtigungen; das Tool führt schreibgeschützte LDAP-Abfragen an den DC durch.
- Führen Sie das Tool von einem der Domäne beigetretenen Computer (einem Windows-Computer) aus.
- PowerShell Version 3 oder höher und .NET 4.5 (standardmäßig in Windows 8/2012 und höher enthalten).
Schnellstartanleitung
- Laden Sie die Release-Version von diesem GitHub-Repository Link herunter und führen Sie sie aus, oder kompilieren Sie sie mit Ihrem bevorzugten Compiler.
- Manchmal müssen Sie die heruntergeladene zBang.exe-Datei „entsperren“, wenn Sie sie über den Browser herunterladen.
- Wählen Sie im Startbildschirm aus, welche Scans Sie ausführen möchten.
Im folgenden Beispiel sind alle fünf Scans ausgewählt:
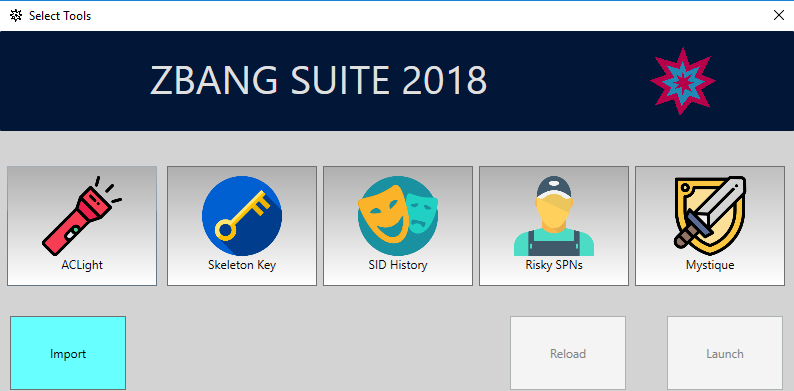
- Klicken Sie auf „Reload“, um Demo-Ergebnisse anzuzeigen.
Das zBang-Tool enthält integrierte Demo-Daten; Sie können die Ergebnisse der verschiedenen Scans anzeigen und mit der grafischen Oberfläche experimentieren.
- Klicken Sie auf „Launch“, um neue Scans in Ihrem Netzwerk zu starten. Ein neues Fenster wird geöffnet und zeigt den Status der verschiedenen Scans an.
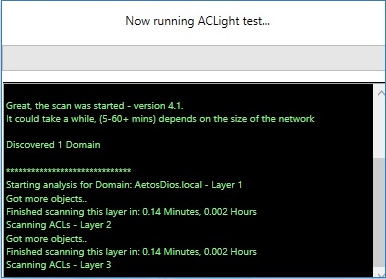
- Wenn die Scans abgeschlossen sind, erscheint eine Meldung, dass die Ergebnisse in eine externe ZIP-Datei exportiert wurden.
- Die Ergebnis-ZIP-Datei befindet sich im selben Ordner wie zBang und hat einen eindeutigen Namen mit der Uhrzeit und dem Datum der Scans. Sie können auch frühere Ergebnisse in die zBang-GUI importieren, ohne die Scans erneut ausführen zu müssen.
Klicken Sie dazu auf „Import“ im Startbildschirm von zBang.
Ergebnisse von zBang durchgehen
A. ACLight-Scan:
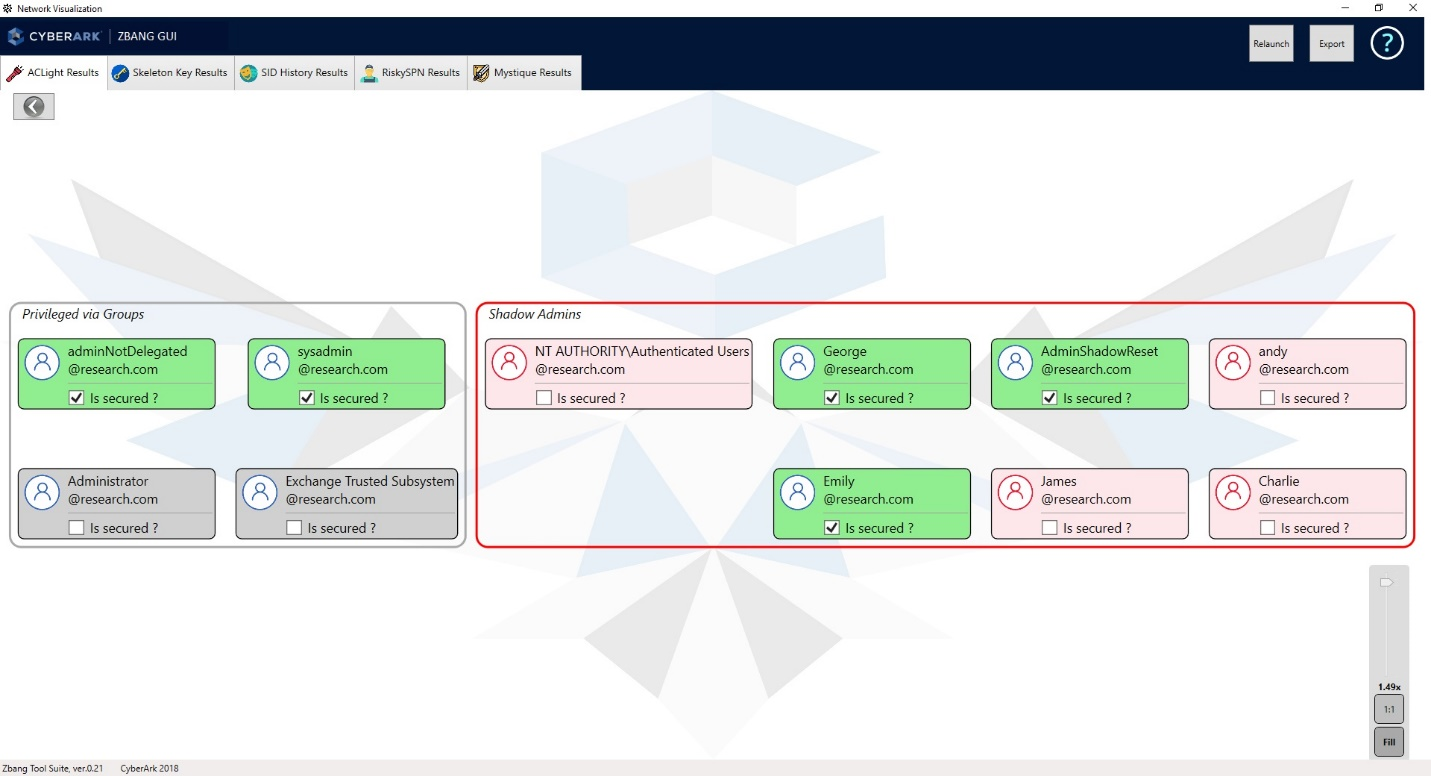
- Wählen Sie die Domäne aus, die Sie gescannt haben.
- Sie sehen eine Liste der am stärksten privilegierten Konten, die entdeckt wurden.
- Linke Seite – „Standard“-privilegierte Konten anzeigen, die ihre Privilegien durch ihre Gruppenmitgliedschaft erhalten.
- Rechte Seite – „Shadow Admins“ anzeigen. Diese Konten erhalten ihre Privilegien durch direkte ACL-Berechtigungszuweisungen. Diese Konten sind möglicherweise heimlicher als normale „Domänenadministrator“-Benutzer und daher möglicherweise nicht so sicher, wie sie sein sollten. Angreifer zielen häufig auf solche Konten ab und versuchen, sie zu kompromittieren.
- Bei jedem Konto können Sie doppelklicken und dessen Berechtigungsgraph überprüfen. Dies kann Ihnen helfen zu verstehen, warum dieses Konto als privilegiert eingestuft wurde.
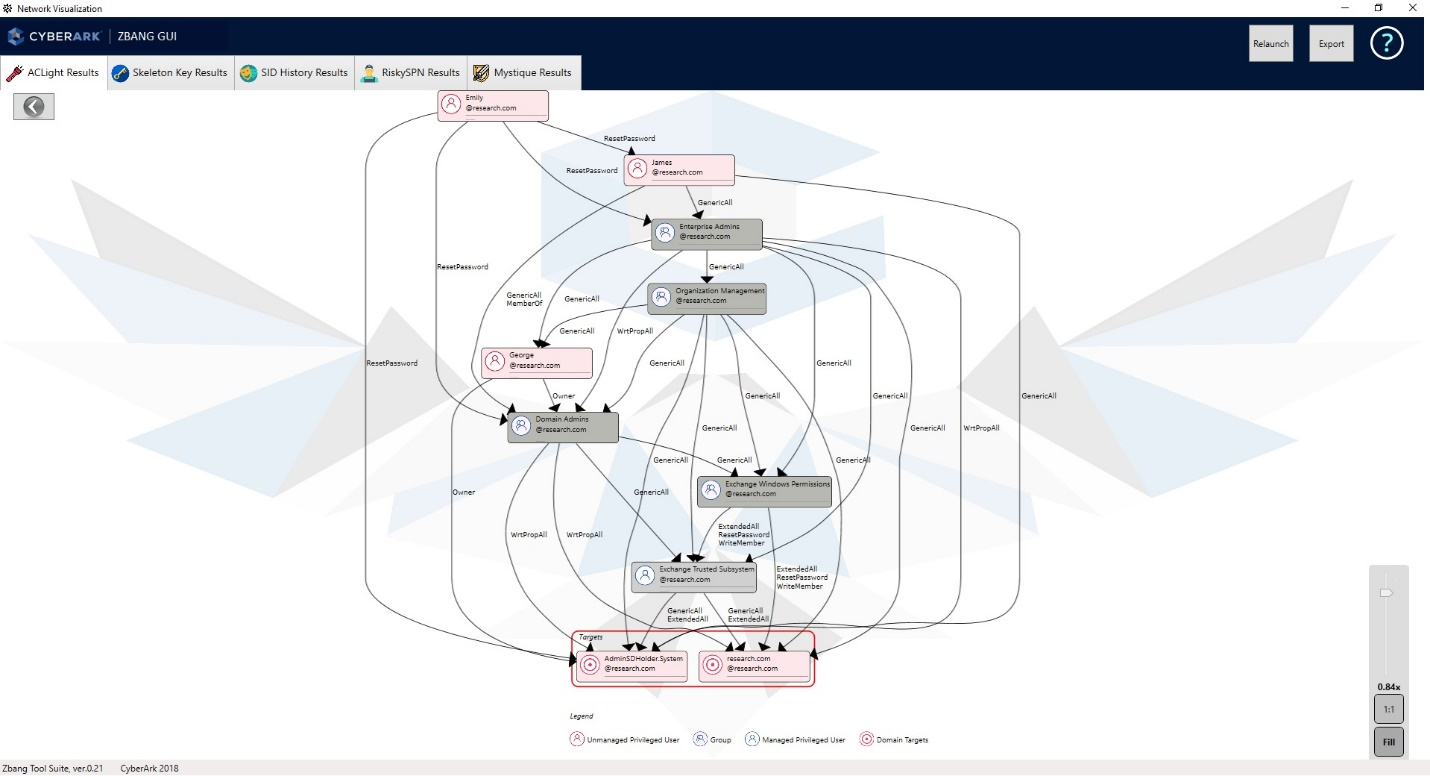
- Die verschiedenen missbrauchbaren ACL-Berechtigungen werden auf einer kleinen Hilfeseite beschrieben. Klicken Sie auf das „Fragezeichen“ in der oberen rechten Ecke, um sie anzuzeigen:
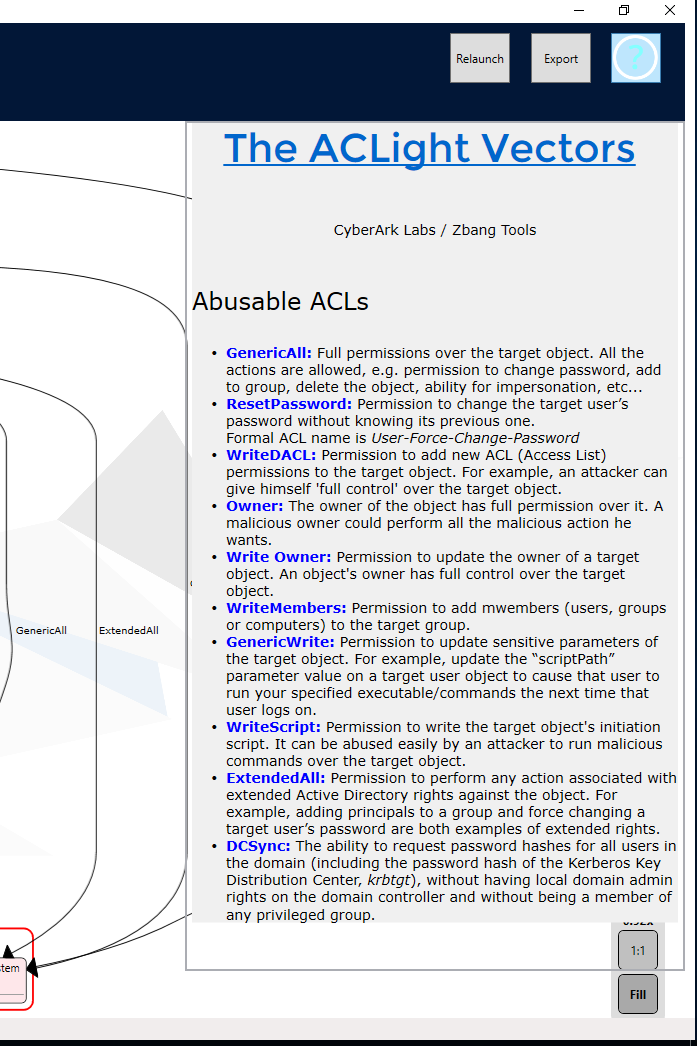
-
Weitere Details zur Bedrohung durch Shadow Admins finden Sie im Blogbeitrag –
„Shadow Admins – The Stealthy Accounts That You Should Fear The Most“:
https://www.cyberark.com/threat-research-blog/shadow-admins-stealthy-accounts-fear/
-
Zur manuellen Überprüfung der Scanergebnisse entpacken Sie die gespeicherte zBang-Ergebnisdatei und prüfen Sie den Ergebnisordner:
„[Pfad der entpackten zBang-Ergebnisdatei]\ACLight-master\Results“ enthält einen zusammenfassenden Bericht – „Privileged Accounts - Layers Analysis.txt“.
-
Für jedes entdeckte privilegierte Konto:
- Identifizieren Sie das privilegierte Konto.
- Reduzieren Sie unnötige Berechtigungen von diesem Konto.
- Sichern Sie das Konto. Nachdem Sie diese drei Schritte überprüft haben, können Sie das Konto mit einem „V“ im kleinen Auswahlkästchen markieren, wodurch es in der Oberfläche grün wird.
-
Das Ziel ist es, alle Konten als „gesichert“ mit grüner Farbe zu markieren.
B. Skeleton-Key-Scan
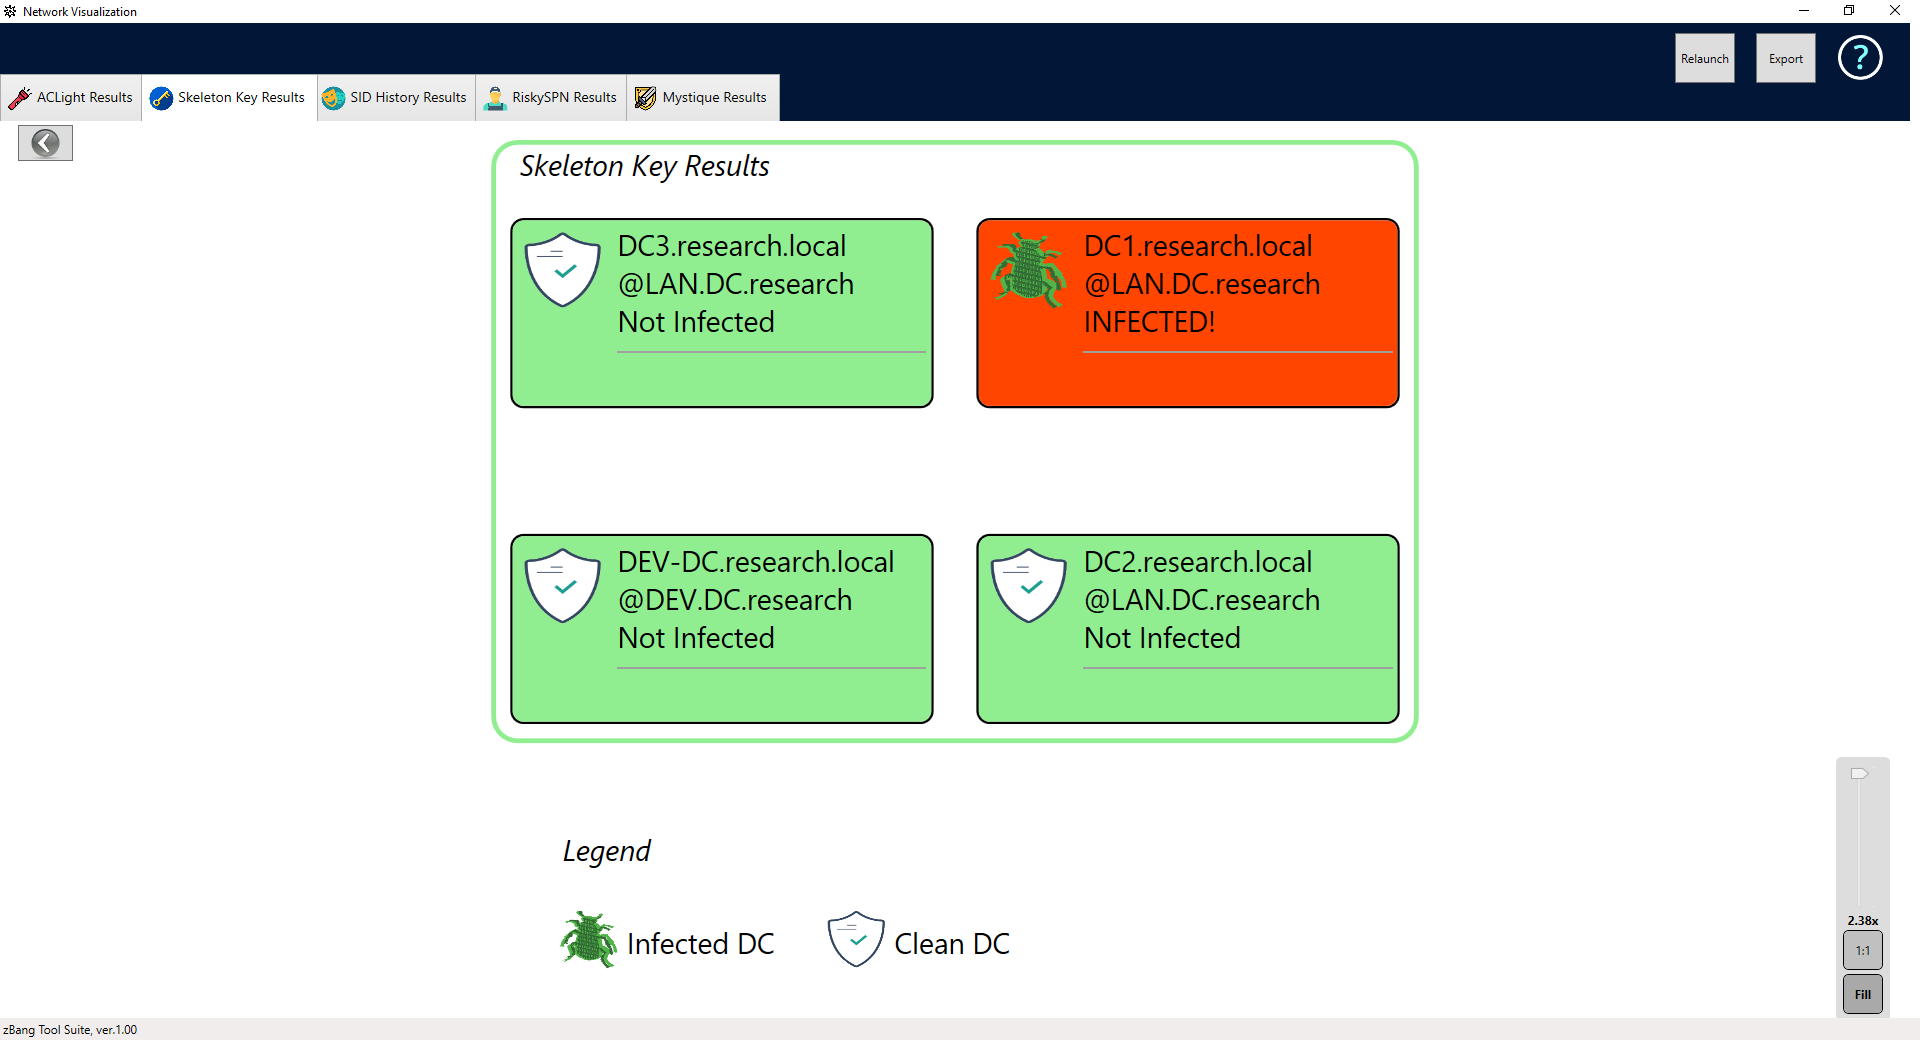
- Auf der Scan-Seite (klicken Sie auf das entsprechende Lesezeichen im obigen Abschnitt) wird eine Liste aller gescannten DCs angezeigt.
- Stellen Sie sicher, dass alle sauber und grün markiert sind.
- Wenn der Scan einen potenziell infizierten DC findet, ist es entscheidend, einen Untersuchungsprozess einzuleiten.
- Weitere Details zur Skeleton-Key-Malware finden Sie im Blogbeitrag
„Active Directory Domain Controller Skeleton Key Malware & Mimikatz“ von @PyroTek3: https://adsecurity.org/?p=1255
C. SID-History-Scan
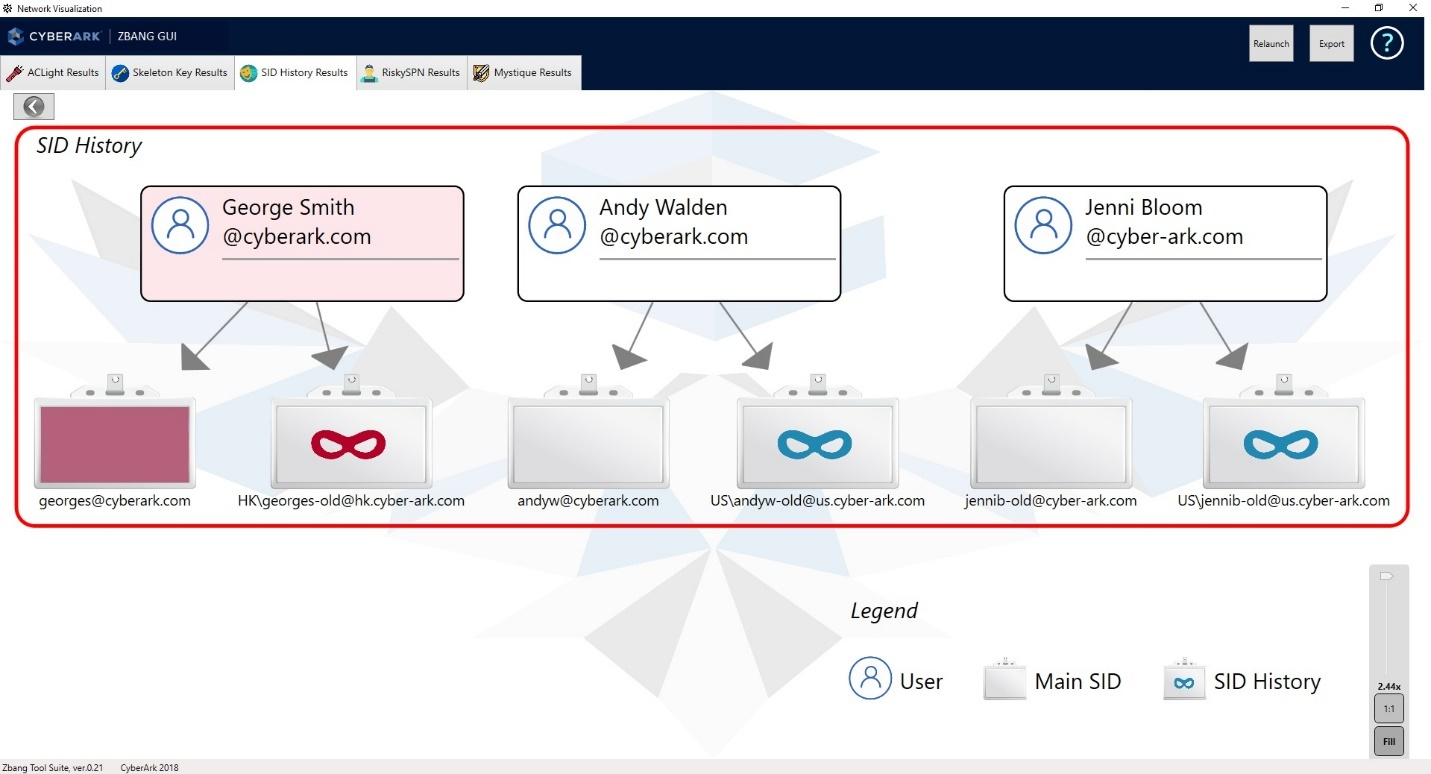
- Auf dieser Scan-Seite wird eine Liste der Domänenkonten mit sekundärer SID (SID-History-Attribut) angezeigt.
- Jedes Konto hat zwei Verbindungspfeile, einen nach links für seine primäre SID, den anderen nach rechts für seine sekundäre SID (mit dem Maskensymbol).
- Wenn die primäre SID privilegiert ist, wird sie rot dargestellt, und wenn die SID-History privilegiert ist, wird sie als rote Maske angezeigt.
- Sie sollten nach den möglicherweise sehr riskanten Situationen suchen, in denen ein Konto eine nicht privilegierte primäre SID, aber gleichzeitig eine privilegierte sekundäre SID hat.
Dieses Szenario ist sehr verdächtig, und Sie sollten dieses Konto überprüfen und untersuchen, warum es eine privilegierte sekundäre SID erhalten hat. Stellen Sie sicher, dass es nicht von einem potenziellen Eindringling im Netzwerk hinzugefügt wurde.
 cyberark/zbang

