
 cyb3rint3l-labs/serversecurityaudit

PowerShell-basierte Windows Server Sicherheitsüberprüfungsmaschine von Cyb3rint3l Labs. Misst die Übereinstimmung mit der NIS2-Richtlinie und ordnet Ergebnisse den MITRE ATT&CK-Taktiken und den CIS Controls v8-Praktiken zu. Erzeugt interaktive HTML-Dashboards und strukturierte JSON-Datasets.


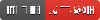
Eine modulare, PowerShell-basierte Engine, die für tiefgehende Sicherheits-Hygiene-Audits auf Windows-Server-Systemen entwickelt wurde. Sie liefert umsetzbare Risikobewertungen, die an die NIS2-Richtlinie (Artikel 21), MITRE ATT&CK und CIS Controls v8 angelehnt sind, und erzeugt forensisch nutzbare HTML- und JSON-Ausgaben.
Die Engine führt 30+ gewichtete Prüfungen in 6 strategischen Bereichen durch, die 12 kritische Sicherheitsdisziplinen abdecken, um eine ganzheitliche Defense-in-Depth-Haltung zu gewährleisten.
Sie läuft vollständig offline, hat keine externen Abhängigkeiten und keine Rückruffunktionen (Call Home).
Obwohl das Skript als nicht intrusiv konzipiert ist, führt es umfangreiche WMI-, Registry- und Dateisystemabfragen durch. Diese Vorgänge können vorübergehende CPU-/Datenträgerauslastungsspitzen verursachen oder EDR-/Überwachungswarnungen auslösen.

🚨 Prüfungen mit hoher Auswirkung (Gewichtung: 20 Punkte)
Ein Fehlschlag in diesen Bereichen stellt ein sofortiges Kompromittierungsrisiko dar (z. B. Ransomware, Datenverletzung, Man-in-the-Middle).
| # | Prüfungsname | Sicherheitsauswirkung / Begründung | Compliance-Zuordnung |
|---|---|---|---|
| 01 | OS-Patching & Update-Quelle | Kontinuierliches Schwachstellenmanagement | CIS Control 7 (IG1) |
| 02 | RDP- & NLA-Status | Ransomware-Eintrittsvektor | MITRE T1133 |
| 03 | Credential Guard & LSA | Schutz vor OS-Anmeldeinformations-Dumping | MITRE T1003 |
| 04 | Gespeicherte UNC-Pfade & Vault | Risiko der Lateralbewegung | MITRE T1552 |
| 05 | Authentifizierung & Kerberos-Härtung | NTLM-Relay / Kerberoasting-Prävention | MITRE T1557/T1558 |
| 06 | Firewall-Status & Protokollierung | Sichere Netzwerkkonfiguration | CIS Control 4 (IG1) |
| 07 | SMB-Protokollsicherheit | Ausnutzung von Remotediensten | MITRE T1210 |
| 08 | LLMNR- & mDNS-Status | Man-in-the-Middle / Responder | MITRE T1557 |
| 09 | WPAD-Status | Prävention von Verkehrsabfang | MITRE T1557 |
| 10 | Endpunktschutz | Malware-Abwehr (AV/EDR) | CIS Control 10 (IG1) |
| 11 | Print Spooler-Dienst | Privilegienausweitung (PrintNightmare) | MITRE T1068 |
| 12 | Klartext-Passwortdateien | Erkennung ungesicherter Anmeldeinformationen | MITRE T1552 |
| 13 | Laufwerkverschlüsselung (BitLocker) | Datenschutz im Ruhezustand | CIS Control 3 (IG1) |
| 14 | Lokale Administratorgruppe | Durchsetzung des Minimalprinzips | CIS Control 5 (IG1) |
| 15 | Forensische Überprüfung & Protokollierung | Erkennung von Umgehung der Verteidigung | MITRE T1562 |
| 16 | VSS-Writer-Status | Datenwiederherstellung & Ransomware-Resilienz | CIS Control 11 (IG1) |
📖 Vollständige Dokumentation: Eine vollständige Liste aller 30+ Prüfungen, Gewichtungen und technischen Details finden Sie in der Detaillierten Prüfungs- und Bewertungsdokumentation.
Aktuelle Version (1.0.1) Hash (SHA-256):
6BCD6B9B821DC997A19F78D7B545EFFCCEACBEA9F66883BE4F47C716EDB3559D
Überprüfung via PowerShell:
(Get-FileHash .\ServerSecurityAudit.ps1 -Algorithm SHA256).Hash -eq "6BCD6B9B821DC997A19F78D7B545EFFCCEACBEA9F66883BE4F47C716EDB3559D"
Autor: Konstantinos Xanthopoulos, Gründer und leitender Berater @ Cyb3rint3l Labs







