
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
vm2-nesting-check — Offline-Prüfwerkzeug für vm2-Nachweise zu CVE-2026-92935. Nachweise zu Sandbox-Paket und Verschachtelung. Eigenständiges Python; JSON/CSV/HTML-Berichte; keine Exploit-Payloads. | Kitploit
Tools/GitHubGitHub/completetech-security/vm2-nesting-check
DefensivwerkzeugeStatische AnalyseSchwachstellenscannerSchwachstellenanalyseCode-AnalyseLieferkettensicherheit
GitHubcompletetech-security/vm2-nesting-check

vm2-nesting-check

Offline-Prüfwerkzeug für vm2-Nachweise zu CVE-2026-92935. Nachweise zu Sandbox-Paket und Verschachtelung. Eigenständiges Python; JSON/CSV/HTML-Berichte; keine Exploit-Payloads.

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Repository anzeigenWebseite
12vor 10 TagenNoch nicht geprüft
Teilen

vm2-nesting-check von CompleteTech LLC

Tests Python 3.10+ Keine Laufzeitabhängigkeiten AGPL-3.0 oder kommerzielle Lizenz

vm2-nesting-check

Offline-Evidenzprüfer für CVE-2026-92935: vm2 array-shaped require nesting escape (Alias GHSA-8hr7-r645-pc6w).

Er vergleicht explizit angegebene vm2-Paketversionen mit den geprüften Advisory-Bereichen und meldet, was diese Versions-Evidenz zeigt und was nicht. Python 3.10+, nur Standardbibliothek; die einzelne ausführbare Datei vm2_nesting_check.py kann eigenständig kopiert werden. Er kontaktiert niemals Websites, importiert keinen Anwendungscode, führt keinen Paketmanager aus und führt keine Exploit-Payloads aus.

Inhalt

  • Geltungsbereich und ehrliche Grenzen
  • Anforderungen
  • Schnellstart
  • Vorschau eines synthetischen Berichts
  • Geprüfte Regeln
  • Eingaben
  • Beobachtungen des Betreibers
  • Kandidaten für die Quellcode-Prüfung
  • Berichte und Ausgabe
  • Exit-Status und Unterbrechung
  • Grenzen und Datenverarbeitung
  • Quellen und weiterführende Literatur
  • Entwicklung und Mitwirken
  • Sicherheit und Lizenz

Geltungsbereich und ehrliche Grenzen

  • Nur Evidenz-Triage. Ein Ergebnis beschreibt die Version (und optional Provenienz oder Beobachtungen), die Sie angegeben haben. Es scannt keine eingesetzten Systeme, testet keine Ausnutzbarkeit und verifiziert nicht, dass ein Patch installiert ist.
  • Das Inventar stammt von Ihnen. Eine öffentliche URL kann kein Inventar installierter Pakete liefern. Ermitteln Sie die exakte Version und Provenienz jeder eingesetzten Paketinstanz; Deklarationen und Versionen lokaler Arbeitsstationen sind keine Deployment-Evidenz.
  • potentially_affected ist keine Ausnutzung. Es bedeutet, dass die gemeldete Version in das dokumentierte betroffene Intervall fällt. Anwendungsvoraussetzungen und Ausnutzbarkeit wurden nicht festgestellt, und jede Zeile behält exploitability: not_tested.
  • fixed_version_reported ist keine Patch-Bestätigung. Es beschreibt lediglich eine Versionsangabe; es bestätigt niemals installierte Patches oder Sicherheit.
  • unknown ist weder sauber noch ein Fehler. Fehlende, widersprüchliche, fehlerhafte, Vorab-, qualifizierte und benutzerdefinierte/Vendor-Builds bleiben unknown, ebenso alles außerhalb der geprüften Bereiche.
  • Geltungsbereich für eine einzelne CVE. Versionen unter 3.11.4 können andere Schwachstellen aufweisen, liegen aber außerhalb dieses spezifischen Advisories.
  • Die Verwendung des Prüfers auf realen Inventaren erfordert Berechtigung über diese Systeme. Die Entwicklung oder Ausführung dieses Projekts autorisiert kein Scannen realer Ziele, und der Prüfer führt keines durch.

Anforderungen

  • Python 3.10 oder neuer; keine Drittanbieter-Pakete.
  • Zur Laufzeit nichts weiter. Begrenzte Eingabe- und Berichts-Hilfsfunktionen sind aus dem geprüften Node.js-Prüfer unter 74aa57ba5df05c34d17ae67912cd26ec2335201b übernommen, mit paketspezifischem Bereichsvergleich und der Korrektur für CSV mit gemischten Leerzeichen. Kein Begleit-Repository erforderlich.
  • CI führt die Tests unter Ubuntu, Windows und macOS mit Python 3.10 und 3.14 aus.

Schnellstart

# Assess one reported version and print JSON
python vm2_nesting_check.py --version 3.11.7 --format json

# Assess the example inventory and save an HTML report
python vm2_nesting_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV inventory (CSV is the default format) and exit 1 on potentially_affected results
python vm2_nesting_check.py --csv-list inventory.csv --fail-on-finding

# Show every option, then run the local test suite
python vm2_nesting_check.py --help
python -m unittest -v

Mindestens eines von --version, --inventory, --csv-list oder --source ist erforderlich. --tool-version gibt die Version des Checkers aus (derzeit 1.1.0).
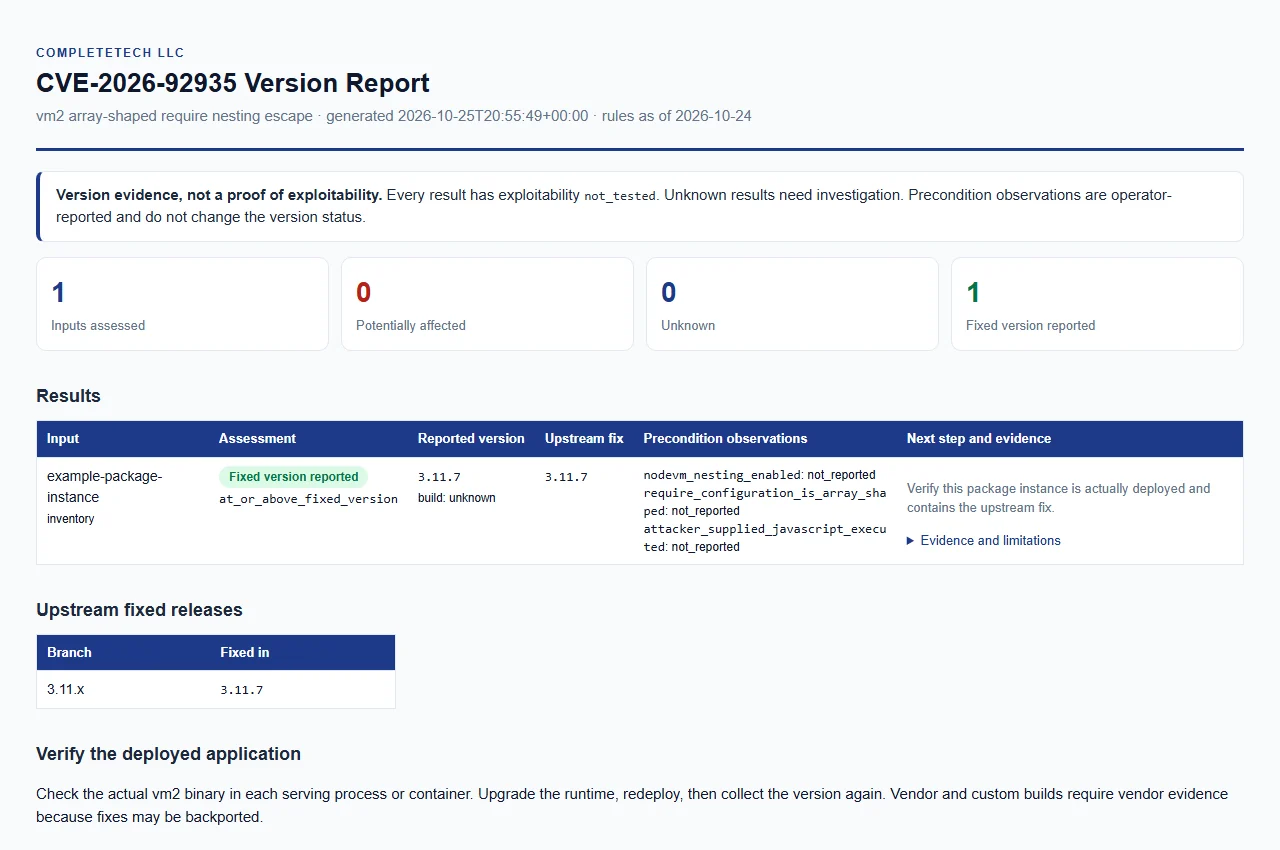
Vorschau des synthetischen Berichts

vm2 synthetischer Bericht

Den synthetischen Beispielbericht öffnen. Nur Beispieldaten; dies ist keine Live-Bewertung.

Geprüfte Regeln

Primäres Advisory und geprüfte Datenbank abgerufen am 2026-10-24 (rules_as_of).

Das dokumentierte betroffene Intervall reicht von 3.11.4 bis 3.11.6. Die geprüfte feste Version ist 3.11.7, und die geprüfte feste Linie ist 3.11.x.

Beispielhafte gemeldete VersionErgebnis
3.11.3unknown
3.11.4potentially_affected
3.11.6potentially_affected
3.11.7fixed_version_reported
3.11.8fixed_version_reported
3.12.0unknown
4.0.0unknown

Hinweise zu den Grenzen:

  • Zukünftige Linien bleiben unbekannt, statt eine Patch-Behauptung zu extrapolieren, und Versionen außerhalb des exakten betroffenen Intervalls bleiben unbekannt, einschließlich älterer Releases, die andere Schwachstellen aufweisen könnten.
  • Die Datenbank ordnet diese CVE der kanonischen GHSA zu; die Maintainer-Seite zeigt weiterhin keine bekannte CVE. Das Datum 17. September im Bericht ist nicht das kanonische Veröffentlichungsdatum.
  • Ein führendes v wird akzeptiert (v3.11.7). Fehlende, widersprüchliche, fehlerhafte, Prerelease-, qualifizierte, benutzerdefinierte/Vendor-Builds bleiben unknown.
  • --build-source (oder das Feld build_source) mit leerem Wert, unknown (der Standard), upstream, official oder official_upstream wird als Upstream verglichen. Jeder andere Wert, etwa ein Vendor-Name, ergibt unknown, da er unabhängige Patch-Nachweise erfordert.

Eingaben

Jeder Eingabewert ist eine separate Paketinstanz; der Checker gleicht Nachweise nicht über Einträge für eine einzelne Instanz ab. Eingaben können in einem Lauf kombiniert werden.

Tool herunterladen

