 completetech-security/sharp-vectorfreed-check
Offline-Prüfwerkzeug für Sharp-/librsvg-Nachweise zu CVE-2026-96889. Versions- und Build-Nachweise für Sharp und librsvg. Eigenständiges Python; JSON/CSV/HTML-Berichte; keine Exploit-Payloads.




Ein Offline-Evidenzprüfer für CVE-2026-96889 / GHSA-wq5f-xc86-pv6w, die librsvg-Speicherschwachstelle, die über Sharp genutzt wird. Er klassifiziert die von Ihnen gemeldeten Versionen, Provenienz und Konfiguration; er untersucht kein laufendes System.
Der Prüfer hält die ausgewählte native Bibliothek, die gemeldete Version, Provenienz, Plattform, libc, den SVG-Eingabepfad und die Härtung getrennt. Er importiert Sharp nicht, führt keine Anwendungen aus, dekodiert kein Bild, sendet keine Probe, testet keine Erreichbarkeit und erkennt keine Kompromittierung. Jedes Ergebnis behält exploitability: not_tested bei.
Ergebnisse beschreiben bereitgestellte Evidenz, nicht verifizierten Laufzeitzustand. Verwenden Sie den Prüfer nur für Assets, deren Bewertung Sie autorisiert sind, und halten Sie echte Inventare und Berichte außerhalb der Versionskontrolle.
python3 oder eine versionierte ausführbare Datei, wo angebracht; python --version muss 3.10 oder später melden.sharp_rsvg_rce_check.py. Es werden keine Pakete, Node.js, Begleitdateien oder Netzwerkzugriff benötigt.python sharp_rsvg_rce_check.py --sharp-version 0.35.4 --library-source bundled --sharp-build-source upstream
python sharp_rsvg_rce_check.py --sharp-version 0.35.5 --library-source bundled --sharp-build-source upstream
python sharp_rsvg_rce_check.py --library-source global --librsvg-version 2.63.2 --librsvg-build-source upstream
python sharp_rsvg_rce_check.py --inventory examples/inventory.json --format json
python sharp_rsvg_rce_check.py --inventory examples/inventory.json --format html --output report.html
Die ersten beiden Befehle bewerten ein offizielles Sharp-Bundle unterhalb und bei seinem gemeldeten Fix, der dritte ein unabhängig gemeldetes globales librsvg und die letzten beiden ein synthetisches Inventar. examples/inventory.json ist synthetisch. Ohne --output wird der Bericht auf stdout ausgegeben (standardmäßig JSON).
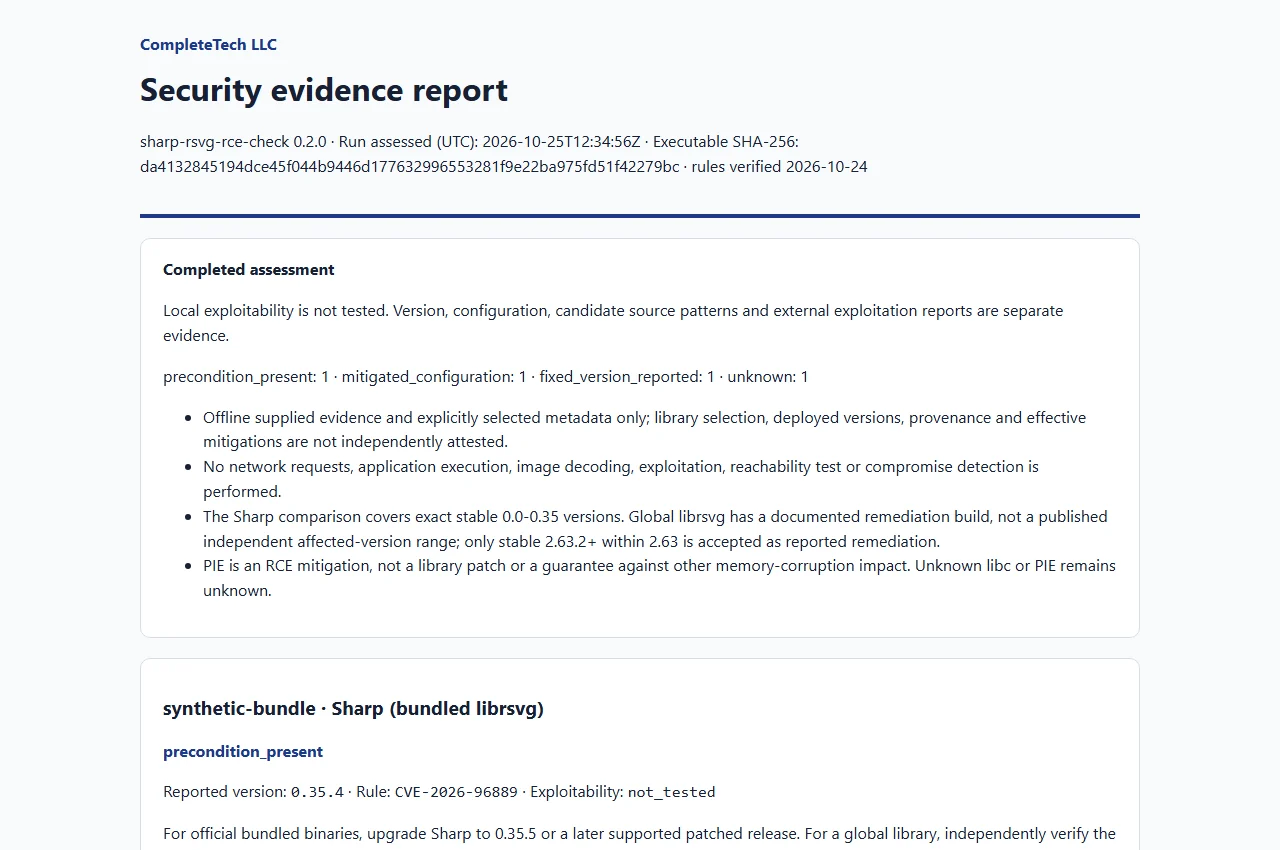
Den synthetischen Beispielbericht öffnen. Nur Beispieldaten; dies ist keine Live-Bewertung. Die Vorschaubilder sind Screenshots dieses Beispiels, keine Ausgabe eines realen Systems.
Führen Sie python sharp_rsvg_rce_check.py --help aus, um die vollständige Optionsliste zu erhalten. Geben Sie ein Inventar, mindestens eine gemeldete Version oder explizite Adapterdateien an:
--inventory FILE, ein begrenztes JSON-Inventar nach Schema v1. Es kann nicht mit Optionen pro Asset kombiniert werden.--sharp-version, --librsvg-version, --library-source, --platform, --libc, --node-pie, --svg-decoder und --untrusted-svg. --sharp-version und --librsvg-version sind wiederholbar, damit widersprüchliche Beobachtungen erhalten und nicht zusammengeführt werden.--evidence-root erfordern (siehe Lokale Metadaten- und Quelladapter).Es wird kein Verzeichnis implizit gescannt. Feldwerte, Grenzen und das Inventarformat sind in der Referenz und im Inventarschema beschrieben.
--library-source bundled bedeutet, dass der eingesetzte Prozess gemeldetermaßen das offizielle Sharp-Bundle verwendet.--sharp-build-source upstream ist eine Betreiberangabe, keine verifizierte Provenienz.--library-source global mit unabhängigen Belegen für die native Bibliothek (--librsvg-version, --librsvg-build-source).| Status | Bedeutung |
|---|---|
unknown | Auswahl, exakte Version, Provenienz oder unterstützte Regelabdeckung können den Patch-Status der ausgewählten Komponente nicht feststellen. |
potentially_affected | Ein gemeldetes offizielles Sharp-Bundle liegt unterhalb seines Fixes. Laufzeitbedingungen bleiben getrennt; dies bestätigt keine Ausnutzbarkeit. |
precondition_present | Dieses betroffene Bundle und die vom Betreiber gemeldeten Bedingungen entsprechen den dokumentierten möglichen RCE-Bedingungen. Es wurde keine Live-Verifikation durchgeführt. |
mitigated_configuration | Ein betroffenes Bundle bleibt erfasst, während ein Betreiber eine wirksame SVG-Blockierung oder Node PIE meldet. Dies ist kein gepatchtes oder sicheres Ergebnis. |
fixed_version_reported | Die ausgewählte Komponente erreicht ihre geprüfte Behebungsschwelle. Dies belegt weder das eingesetzte Binary noch den Patch-Stand. |
Die Versionsbewertung der ausgewählten Komponente ist getrennt von ihren Dimensionen Plattform, Vorbedingung und Mitigation. fixed_version_reported ist ein Ergebnis auf Basis gemeldeter Versionen: Es ist weder ein verifizierter eingesetzter Patch noch eine Sicherheitsgarantie, und potentially_affected ist keine bestätigte Ausnutzbarkeit. Ein globales Ergebnis klassifiziert die unabhängig bereitgestellte native Bibliothek, nicht ein installiertes Sharp-Paket.
Fehlende libc- oder PIE-Angaben bleiben in den Vorbedingungsdimensionen unknown. Eine Nicht-glibc-Plattform oder das gemeldete Fehlen eines Pfads für nicht vertrauenswürdige Eingaben beseitigt den zugrunde liegenden Speicherfehler nicht. PIE adressiert die dokumentierte RCE-Bedingung; andere Auswirkungen von Speicherbeschädigung können bestehen bleiben.
Betriebliche Fehler (Exit 2) sind von Bewertungsergebnissen zu unterscheiden.

