

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
node-cve-2026-58045-check — Offline-Node.js-Nachweisprüfer für CVE-2026-58045: durch die synchrone zlib-API vorgetäuschter TypedArray-Absturz. Einzelne Python-Datei; JSON/CSV/HTML-Berichte; keine Exploit-Payloads. | Kitploit
Tools/GitHubGitHub/completetech-security/node-cve-2026-58045-check
DefensivwerkzeugeSchwachstellenscannerSchwachstellenanalyseKonfigurationsprüfungInformationsbeschaffung
GitHubcompletetech-security/node-cve-2026-58045-check

node-cve-2026-58045-check

Offline-Node.js-Nachweisprüfer für CVE-2026-58045: durch die synchrone zlib-API vorgetäuschter TypedArray-Absturz. Einzelne Python-Datei; JSON/CSV/HTML-Berichte; keine Exploit-Payloads.

Teilen
Repository anzeigenWebseite
12vor 24 TagenNoch nicht geprüft

node-cve-2026-58045-check von CompleteTech LLC

Tests Python 3.10+ Keine Laufzeitabhängigkeiten AGPL-3.0 oder kommerzielle Lizenz

node-cve-2026-58045-check

Offline-Prüfwerkzeug für Versionsnachweise zu CVE-2026-58045 — Node.js: zlib synchrone API, gefälschter TypedArray-Absturz.

Es vergleicht die von Ihnen gemeldeten Node.js-Laufzeitversionen mit den im Node.js-Sicherheitshinweis genannten korrigierten Releases und schreibt das Ergebnis als CSV-, JSON- oder eigenständigen HTML-Bericht. Python 3.10+, nur Standardbibliothek; die ausführbare Datei ist eine einzelne Datei und kann eigenständig kopiert werden.

Inhalt

  • Geltungsbereich und ehrliche Grenzen
  • Anforderungen
  • Schnellstart
  • Vorschau eines synthetischen Berichts
  • Verwendung
  • Inventarformate
  • Korrigierte Versionen und Klassifizierung
  • Interpretation der Ergebnisse
  • Berichtsausgabe
  • Grenzen, Exit-Codes und Unterbrechung
  • Umgang mit Inventaren und Berichten
  • Quellen und Herkunft
  • Projektdokumente
  • Mitwirken und Sicherheit
  • Lizenz und Markenmaterialien

Geltungsbereich und ehrliche Grenzen

Dieses Repository behandelt ausschließlich CVE-2026-58045. Das Prüfwerkzeug liefert Triage-Nachweise, keine Laufzeitbewertung.

  • Offline. Es kontaktiert niemals Websites, führt keinen Node.js- oder Projektcode aus und sendet keine Exploit-Payloads. Es ist kein Netzwerkmodus implementiert, daher gibt es kein TLS-, Robots- oder Pacing-Verhalten zu konfigurieren.
  • Keine Erkennung. Es scannt weder den aktuellen Rechner noch ein Ziel. Eine öffentliche URL ist kein Inventar. Geben Sie eine exakte Version an, die vom bereitgestellten Prozess stammt, und nur für Systeme, deren Inventarisierung Sie autorisiert sind.
  • Unsicherheit bleibt sichtbar. Verborgene Versionen, benutzerdefinierte Builds, widersprüchliche Nachweise und nicht abgedeckte Branches bleiben unknown.
  • Nur Versionsnachweise. Eine gemeldete korrigierte Version ist kein Beweis für einen bereitgestellten Patch, und eine Version unterhalb der Korrektur ist kein Beweis für Ausnutzbarkeit. Jedes Ergebnis trägt exploitability: not_tested.

Anforderungen

  • Python 3.10 oder neuer; keine Drittanbieter-Pakete.
  • Exakte Node.js-Versionsstrings aus dem laufenden Prozess oder Container (zum Beispiel die Ausgabe von node --version auf dieser Laufzeit, ein führendes v wird akzeptiert).
  • Optional die Build-Quelle (Upstream oder ein Anbietername) und vom Betreiber gemeldete Beobachtungen zu Vorbedingungen. Siehe Inventarformate.

CI führt die Testsuite und --help auf Python 3.10 und 3.14 unter Ubuntu und Windows aus.

Schnellstart

# Assess one reported version and print JSON to stdout
python node_cve_2026_58045_check.py --version 22.23.2 --format json

# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_58045_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess your own CSV list (CSV to stdout by default); exit 1 on a finding
python node_cve_2026_58045_check.py --csv-list inventory.csv --fail-on-finding

# Show all options, then run the local tests
python node_cve_2026_58045_check.py --help
python -m unittest -v
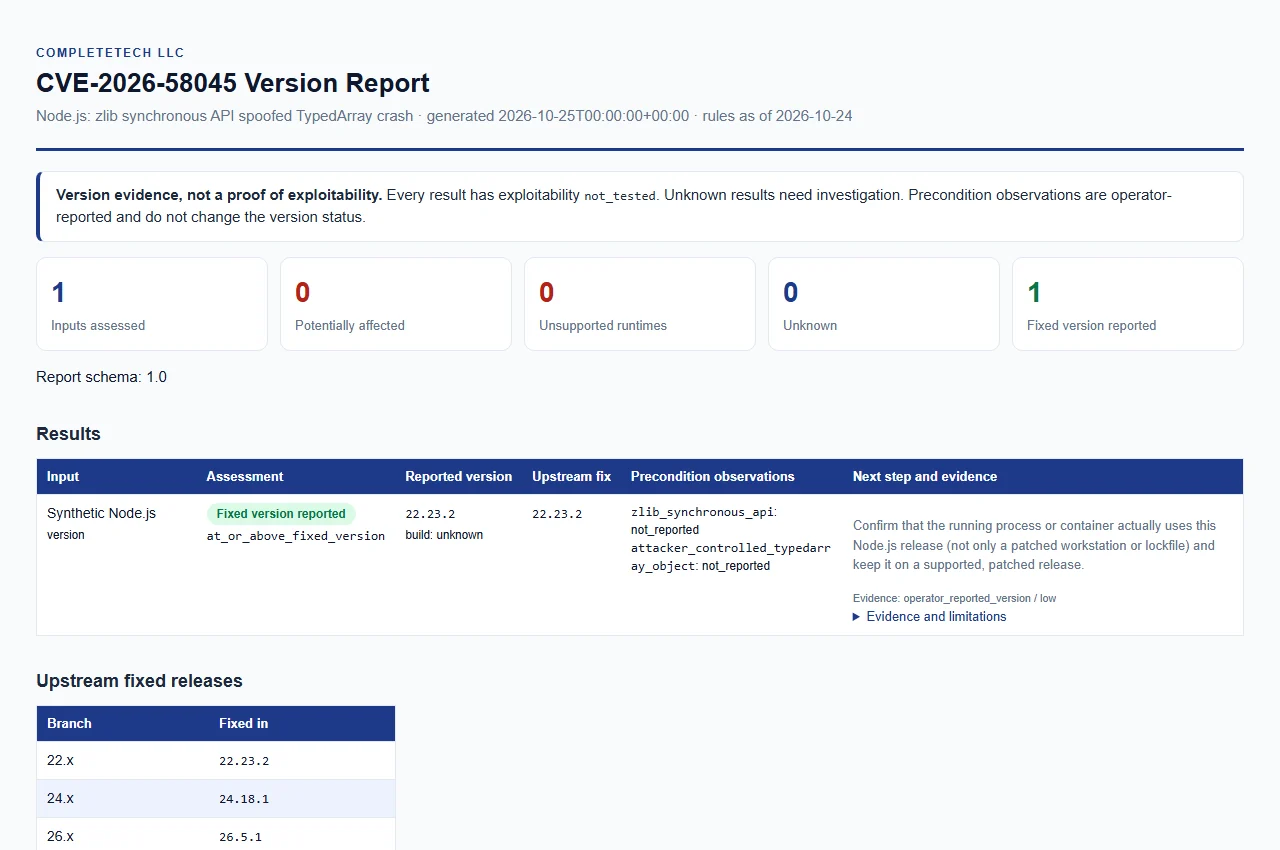
Vorschau des synthetischen Berichts

Synthetischer Node.js-Bericht

Den synthetischen Beispielbericht öffnen. Nur Beispieldaten; dies ist keine Live-Bewertung.

Verwendung

Geben Sie mindestens eines von --version, --inventory oder --csv-list an; andernfalls meldet der Checker einen Verwendungsfehler. Die drei Quellen können in einem Lauf kombiniert werden, und jede Eingabe wird zu einer Ergebniszeile. JSON, CSV und HTML werden aus denselben Belegen gerendert.

OptionBeschreibung
--version VERSION (Alias --node-version)Bewertet eine explizit angegebene Node.js-Version. Wiederholbar; jeder Wert beschreibt eine separate Laufzeitumgebung. Ein führendes v wird akzeptiert.
--build-source SOURCEHerkunft der --version-Builds, höchstens 512 Zeichen. unknown (der Standard), upstream, official oder official_upstream werden als Upstream verglichen; jeder andere Wert, etwa ein Anbietername, ergibt unknown mit vendor_build_unverified.
--zlib-synchronous-api {true,false}Vom Betreiber gemeldete Beobachtung, angewendet auf die --version-Eingaben.
--attacker-controlled-typedarray-object {true,false}Vom Betreiber gemeldete Beobachtung, angewendet auf die --version-Eingaben.
--inventory FILEJSON-Objekt oder Array von Einträgen. Wiederholbar.
--csv-list FILECSV mit einer Spalte node_version. Wiederholbar.
--format {csv,json,html}Berichtsformat. Standard: csv.
--output FILESpeichert den Bericht in einer neuen Datei. Standard: stdout.
--forceErsetzt eine vorhandene Ausgabedatei. Ohne diese Option wird eine vorhandene Datei niemals überschrieben.
--brand NAMEOrganisationsname, der im HTML-Bericht angezeigt wird, höchstens 512 Zeichen. Standard: CompleteTech LLC.
--fail-on-findingBeendet mit Exit-Code 1, wenn ein Ergebnis potentially_affected oder unsupported_runtime ist. Siehe Exit-Codes.
--tool-versionGibt den Toolnamen und die Version aus.

Ausgabeschutz:

  • --output muss eine Datei in einem vorhandenen Verzeichnis benennen. Ein vorhandener Bericht ist geschützt, sofern --force nicht explizit angegeben wird, und eine Eingabedatei kann selbst mit --force nicht überschrieben werden.
  • Berichte werden vollständig im Speicher gerendert und dann atomar in Dateien veröffentlicht. Ohne --force veröffentlicht der Checker mit einem Hardlink und schlägt mit einem Fehler fehl, anstatt zu überschreiben, wenn das Dateisystem dies nicht unterstützt.
  • Die Vorbedingungs-Flags und --build-source gelten nur für --version-Eingaben; Inventar- und CSV-Einträge tragen ihre eigenen Werte.

Inventarformate

Inventare sind optional; --version benötigt keines. Inventareinträge können vom Betreiber gemeldete Vorbedingungsbeobachtungen enthalten. Diese ändern niemals das Versionsergebnis oder stellen Erreichbarkeit fest.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    280

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






