
 completetech-security/node-cve-2026-58042-check
Offline-Node.js-Nachweisprüfer für CVE-2026-58042: DNS-resolveAny-Prozessabbruch. Einzelne Python-Datei; JSON/CSV/HTML-Berichte; keine Exploit-Payloads.





Offline-Nachweisprüfer für CVE-2026-58042 — Node.js: DNS resolveAny Prozessabbruch.
Er vergleicht die von Ihnen gemeldeten Node.js-Versionen mit den im Herstellerhinweis genannten korrigierten Releases und schreibt einen CSV-, JSON- oder HTML-Bericht. Python 3.10+, nur Standardbibliothek; die einzelne ausführbare Datei kann eigenständig kopiert werden.
unknown. Eine öffentliche URL ist kein Inventar.exploitability: not_tested. Eine gemeldete korrigierte Version ist kein Beweis dafür, dass die eingesetzte Laufzeit gepatcht ist.Voraussetzungen: Python 3.10 oder neuer. Keine zu installierenden Pakete.
python node_cve_2026_58042_check.py --version 22.23.2 --format json
python node_cve_2026_58042_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_58042_check.py --csv-list inventory.csv --fail-on-finding
python node_cve_2026_58042_check.py --help
python -m unittest -v
Geben Sie die Version der ausführbaren Datei an, die tatsächlich vom bedienenden Prozess verwendet wird. Ein anderes node im PATH des Hosts oder Containers kann eine andere Version melden; ein reines Paket-Upgrade belegt nicht, dass ein bereits laufender Prozess damit neu gestartet wurde. --version ist wiederholbar; jeder Wert beschreibt eine separate Laufzeitumgebung. Das Standardausgabeformat ist CSV auf stdout.
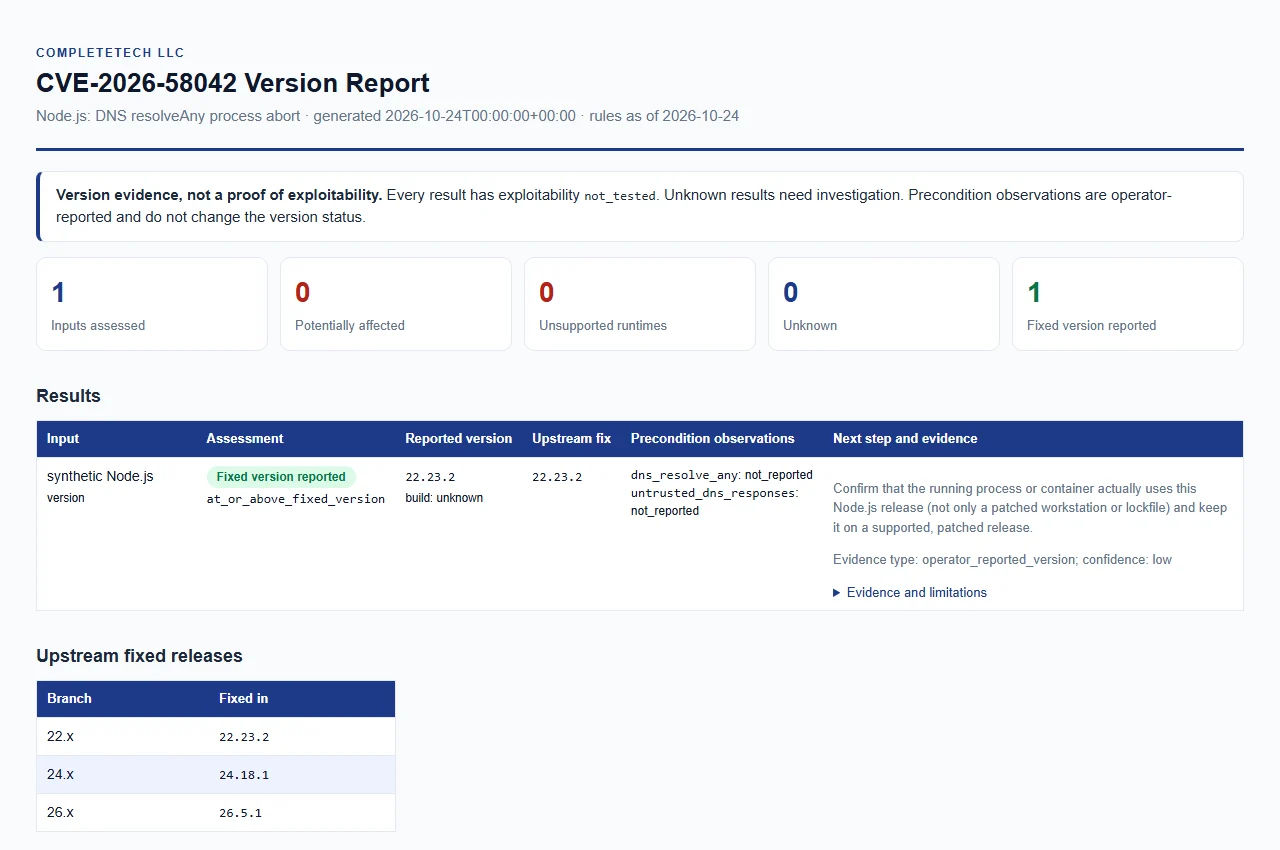
Den synthetischen Beispielbericht öffnen. Nur Beispieldaten; dies ist keine Live-Bewertung.
Geprüft am 2026-10-24 anhand der offiziellen Release-Advisory und der verlinkten festen Releases.
| Node.js-Hauptversion | Feste Version |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
Für jede aufgeführte Hauptversion erfordern Versionen unterhalb ihrer festen Version eine Behebung. Der Hersteller gibt in der Release-Advisory keine eingeführte Version an, daher wird jede frühere Version einer aufgeführten Hauptversion als möglicherweise betroffen behandelt.
| Gemeldete Version | Ergebnis |
|---|---|
| Reine Version einer aufgeführten Hauptversion, unterhalb der festen Version | potentially_affected |
| Feste Version oder eine spätere reine Version derselben aufgeführten Hauptversion | fixed_version_reported |
| Reine Version einer Hauptversion am Ende des Lebenszyklus | unsupported_runtime |
| Jede andere aktive oder zukünftige Hauptversion | unknown (release_line_not_in_rules) |
| Fehlende, fehlerhafte, widersprüchliche, Prerelease-, Nightly-/RC-, mit Suffix versehene oder anderweitig qualifizierte Version | unknown |
Hersteller-, Distributions-, benutzerdefinierter oder nicht erkannter build_source | unknown (vendor_build_unverified) |
unsupported_runtime ist eine Upgrade-Empfehlung, keine Behauptung, dass diese konkrete Schwachstelle in jedem historischen Build vorhanden ist. Die Hauptversionen am Ende des Lebenszyklus stammen aus dem Node.js-Release-Zeitplan, geprüft am 2026-10-24 (die 0.x-Serie ist eine Ableitung aus diesem Zeitplan).unknown (der Standard), upstream, official, official_upstream oder leer werden als Upstream-Builds verglichen.v und umgebende ASCII-Leerzeichen werden ignoriert; alles andere über MAJOR.MINOR.PATCH hinaus macht die Version qualifiziert.| Status | Bedeutung |
|---|---|
potentially_affected | Die gemeldete Version liegt unter dem festen Release ihrer Hauptversion und erfordert eine Überprüfung der Behebung. Dies ist keine bestätigte Ausnutzbarkeit. |
fixed_version_reported | Die gemeldete Version ist gleich oder höher als das feste Release. Dies ist keine Bestätigung des bereitgestellten Patches: Bestätigen Sie, dass der laufende Prozess oder Container tatsächlich dieses Release verwendet, nicht nur eine Workstation oder Lockfile. |
unsupported_runtime | Die Hauptversion hat das Ende des Lebenszyklus überschritten. Migrieren Sie auf ein unterstütztes, festes Release. |
unknown | Nachweise fehlen oder sind nicht klassifizierbar. Erfassen Sie die exakte Upstream-Version und Build-Herkunft des laufenden Prozesses und führen Sie den Checker erneut aus. |
Jedes Ergebnis enthält außerdem einen spezifischeren version_status (wie below_fixed_version, at_or_above_fixed_version, unsupported_release_line, release_line_not_in_rules, version_not_disclosed, qualified_version_unverified, unrecognized_or_partial_version oder vendor_build_unverified), die zutreffende fixed_version, eine Empfehlung und Hinweise. evidence_type ist operator_reported_version; evidence_confidence ist low oder insufficient für unknown.
Ausnutzbarkeit wird niemals getestet. Optionale Beobachtungen zu Vorbedingungen werden vom Bediener bereitgestellt und sind unbestätigt; sie werden separat erfasst, ändern niemals das Versionsergebnis und belegen keine Erreichbarkeit.






