
 completetech-security/node-cve-2026-56848-check
Offline-Node.js-Evidenzprüfer für CVE-2026-56848: HTTP/2-Reentrant-Send-Use-after-Free. Einzeldatei-Python; JSON/CSV/HTML-Berichte; keine Exploit-Payloads.





Offline-Prüfwerkzeug für Versionsnachweise zu CVE-2026-56848 — Node.js: HTTP/2 reentrant send use-after-free.
Es vergleicht vom Betreiber gemeldete Node.js-Versionen mit den im Upstream-Advisory genannten korrigierten Releases und schreibt einen CSV-, JSON- oder HTML-Bericht. Python 3.10+, nur Standardbibliothek; die ausführbare Datei kann allein kopiert werden.
Überblick · Schnellstart · Eingaben · Optionen · Korrigierte Versionen · Ergebnisse · Ausgabe · Grenzen und Exit-Codes · Quellen · Lizenz
Dieses Prüfwerkzeug vergleicht vom Betreiber gemeldete Laufzeitversionen. Es kontaktiert niemals Websites, führt keinen Node.js- oder Projektcode aus und sendet keine Exploit-Payloads; es gibt keinen Netzwerkmodus. Es scannt nicht den aktuellen Rechner, und eine öffentliche URL ist kein Inventar.
Was ein Ergebnis aussagt und was nicht:
exploitability: not_tested.fixed_version_reported bedeutet, dass die gemeldete Version gleich oder höher als das Upstream-korrigierte Release ist. Es belegt nicht, dass die eingesetzte Laufzeit gepatcht ist.unknown.Erfassen Sie Versionen nur von Systemen, deren Prüfung Sie autorisiert sind durchzuführen. Nichts in diesem Repository bewertet ein eingesetztes Ziel, bescheinigt eine Laufzeit oder verifiziert die Ausnutzbarkeit.
Führen Sie es aus einem Checkout aus oder kopieren Sie node_cve_2026_56848_check.py allein:
# One runtime, JSON on stdout
python node_cve_2026_56848_check.py --version 22.23.2 --format json

# Synthetic JSON inventory to an HTML report file
python node_cve_2026_56848_check.py --inventory examples/inventory.example.json --format html --output report.html

# CSV inventory; exit 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_56848_check.py --csv-list inventory.csv --fail-on-finding

# All options
python node_cve_2026_56848_check.py --help
Das Standardformat ist csv und wird nach stdout geschrieben, sofern nicht --output angegeben ist. Mindestens eines von --version, --inventory oder --csv-list ist erforderlich.
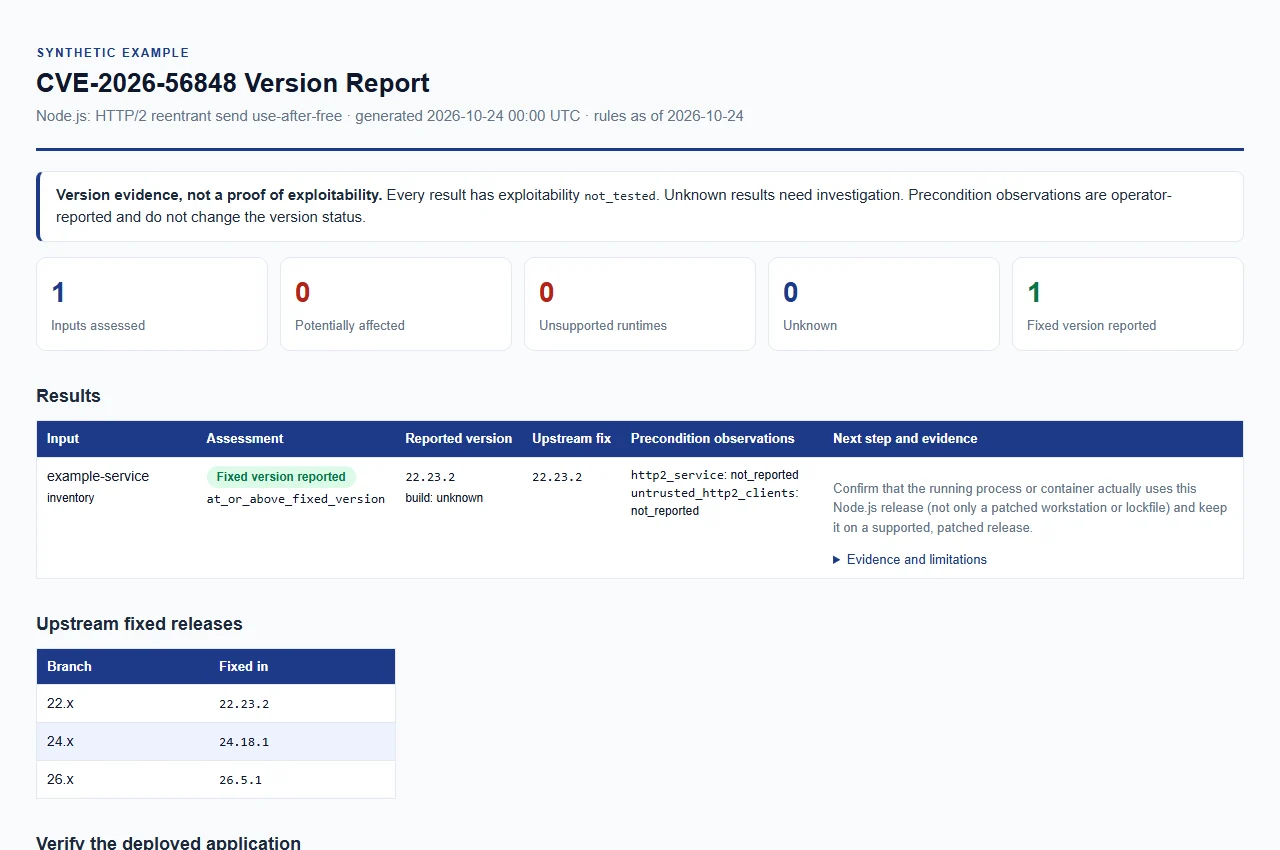
Den synthetischen Beispielbericht öffnen. Nur Beispieldaten; dies ist keine Live-Bewertung.
Die drei Eingabearten können in einem Lauf kombiniert werden. JSON-, CSV- und HTML-Berichte werden aus denselben Belegen erstellt.
Kommandozeilen-Versionen. --version (Alias --node-version) ist wiederholbar; jeder Wert beschreibt eine separate Laufzeitumgebung. Ein einzelnes führendes v und umgebende ASCII-Leerzeichen werden akzeptiert.
JSON-Inventar (--inventory FILE, wiederholbar). Ein Objekt oder ein Array von Objekten. Siehe examples/inventory.example.json.
| Feld | Erforderlich | Typ und Bedeutung |
|---|---|---|
schema_version | ja | Ganzzahl 1 |
node_version | ja | Zeichenkette |
runtime | nein | "node", falls vorhanden; andere Laufzeitumgebungen werden abgelehnt |
label | nein | Zeichenkette zur Identifizierung des Eintrags in Berichten |
build_source | nein | Zeichenkette; siehe Build-Quelle |
http2_service | nein | Boolean oder null: http2-Dienst |
untrusted_http2_clients | nein | Boolean oder null: nicht vertrauenswürdige http2-Clients |
Unbekannte Schlüssel, doppelte Schlüssel, nicht-finite Zahlen und ungültige Typen werden abgelehnt.
CSV-Liste (--csv-list FILE, wiederholbar). Eine Kopfzeile mit einer Spalte node_version ist erforderlich. Optionale Spalten sind label, build_source, http2_service und untrusted_http2_clients; Beobachtungszellen sind true, false oder leer. schema_version und runtime sind keine CSV-Spalten. Undokumentierte oder doppelte Spalten, Zeilen mit abweichender Feldanzahl, einfache Anführungszeichen innerhalb nicht in Anführungszeichen gesetzter Zellen, NUL-Zeichen und Dateien ohne Zeilen werden abgelehnt.
build_source (oder --build-source) zeichnet auf, woher der Build stammt. Ein leerer Wert, unknown (der Standard), upstream, official und official_upstream werden als offizielle Upstream-Builds verglichen. Jeder andere Wert, etwa ein Distributions- oder Herstellername, ergibt unknown mit vendor_build_unverified, da eine Upstream-Versionsnummer nicht zeigt, welche Patches oder Backports ein Hersteller-Build enthält. Da unknown als Upstream verglichen wird, geben Sie für jeden Hersteller-, Distributions- oder benutzerdefinierten Build die tatsächliche Quelle an.






