 completetech-security/node-cve-2026-106069-check
Offline-Node.js-Evidenzprüfer für CVE-2026-106069: TLS-Fehlübereinstimmung bei IPv4-Resolvern mit führenden Nullen. Einzeldatei-Python; JSON/CSV/HTML-Berichte; keine Exploit-Payloads.





Offline-Prüfwerkzeug für Versionsnachweise zu CVE-2026-106069 — Node.js: TLS-Fehlübereinstimmung des IPv4-Resolvers bei führenden Nullen.
Es vergleicht von Ihnen gemeldete Node.js-Versionen mit den im Herstellerhinweis genannten korrigierten Releases und erzeugt CSV-, JSON- oder skriptfreie HTML-Triage-Berichte. Es handelt sich um eine einzelne Python-3.10+-Datei, die ausschließlich die Standardbibliothek verwendet, sodass die ausführbare Datei eigenständig kopiert werden kann.
Dieses Prüfwerkzeug vergleicht vom Betreiber gemeldete Laufzeitversionen. Es kontaktiert niemals Websites, führt keinen Node.js- oder Projektcode aus und sendet keine Exploit-Payloads; es gibt keinen Netzwerkmodus. Es scannt nicht den aktuellen Rechner: Sie liefern die Versionsnachweise.
exploitability: not_tested.unknown.CI führt die ausschließlich lokalen Unit-Tests und die --help-Prüfung unter Ubuntu und Windows mit Python 3.10 und 3.14 aus.
# Assess one reported version and print JSON to stdout
python node_cve_2026_106069_check.py --version 22.23.4 --format json

# Assess the synthetic inventory and write an HTML report to a new file
python node_cve_2026_106069_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list and exit 1 if any result is a finding
python node_cve_2026_106069_check.py --csv-list inventory.csv --fail-on-finding

# Show all options, or run the local tests
python node_cve_2026_106069_check.py --help
python -m unittest -v
--version ist wiederholbar; jeder Wert beschreibt eine separate Laufzeit. CSV-, JSON- und HTML-Berichte enthalten dieselben Nachweise, und das Standardformat ist CSV auf stdout.
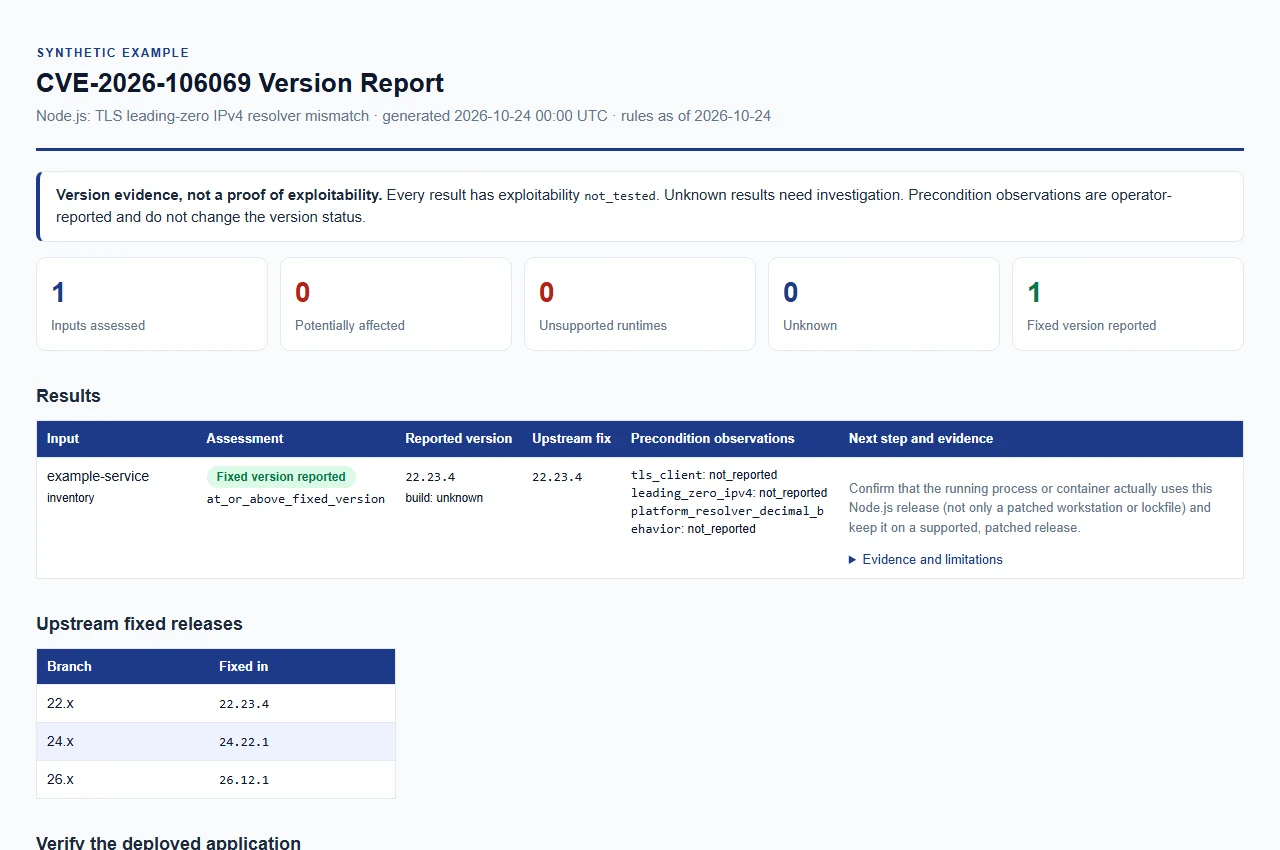
Den synthetischen Beispielbericht öffnen. Nur Beispieldaten; dies ist keine Live-Bewertung und beschreibt kein reales System.
Geben Sie mindestens eines von --version, --inventory oder --csv-list an. Eingaben können in einem Lauf kombiniert werden.
| Option | Zweck |
|---|---|
--version VERSION (Alias --node-version) | Bewertet eine explizit angegebene Node.js-Version; ein führendes v wird akzeptiert. Wiederholbar. |
--inventory FILE | JSON-Inventardatei (ein Objekt oder ein Array). Wiederholbar. |
--csv-list FILE | CSV-Inventardatei mit einer Spalte node_version. Wiederholbar. |
--build-source SOURCE | Herkunft der --version-Builds (siehe unten). Standard unknown. |
--tls-client {true,false}--leading-zero-ipv4 {true,false}--platform-resolver-decimal-behavior {true,false} | Vom Betreiber gemeldete Beobachtungen, die auf jede --version-Eingabe angewendet werden. |
--format {csv,json,html} | Berichtsformat. Standard csv. |
--output FILE | Schreibt den Bericht in eine neue Datei statt nach stdout. |
--force | Ersetzt eine vorhandene Ausgabedatei. Erlaubt niemals das Überschreiben einer Eingabedatei. |
--brand NAME | Organisationsname, der in der Kopfzeile des HTML-Berichts angezeigt wird (höchstens 512 Zeichen). Standard CompleteTech LLC. |
--fail-on-finding | Beendet mit Exit-Code 1, wenn ein Ergebnis potentially_affected oder unsupported_runtime ist. |
--tool-version | Gibt den Namen und die Version des Checkers aus und beendet dann. |
--build-source gilt für alle --version-Werte im Lauf. Der Standardwert unknown sowie die Werte upstream, official, official_upstream oder leer (ohne Beachtung der Groß-/Kleinschreibung verglichen) werden als Upstream-Build behandelt und nach Version verglichen. Jeder andere Wert, etwa ein Anbietername, ergibt unknown mit version_status: vendor_build_unverified, da die Upstream-Version nicht erkennen lässt, welche Patches oder Backports der Build enthält.
Versionen werden von ASCII-Leerraum bereinigt, und ein führendes v wird akzeptiert. Nur reine MAJOR.MINOR.PATCH-Releases werden verglichen; Prerelease-, Nightly-, rc-, paketsuffigierte und unvollständige Versionen bleiben unknown.
Vorhandene Berichte sind geschützt, sofern nicht --force explizit angegeben wird, und Eingaben können selbst mit --force nicht überschrieben werden. Das Ausgabeverzeichnis muss bereits existieren.
Vom Betreiber gemeldete Beobachtungen sind optional und werden im Bericht erfasst, ändern jedoch niemals das Versionsergebnis oder stellen Erreichbarkeit fest.
| Beobachtungsschlüssel | CLI-Flag | Voraussetzung der Advisory |
|---|---|---|
tls_client | --tls-client | tls client |
leading_zero_ipv4 | --leading-zero-ipv4 | leading zero ipv4 |
platform_resolver_decimal_behavior | --platform-resolver-decimal-behavior | platform resolver decimal behavior |






