
Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
AzureAD-Attack-Defense — Diese Veröffentlichung ist eine Sammlung verschiedener häufiger Angriffsszenarien auf Microsoft Entra ID (ehemals Azure Active Directory) und erläutert, wie diese entschärft oder erkannt werden können. | Kitploit
Tools/GitHubGitHub/cloud-architekt/azuread-attack-defense
Authentifizierung & AutorisierungDefensivwerkzeugePasswortangriffeKonfigurationsprüfungCloud-SicherheitIdentitäts- & Zugriffsmanagement (IAM)Lernen & BildungKuratierte Ressourcen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen
GitHubcloud-architekt/azuread-attack-defense

AzureAD-Attack-Defense

Diese Veröffentlichung ist eine Sammlung verschiedener häufiger Angriffsszenarien auf Microsoft Entra ID (ehemals Azure Active Directory) und erläutert, wie diese entschärft oder erkannt werden können.

Repository anzeigen
2.5k36537vor 16 TagenVon Kitploit geprüft

Angriffs- und Verteidigungs-Playbook für Microsoft Entra

Diese Veröffentlichung ist eine Sammlung verschiedener gängiger Angriffsszenarien auf Microsoft Entra und wie diese abgeschwächt oder erkannt werden können. Alle enthaltenen Szenarien, Erkenntnisse und Kommentare basieren auf Erfahrungen der Mitwirkenden während ihrer Angriffssimulationen, Hands-on- oder realen Szenarien.

Es sollte als lebendiges Dokument betrachtet werden, das aktualisiert wird, wenn sich Praktiken weiterentwickeln und sich Angriffs- und Verteidigungstechniken ändern. Wir laden Identitäts- oder Sicherheitsexperten aus der Community ein, gemeinsam an dieser Veröffentlichung zu arbeiten und Aktualisierungen, Feedback, Kommentare oder weitere Ergänzungen beizusteuern.

Kapitel

  • Password Spray
  • Consent Grant
  • Service Principals in Azure DevOps Pipelines
  • Microsoft Entra Connect Sync Service Account
  • Replay of Primary Refresh (PRT) and other issued tokens
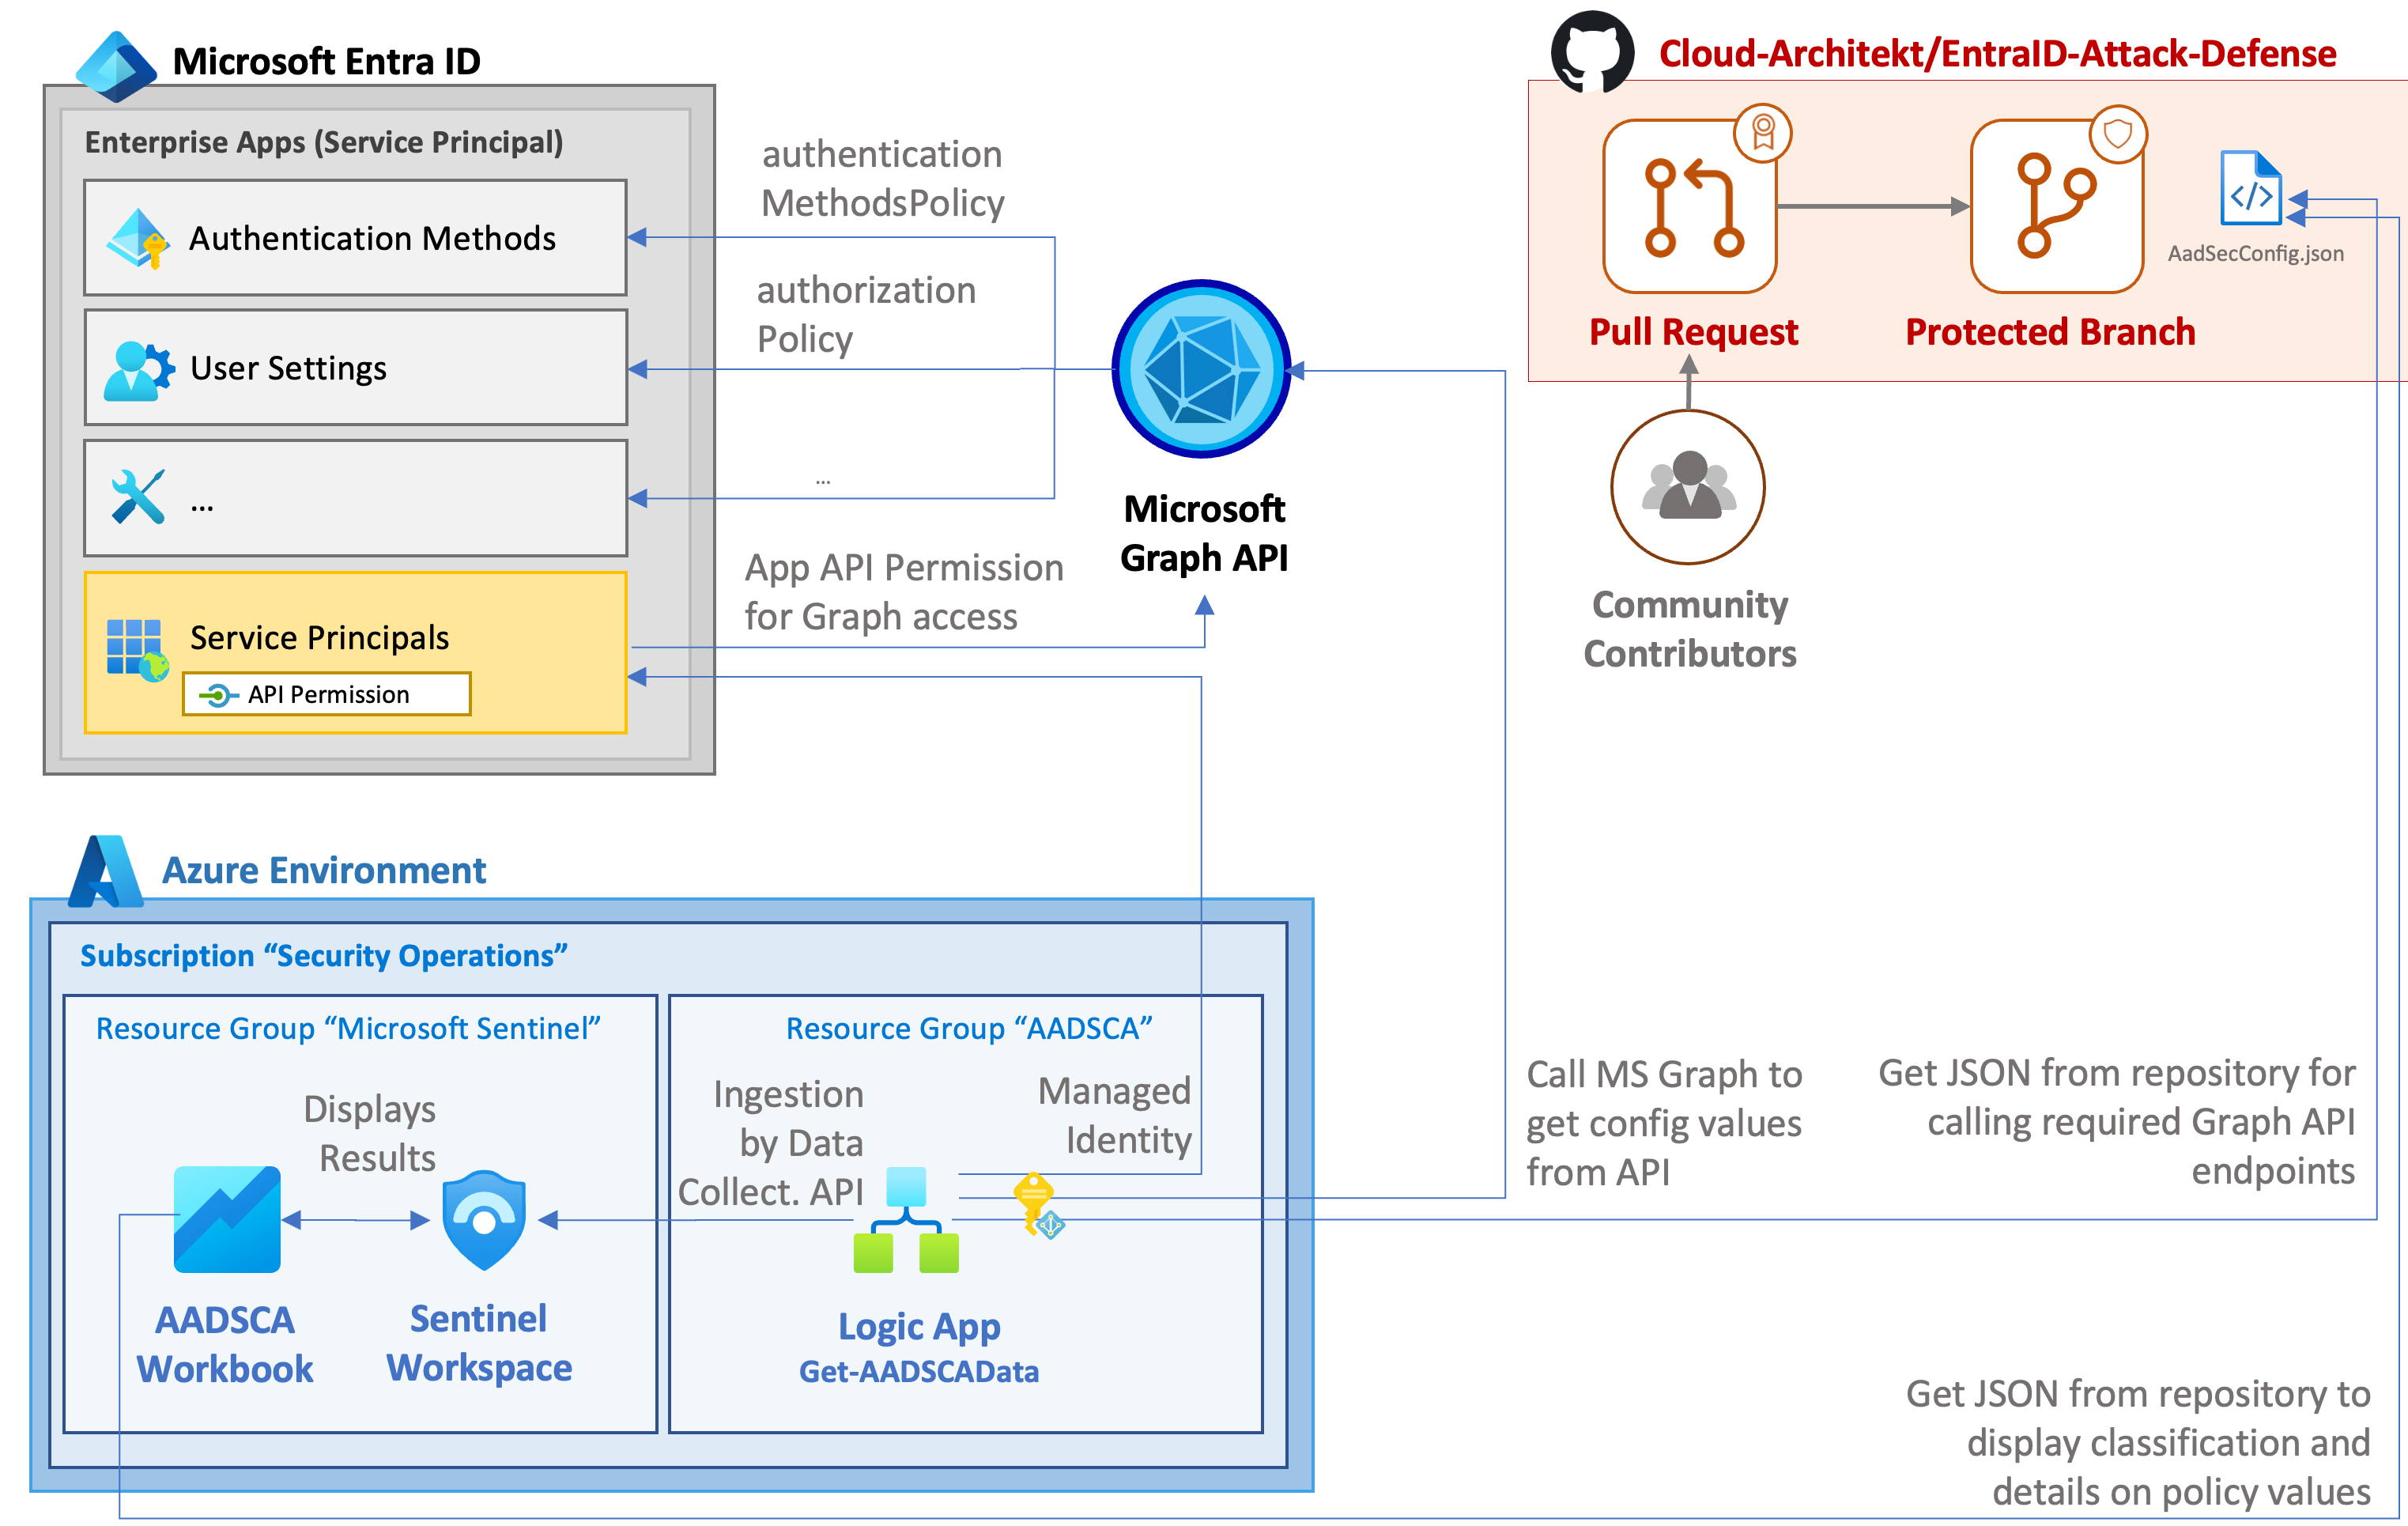
  • Entra ID Security Config Analyzer (EIDSCA)
  • Adversary-in-the-Middle (AiTM) Attacks
  • Microsoft Entra Connect Sync Application-based Authentication
  • Agent Identities
Anhang:
  • Overview of Identity Security Monitoring in Microsoft Cloud
  • How to prevent lateral movement to Entra ID when your Active Directory has fallen

In allen Kapiteln folgen wir derselben Richtlinie zur Kapitelstruktur. Beim Lesen können Sie Folgendes erwarten:

  • Beschreibung der gängigen Angriffsszenarien in jedem Szenario
  • Erkennung der Angriffe unter Nutzung des Microsoft-Sicherheitsstacks
  • Abschwächung des Angriffs und Anweisungen zur Verbesserung Ihrer Sicherheitslage der Umgebung basierend auf dem Umfang des Kapitels
  • Zuordnung von Angriffsszenarien und Erkennungsfähigkeiten zu Tactics, Techniques & Procedures (TTPs) des MITRE ATT&CK Framework

Die folgenden Abschnitte enthalten eine kurze Beschreibung jedes Kapitels im 'Angriffs- und Verteidigungs-Playbook für Microsoft Entra'.

Hintergrund

Die ursprüngliche Idee zur Erstellung des 'Angriffs- und Verteidigungs-Playbooks für Microsoft Entra' stammte von Thomas Naunheim. Unser erster Teams-Anruf fand irgendwann im Herbst 2020 statt, bei dem Thomas die Idee vorstellte und sie sofort überzeugte.

Das erste Kapitel befasste sich mit dem 'Password Spray'-Angriff, bei dem wir uns stark auf den Erkennungsmechanismus von Entra ID Protection (früher bekannt als Azure AD Identity Protection) konzentrierten, um Angriffe vom Typ 'Password Spray' zu erkennen. Während des ersten Kapitels lernten wir, dass die Kalenderzeit für die Fertigstellung der Forschung aufgrund der Komplexität der Forschung und der unterschiedlichen Blickwinkel auf die Forschung erheblich länger dauern kann als erwartet. Scoping ist, wie bei jeder projektartigen Arbeit, äußerst wichtig.
Autoren


Sami Lamppu

💬 📖

Thomas Naunheim

💬 📖

Mitwirkende und Reviewer


Joosua Santasalo

💬 📖

Markus Pitkäranta

💬 📖

Christopher Brumm

💬 📖

Derk van der Woude

💬 📖

Fabian Bader

💬 📖

Nestori Syynimaa

💬 📖

Robbe Van den Daele

💬 📖
Tool herunterladen