

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-51073 — Firmware-Update-Server-Verifizierungsschwachstelle auf Buffalo LS210D Version 1.78-0.03 | Kitploit
Tools/GitHubGitHub/christopher-pace/cve-2023-51073
IoT-SicherheitSchwachstellenanalyseExploitationNetzwerksicherheitHardware- & IoT-SicherheitFirmware-Analyse
GitHubchristopher-pace/cve-2023-51073

CVE-2023-51073

Firmware-Update-Server-Verifizierungsschwachstelle auf Buffalo LS210D Version 1.78-0.03

Teilen
Repository anzeigen
36vor 2 JahrenNoch nicht geprüft

CVE-2023-51073 - Schwachstelle in der Firmware-Update-Server-Verifizierung beim Buffalo LS210D Version 1.78-0.03

Christopher J. Pace und Ryan Miller

Der Buffalo LS210D ist ein Network Attached Storage (NAS)-Server, der für kleine Unternehmen und Privatpersonen entwickelt und vermarktet wird. Der LS210D bietet die Möglichkeit, ein Firmware-Update remote herunterzuladen und zu installieren. Der LS210D ist innerhalb dieser Funktion anfällig für einen „Adversary-in-the-Middle“-Angriff (AitM). Ein Angreifer, der die vorgelagerte Verbindung eines Opfers kontrolliert, kann entweder einen falschen DNS-Namen für den Update-Server bereitstellen oder den Datenverkehr vom Update-Server auf einen bösartigen Server umleiten. Dies kann zur Ausführung von Befehlen als Root-Benutzer oder zur direkten Installation von Malware führen.

Die Datei /etc/init.d/update_notifications.sh wird vom serverseitigen Firmware-Update-Skript unter /www/buffalo/www/dynamic/system/update/BufUpdate.pm aufgerufen. Innerhalb von update_notifications.sh befindet sich die folgende Zeile:
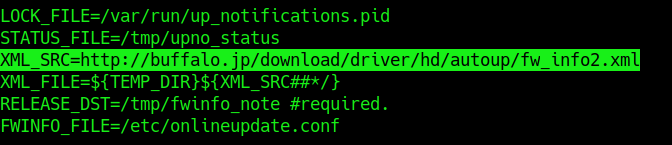
firmware-source

Das Öffnen dieser XML-Datei zeigt, dass die XML-Datei selbst ebenfalls auf eine reine HTTP-Verbindung verweist:
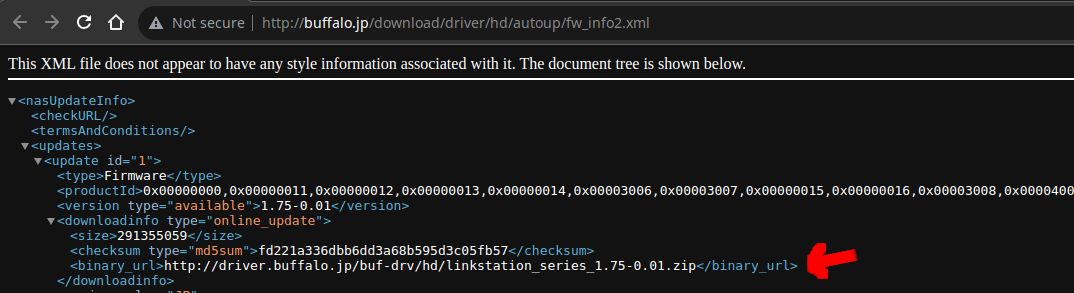
xml-file

Darüber hinaus ist diese ZIP-Datei ebenfalls nicht verschlüsselt. Frühere Recherchen zu diesem Modell führten uns zum Herunterladen eines manuellen Firmware-Update-Dienstprogramms, das eine passwortgeschützte ZIP-Datei enthielt. Die Datei linkstation_series_1.75-0.01.zip enthält diese Schutzmaßnahmen nicht. Im Archiv befindet sich die Datei hddrootfs.buffalo.updated, die das Archiv hddrootfs.buffalo enthält, welches das Root-Dateisystem für den LS120D enthält. Ein Angreifer kann diese ZIP-Datei direkt einsehen und modifizieren, um eigene Malware einzuschleusen oder sensible Dateien zu lesen.
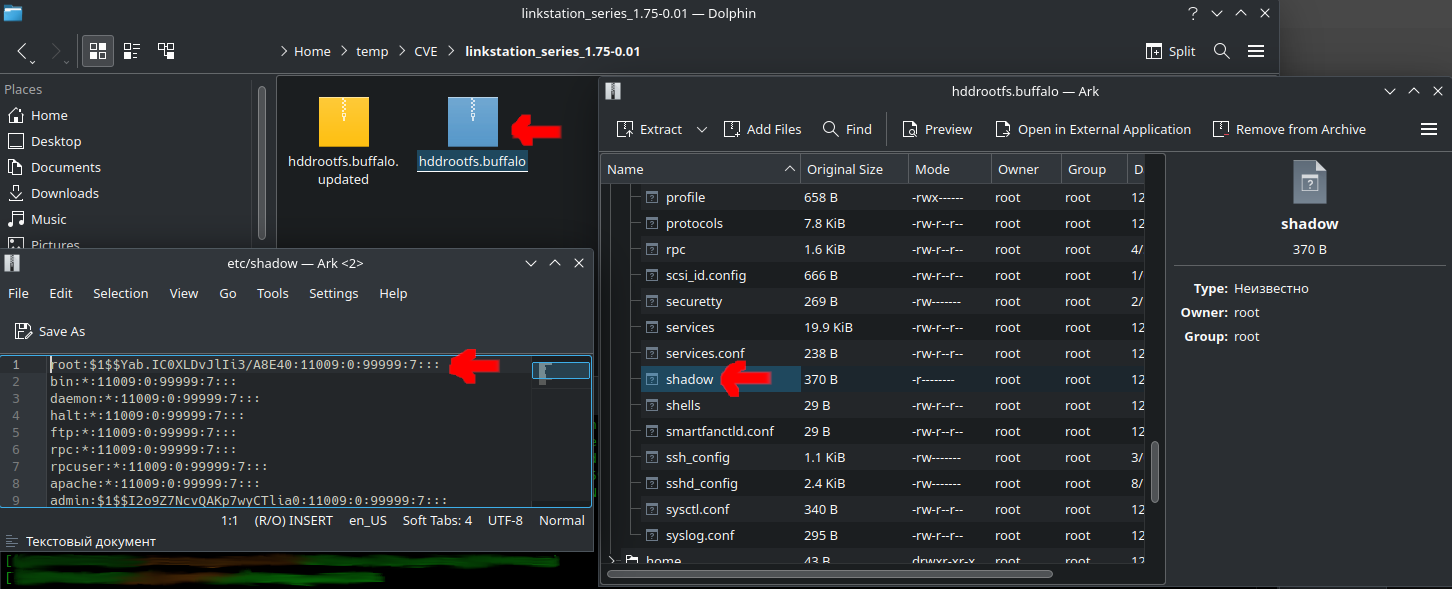
firnware-shadow

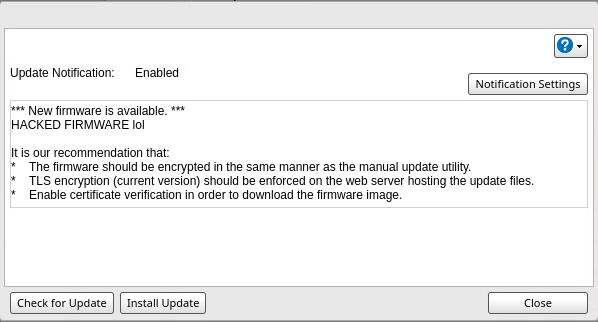
Sobald ein Angreifer einen AitM-Angriff durchgeführt hat, bietet der Router bereitwillig an, die aktualisierte Firmware zu installieren. Hier ist ein Beispiel für einen solchen Angriff, wobei der Bildschirm rechts die notwendigen Änderungen an fw_info2.xml zeigt, nämlich das Hinzufügen von 0x0000001D zum productId-Tag und das Erhöhen des Versions-Tags auf eine Version, die höher ist als die Firmware-Version des Opfers (in diesem Fall 1.78-0.04).
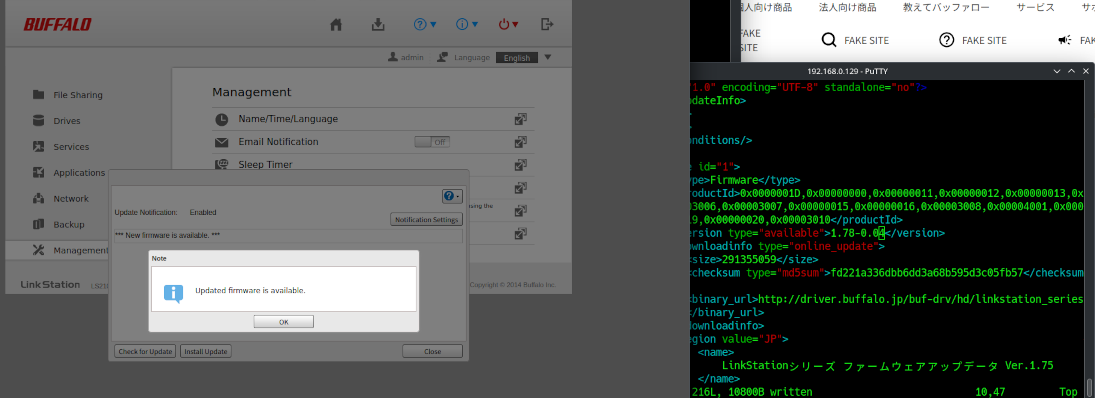
firmware-update-available

recommendations

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    297

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






