

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
kube-beacon — Open-Source-Laufzeitscanner für Kubernetes-Cluster, der Sicherheitsaudits basierend auf der CIS Kubernetes Benchmark-Spezifikation durchführt. | Kitploit
Tools/GitHubGitHub/chen-keinan/kube-beacon
SchwachstellenscannerContainer-SicherheitKonfigurationsprüfungCloud-SicherheitDevSecOps
GitHubchen-keinan/kube-beacon

kube-beacon

Open-Source-Laufzeitscanner für Kubernetes-Cluster, der Sicherheitsaudits basierend auf der CIS Kubernetes Benchmark-Spezifikation durchführt.

Repository anzeigen
69834vor 1 JahrVon Kitploit geprüft
Teilen

Go Report Card License Build Status Coverage Status Gitter
Kube-Beacon-Logo

Kube-Beacon-Projekt

Scannen Sie Ihre Kubernetes-Laufzeitumgebung !!

Kube-Beacon ist ein Open-Source-Audit-Scanner, der eine Audit-Prüfung auf einem bereitgestellten Kubernetes-Cluster durchführt und einen Sicherheitsbericht ausgibt.

Die Audit-Tests sind die vollständige Implementierung der CIS Kubernetes Benchmark-Spezifikation

NEU !! Audit-Ergebnisse können jetzt als Webhook über ein Benutzer-Plugin (mit Go-Plugin) genutzt werden.
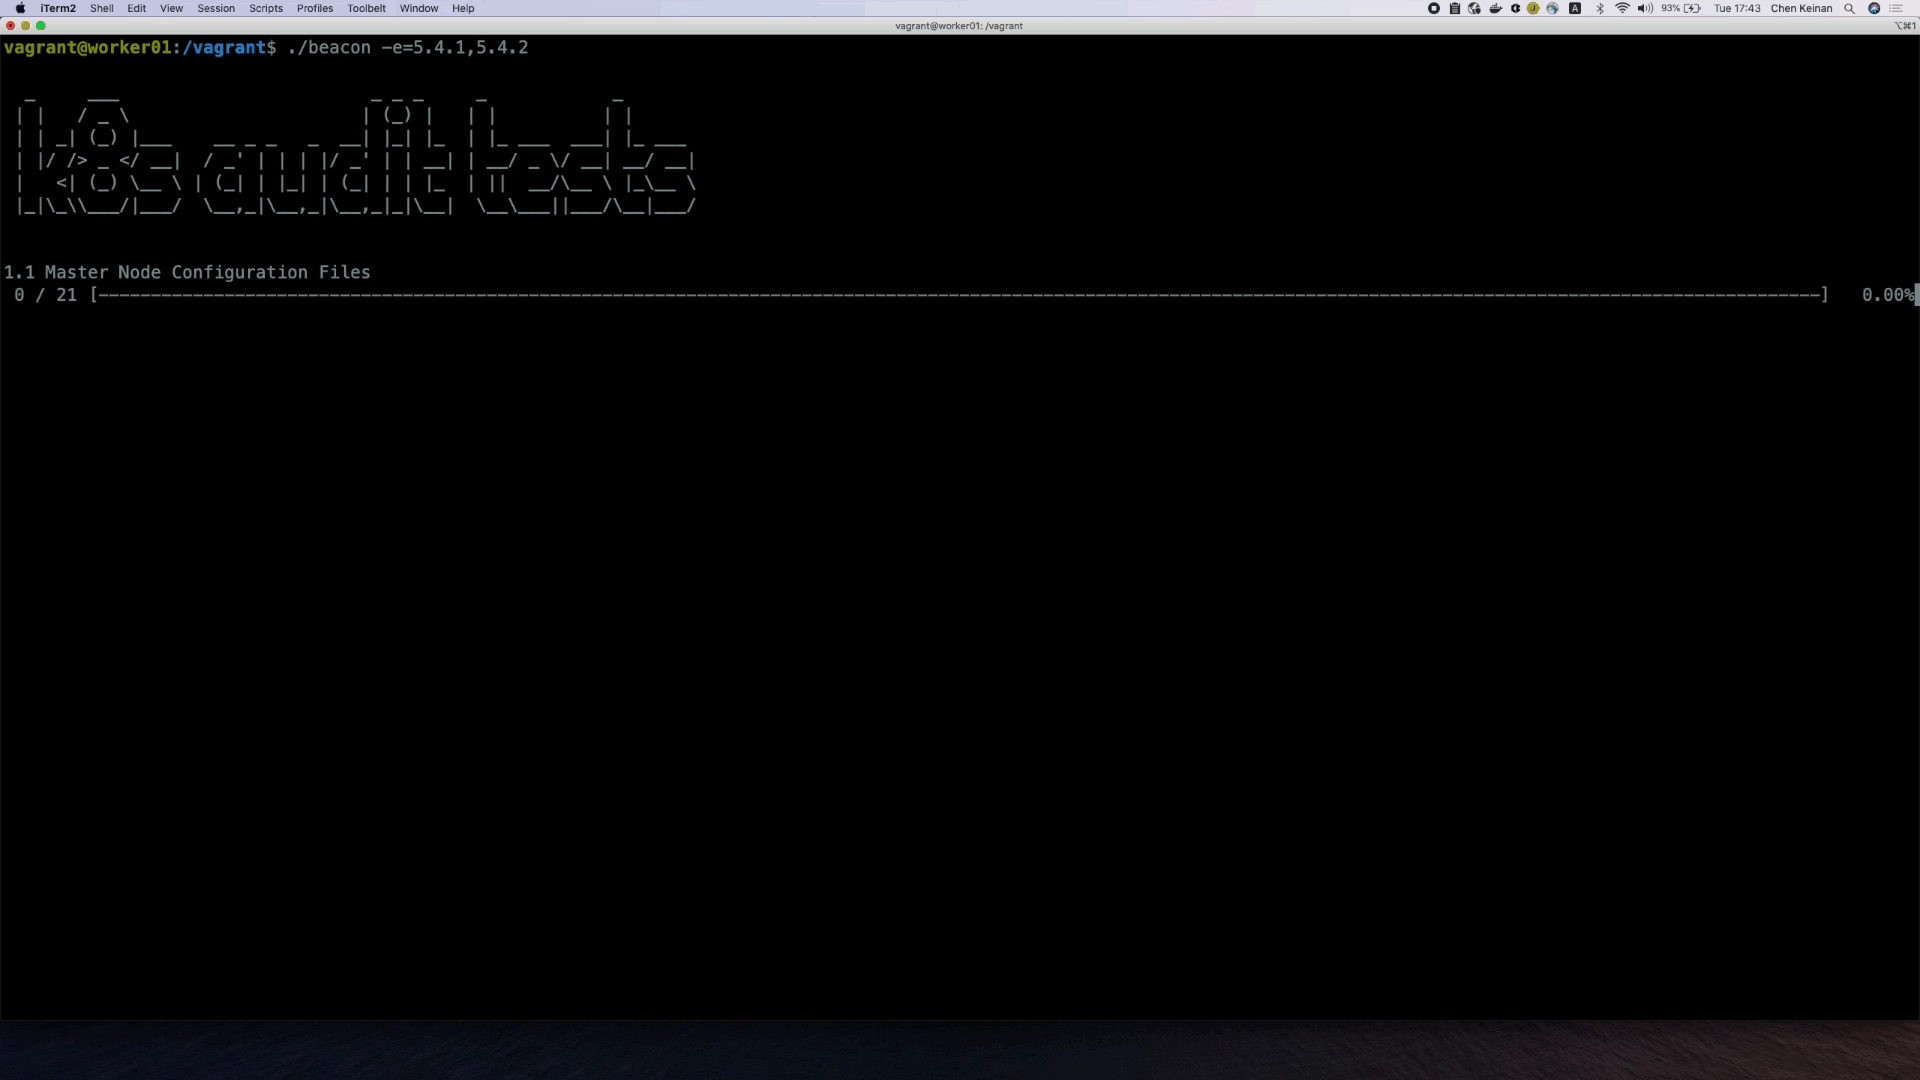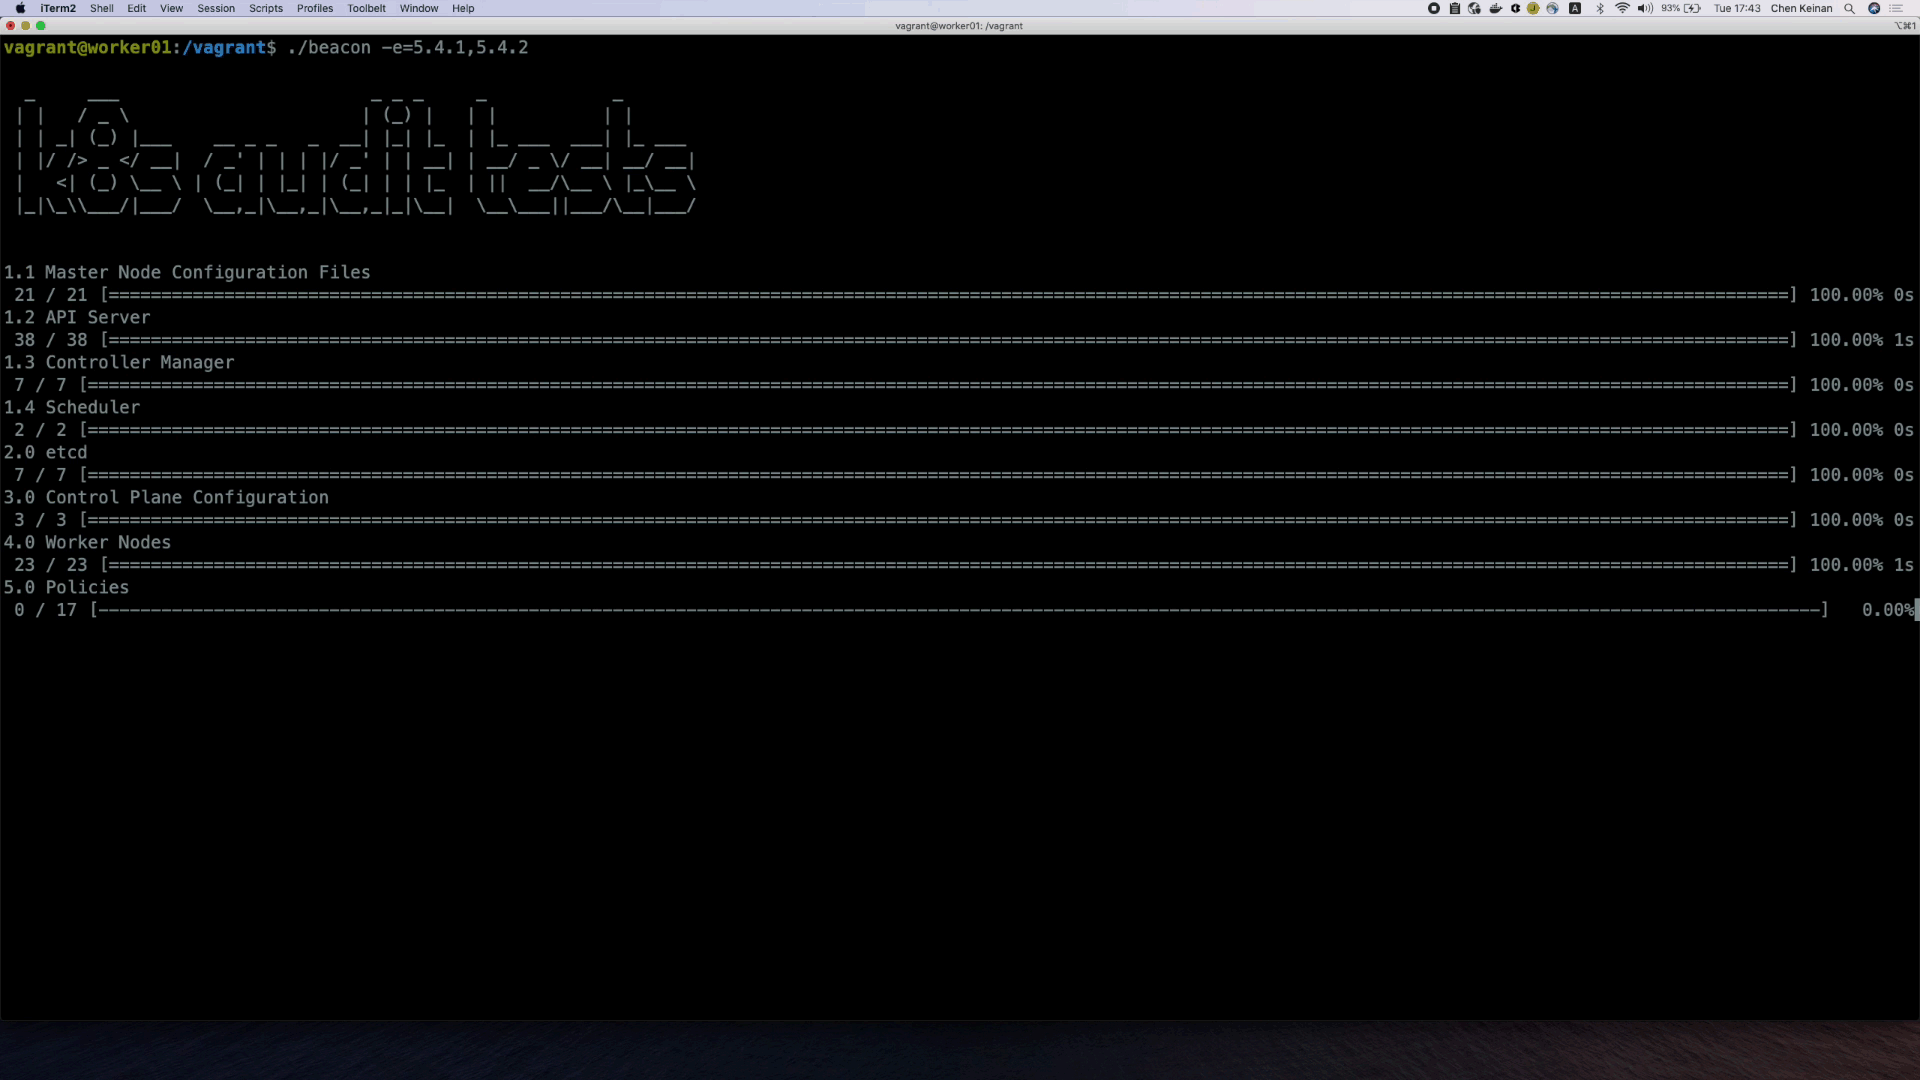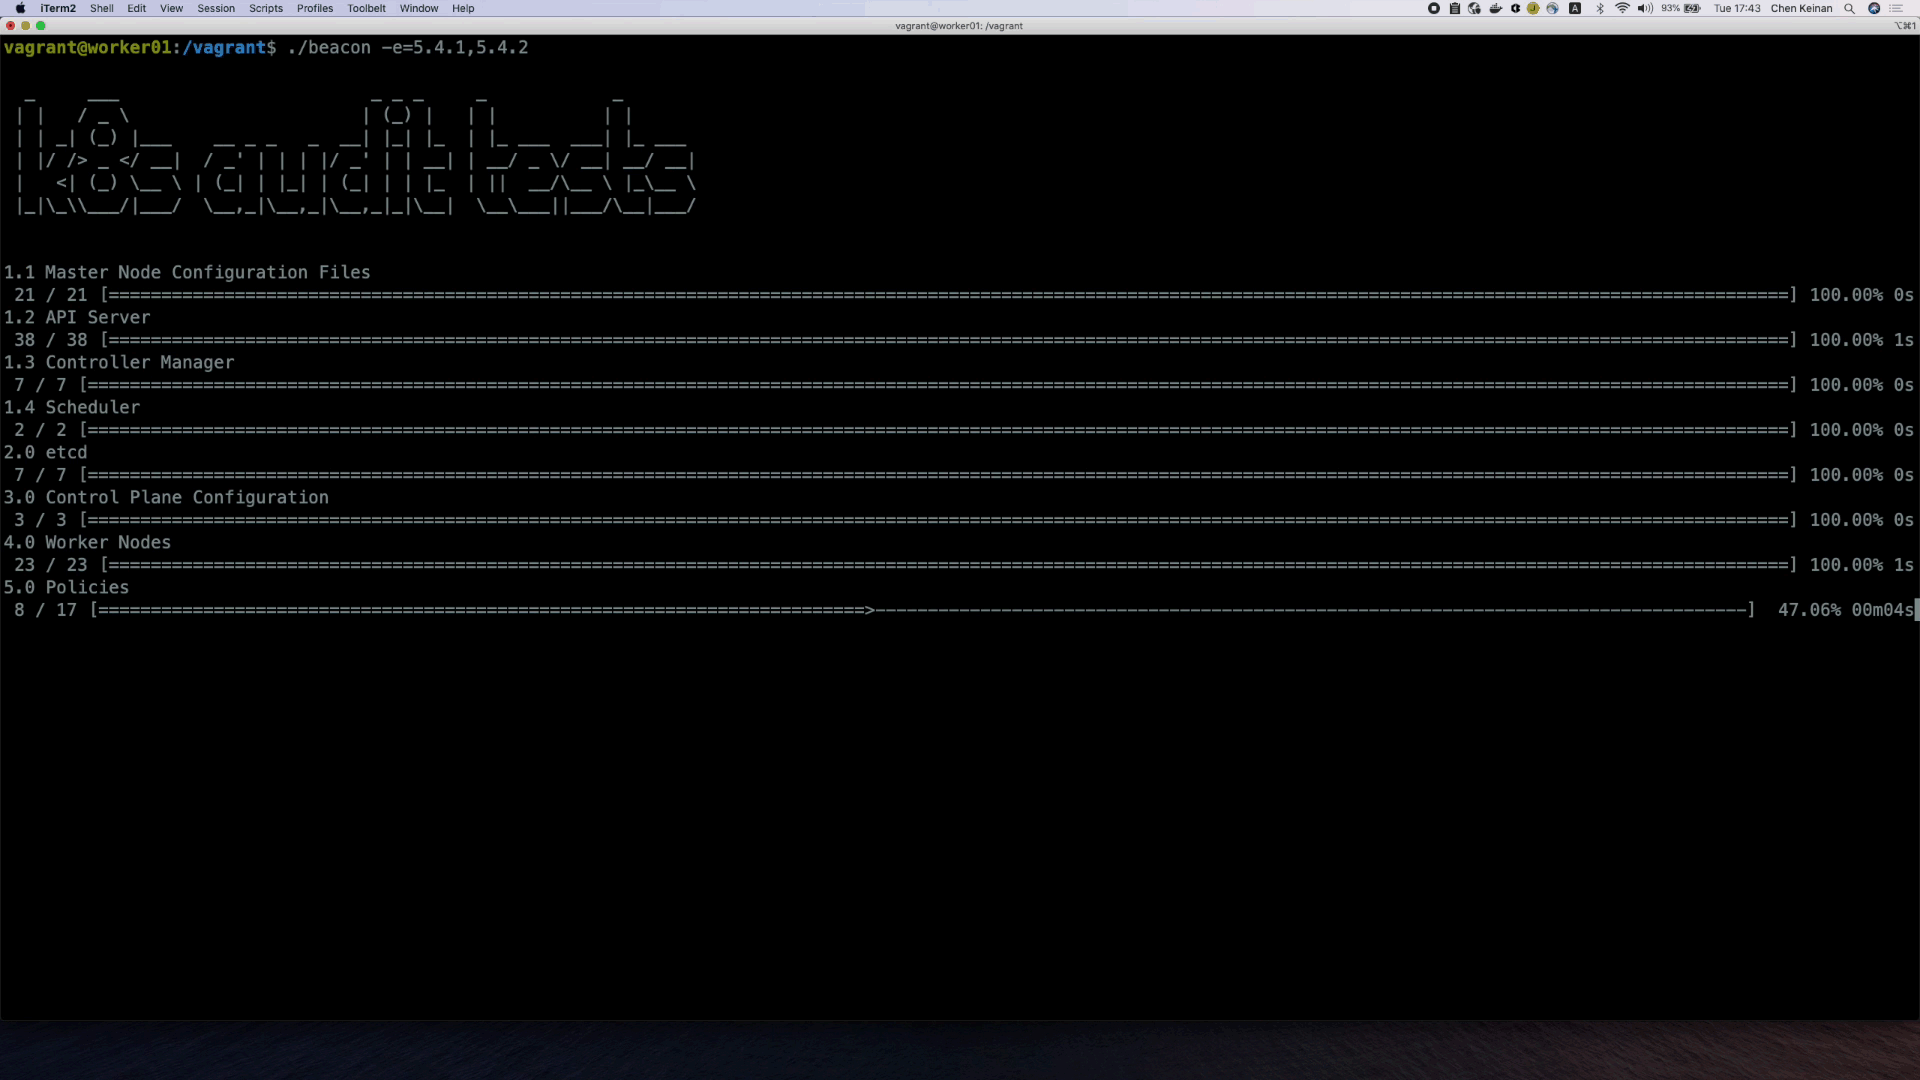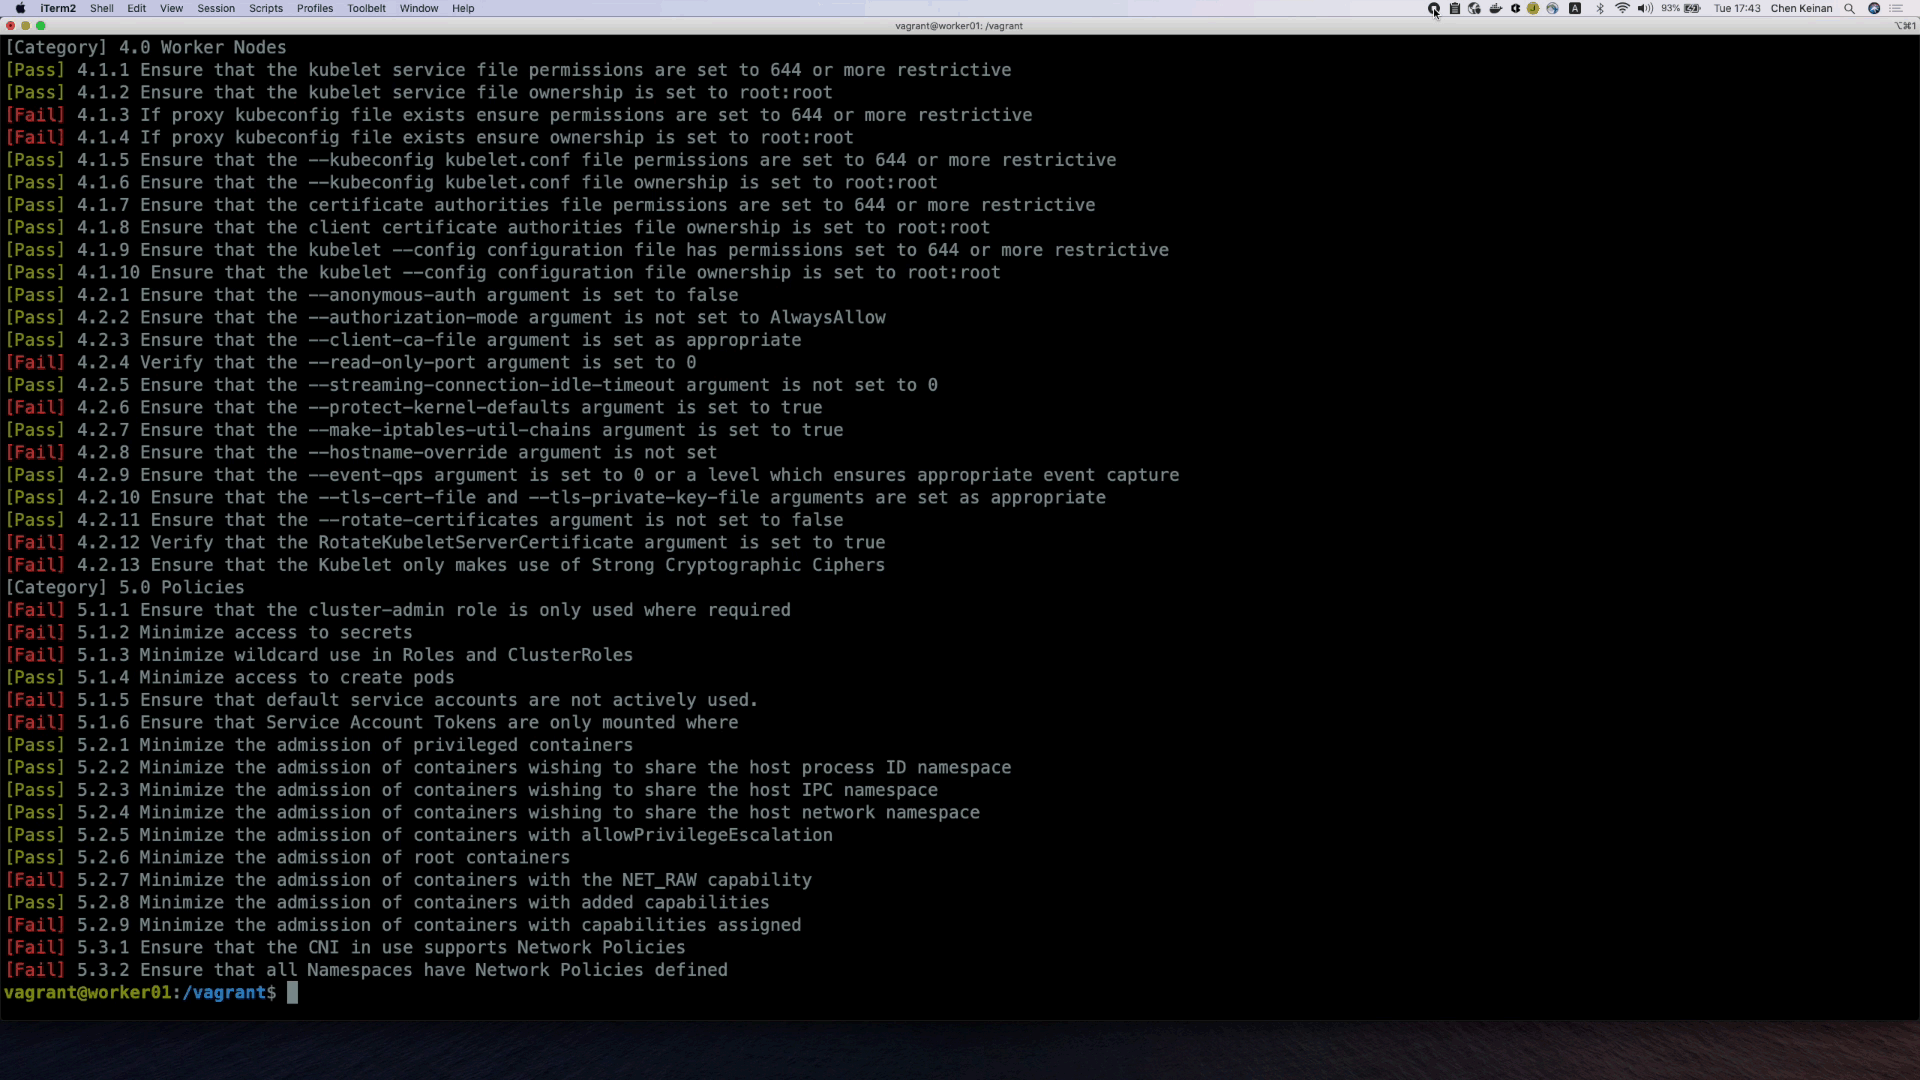
Audit-Prüfungen werden auf Master- und Worker-Knoten durchgeführt, und der ausgegebene Audit-Bericht enthält:

  • Ursache des Sicherheitsproblems
  • vorgeschlagene Abhilfe für das Sicherheitsproblem

Ausgabe des Kubernetes-Cluster-Audit-Scans:

k8s-Audit

  • Installation
  • Schnellstart
  • Kube-Beacon als Docker
  • Kube-Beacon als Pod in k8s
  • Verwendung von Benutzer-Plugins
  • Nächste Schritte

Installation

git clone https://github.com/chen-keinan/kube-beacon
cd kube-beacon
make build
  • Hinweis: kube-beacon erfordert Root-Benutzer zur Ausführung

Schnellstart

Führen Sie kube-beacon ohne Flags aus, um alle Tests durchzuführen

 ./kube-beacon 

Führen Sie kube-beacon mit Flags aus, um Tests nach Bedarf auszuführen

Usage: kube-Beacon [--version] [--help] <command> [<args>]

Available commands are:
  -r , --report :  run audit tests and generate failure report
  -i , --include: execute only specific audit test,   example -i=1.2.3,1.4.5
  -e , --exclude: ignore specific audit tests,  example -e=1.2.3,1.4.5
  -n , --node:    execute audit tests on specific node,   example -n=master,-n=worker
  -s , --spec:    execute specific audit tests spec,   example -s=gke, default=k8s
  -v , --version:  execute specific audit tests spec version,    example -v=1.1.0,default=1.6.0

Tests ausführen und Fehlerbericht erstellen

./kube-beacon -r

Kube-Beacon als Pod in k8s

  • Führen Sie Kube-Beacon als Pod in einem k8s-Cluster aus

  • Cluster-Rollenbindung mit role=cluster-admin hinzufügen

kubectl create clusterrolebinding default-admin --clusterrole cluster-admin --serviceaccount=default:default
cd jobs
  • Für einen einfachen k8s-Cluster führen Sie den folgenden Job aus
kubectl apply -f k8s.yaml
  • Für einen gke-Cluster führen Sie den folgenden Job aus
kubectl apply -f gke.yaml
  • Überprüfen Sie den Pod-Status in k8s
kubectl get pods --all-namespaces

NAMESPACE     NAME                                                        READY   STATUS      RESTARTS   AGE
default       kube-beacon-sc8g9                                           0/1     Completed   0          111s
kube-system   event-exporter-gke-8489df9489-skcvv                         2/2     Running     0          7m24s
kube-system   fluentd-gke-7d5sl                                           2/2     Running     0          7m6s
kube-system   fluentd-gke-f6q5d                                           2/2     Running     0          6m59s
  • Überprüfen Sie die Audit-Ausgabe des Pods in k8s
kubectl logs kube-beacon-sc8g9 
  • Bereinigung (Rolle entfernen und Pod löschen)
kubectl delete clusterrolebinding default-admin
kubectl delete -f k8s.yaml

Verwendung von Benutzer-Plugins

Kube-Beacon stellt einen Hook für Benutzer-Plugins zur Verfügung Beispiel :

  • K8sBenchAuditResultHook - Dieser Hook akzeptiert die Audit-Benchmark-Ergebnisse, wie sie vom Audit-Bericht gefunden wurden
Benutzer-Plugin kompilieren
go build -buildmode=plugin -o=~/<plugin folder>/bench_plugin.so /<plugin folder>/bench_plugin.go
Plugin in Ordner kopieren (.beacon-Ordner wird beim ersten Start erstellt)
cp /<plugin folder>/bench_plugin.so ~/.beacon/plugins/compile/bench_plugin.so

Hinweis: Plugin und Binärdatei müssen mit derselben Linux-Umgebung kompiliert werden

Nächste Schritte

  • Unterstützung für Amazon EKS-Scans hinzufügen
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    282

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





