CVE-2024-28784 — Gespeichertes XSS im IBM QRadar SIEM Regelassistenten
- Anbieter: IBM
- Produkt: IBM Security QRadar SIEM
- Betroffene Version: 7.5.0 UpdatePackage 7 (Build 20230822112654)
- Komponente: Regelassistent (Logikblock für reguläre Ausdrücke)
- CVE-ID: CVE-2024-28784
🐞 Schwachstellenzusammenfassung
Eine gespeicherte Cross-Site-Scripting (XSS)-Schwachstelle existiert in der Komponente Regelassistent von QRadar SIEM. Das Problem liegt in der unsachgemäßen Bereinigung von benutzergesteuerten Eingaben innerhalb des Logikblocks 'regulärer Ausdruck'. Böswillige Eingaben, die unescaped HTML/JavaScript enthalten, können gespeichert und später im Browserkontext anderer authentifizierter Benutzer ausgeführt werden.
📋 Schritte zur Reproduktion
- Melden Sie sich bei QRadar SIEM mit einem Benutzerkonto an, das Regelerstellungs-/Bearbeitungsberechtigungen besitzt.
- Navigieren Sie zu:
Offense → Rules → Actions → New Event Rule
- Fügen Sie einen Bedingungsblock hinzu:
"wenn eine dieser Eigenschaften mit diesem regulären Ausdruck übereinstimmt" .
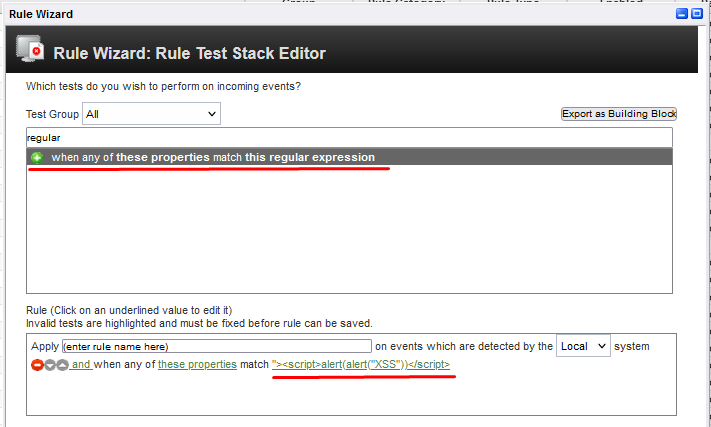
- Wählen Sie eine beliebige Eigenschaft.
- Geben Sie im Eingabefeld 'dieser reguläre Ausdruck' die folgende Nutzlast ein:
"><script>alert(alert('XSS'))</script>
- Klicken Sie auf Absenden.
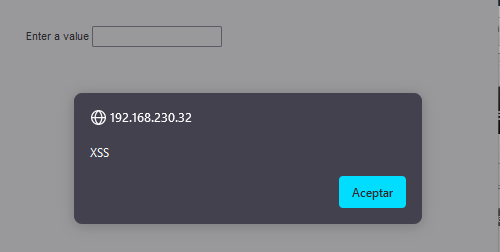
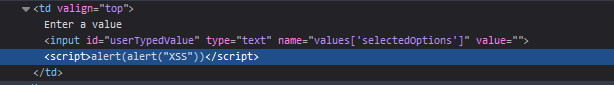
- Öffnen Sie den Regelblock erneut; die böswillige Nutzlast bleibt bestehen und wird bei Interaktion oder Laden ausgelöst.
🔐 Zugriffsanforderungen
- Authentifizierung: Ja
- Berechtigungen: Jeder Benutzer mit Zugriff auf Regelerstellung/-bearbeitung
⚙️ Technische Details
- Schwachstellentyp: Gespeichertes Cross-Site Scripting (XSS)
- Vektor: Web-Benutzeroberfläche → Regelassistent
- Injektionspunkt: Feld für regulären Ausdruck
- Persistenz: In der Konfiguration gespeichert und bei Ansicht ausgelöst
- Sicherheitsfehler: Unsachgemäße Eingabebereinigung und Spiegelung im HTML-Kontext
⚠️ Auswirkungen
Diese XSS-Schwachstelle ermöglicht einem Angreifer:
- Ausführung beliebigen JavaScripts in der Browsersitzung eines anderen Benutzers
- Sitzungsentführung oder Token-Diebstahl durchführen
- Vertrauliche Daten von authentifizierten Benutzern stehlen
- Benutzeridentitätsdiebstahl oder Privilegieneskalation (falls privilegierte Benutzer die Nutzlast auslösen)
- Opfer auf Phishing- oder bösartige Domains umleiten
🧪 Ausnutzungshinweise
- Die Ausnutzung ist nicht trivial, da ein Angreifer die Nutzlast injizieren und ein Opfer mit der infizierten Regelschnittstelle interagieren muss.
- Der Angriff erfordert kein Social Engineering, wenn Benutzer häufig mit gespeicherten Regeln interagieren.
🏁 Zeitplan
| Datum | Ereignis |
|---|
| 2024-03-18 | Schwachstelle entdeckt |
| 2024-03-18 | IBM über HackerOne gemeldet |
| 2024-04-02 | CVE-2024-28784 zugewiesen |
📄 Haftungsausschluss
Diese Forschung wurde unter ethischen Richtlinien und im Rahmen eines verantwortungsvollen Offenlegungsprozesses durchgeführt. Es wurden keine Produktionssysteme geschädigt. Diese Veröffentlichung dient ausschließlich zu Bildungs- und Verteidigungszwecken.
👤 Autor
Rodrigo Hormazábal
Sicherheitsforscher — SOAR- & SIEM-Automation
🔗 LinkedIn
🧑💻 GitHub
🐙 HackerOne
 cainsoulless/cve-2024-28784







