
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-25292 — Reflektiertes Cross-Site-Scripting (XSS) in Intermesh BV Group-Office Version 6.6.145 ermöglicht Angreifern, erweiterte Berechtigungen zu erlangen und vertrauliche Informationen über das GO_LANGUAGE-Cookie zu erhalten. | Kitploit
Tools/GitHubGitHub/brainkok/cve-2023-25292
SchwachstellenanalyseWebanwendungs-ExploitationInformationsbeschaffungPenetrationstestsLernen & Bildung
GitHubbrainkok/cve-2023-25292

CVE-2023-25292

Reflektiertes Cross-Site-Scripting (XSS) in Intermesh BV Group-Office Version 6.6.145 ermöglicht Angreifern, erweiterte Berechtigungen zu erlangen und vertrauliche Informationen über das GO_LANGUAGE-Cookie zu erhalten.

Repository anzeigen
24vor 3 JahrenNoch nicht geprüft
Teilen

CVE-2023-25292

Reflektiertes Cross-Site-Scripting (XSS) in Intermesh BV Group-Office Version 6.6.145, ermöglicht Angreifern, erweiterte Berechtigungen zu erlangen und vertrauliche Informationen über das GO_LANGUAGE-Cookie zu stehlen.

Schwachstellendetails

  • Produkt: Group Office Application
  • Version: 6.6.145
  • Schwachstellentyp: Reflektiertes XSS
  • Schweregrad: Mittel
  • CVSS v3.1 Score: 6.1 (AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:N)

Schwachstellenbeschreibung

Die Anwendung ist anfällig für einen Reflected-XSS-Angriff über das „GO_LANGUAGE“-Cookie, das bösartiges JavaScript in die Antwort der Anwendung injiziert. Das bösartige Skript wird im Kontext der betroffenen Website ausgeführt, sodass ein Angreifer vertrauliche Informationen wie Sitzungscookies, persönliche Daten usw. stehlen kann. Die Schwachstelle befindet sich im Cookie der Group Office-Anwendung. Durch Senden eines speziell manipulierten Cookies an den Server kann ein Angreifer bösartigen JavaScript-Code in die Antwort injizieren, der dann im Kontext der betroffenen Website ausgeführt wird. Dies kann dazu führen, dass vertrauliche Informationen wie Sitzungscookies und persönliche Daten aus dem Browser des Benutzers gestohlen werden.

Auswirkungen

Diese Schwachstelle ermöglicht es einem Angreifer, vertrauliche Informationen von der betroffenen Website und ihren Benutzern zu stehlen, wie Sitzungscookies, persönliche Daten und mehr. Ein Angreifer kann diese Schwachstelle auch nutzen, um weiteren bösartigen Code in die betroffene Website einzuschleusen, deren Funktionalität zu beeinträchtigen und möglicherweise vertrauliche Informationen preiszugeben.

Abhilfe für den Anbieter

  • Eingabedaten filtern, um zu verhindern, dass bösartige Nutzdaten in die Antwort aufgenommen werden.
  • Eine Content Security Policy (CSP) verwenden, um die Ausführung von nicht vertrauenswürdigem JavaScript in der Antwort einzuschränken.
  • Alle Benutzereingaben vor der Aufnahme in die Antwort escapen oder codieren.

Abhilfe für den Endbenutzer

  • Aktualisieren Sie auf Version 6.6.147 der Group Office-Anwendung.

Schritte zur Reproduktion

  1. Rufen Sie die anfällige Instanz von group-office auf.
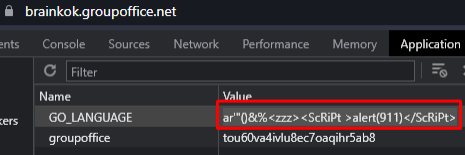
  2. Ändern Sie das „GO_LANGUAGE“-Cookie mit F12 auf die folgende Nutzlast:
ar'"()&%<zzz><ScRiPt>alert(911)</ScRiPt>
image

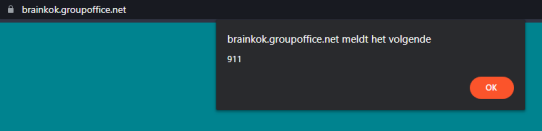
  1. Laden Sie die Seite neu und Sie werden sehen, dass die Nutzlast ausgeführt wird. image

Referenzen

  • https://github.com/Intermesh/groupoffice/blob/master/CHANGELOG.md
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2023-25292
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    280

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →