Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2020-23839 — Öffentliche PoC-Offenlegung für CVE-2020-23839 - GetSimple CMS v3.3.16 leidet unter einem reflektierten XSS im Admin-Login-Portal | Kitploit
Tools/GitHubGitHub/boku7/cve-2020-23839
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed TeamingPayload-Entwicklung
GitHubboku7/cve-2020-23839

CVE-2020-23839

Öffentliche PoC-Offenlegung für CVE-2020-23839 - GetSimple CMS v3.3.16 leidet unter einem reflektierten XSS im Admin-Login-Portal

Repository anzeigen
11429vor 5 JahrenNoch nicht geprüft
Teilen

CVE-2020-23839 | GetSimple CMS v3.3.16 - Reflected XSS to RCE

Exploit-Autor: Bobby Cooke (boku)

Schwachstellenstatistiken
  • OWASP Top Ten 2017: A7:2017-Cross-Site Scripting (XSS)
  • CWE-79: Unzureichende Neutralisierung von Eingaben während der Webseitengenerierung ('Cross-site Scripting') - Typ 1: Reflected XSS
  • CVSS Base Score: 6.1 MEDIUM
  • CVSS v3.1 Vector: CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:N
  • https://nvd.nist.gov/vuln/detail/CVE-2020-23839
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2020-23839
Schwachstellenanalyse und vollständige Offenlegung des Problems
  • https://github.com/GetSimpleCMS/GetSimpleCMS/issues/1330
Schwachstellenbeschreibung:
  • GetSimple CMS v3.3.16 leidet unter einem Reflected XSS im Admin Login Portal. Am 12. August 2020 erhielt der Anbieter die vollständigen Offenlegungsdetails der Schwachstelle per privater E-Mail. Die Schwachstelle wurde am 13. September 2020 von MITRE mit der Veröffentlichung von CVE-2020-23839 öffentlich bekannt gegeben, die nur wenige Details und keinen Proof of Concept enthielt. Am 20. Januar 2021 wurden vollständige Offenlegung und Code-Analyse im aktiven Issue-Ticket von GetSimple CMS auf GitHub öffentlich gemacht.
Exploit-Beschreibung:
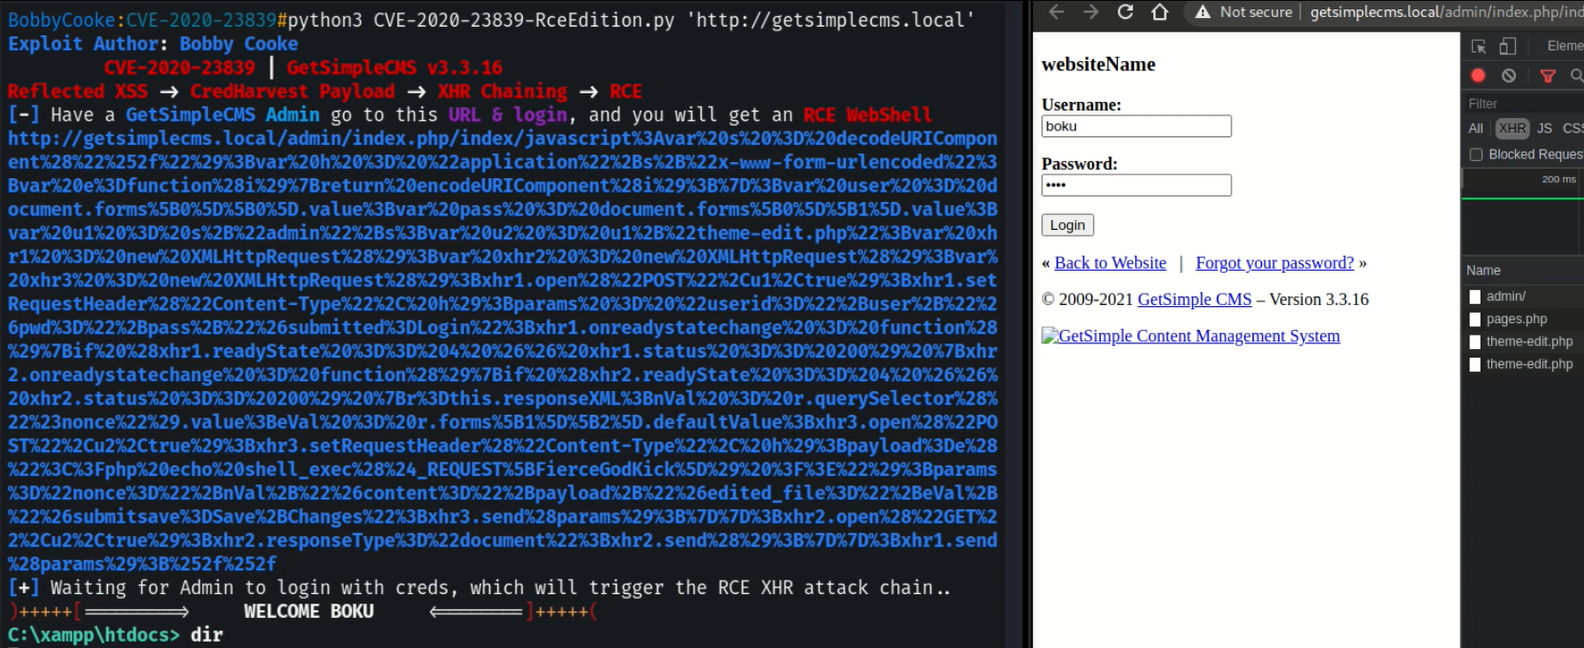
  • Dieser Exploit erstellt einen Reflected XSS-Payload in Form eines Hyperlinks, der CVE-2020-23839 ausnutzt. Wenn ein Administrator des GetSimple CMS-Systems diese URL in seinem Browser aufruft und seine Anmeldedaten eingibt, wird eine ausgeklügelte Angriffskette ausgelöst, die es dem entfernten Angreifer ermöglicht, eine Remote Code Execution auf dem Server zu erlangen, der das GetSimple CMS-System hostet.
Angriffskette:
  1. Der Angreifer täuscht den GetSimple CMS-Admin, die vom Exploit bereitgestellte URL aufzurufen.
  2. Der Admin gibt seine Anmeldedaten in das GetSimple CMS Login-Portal ein.
  3. Der Reflected XSS-Payload wird bei Aktion ausgelöst, wenn der Admin auf den Submit-Button klickt oder Enter drückt.
  4. Der XSS-Payload führt im Hintergrund eine XHR-POST-Anfrage aus, die den Browser im GetSimple CMS Admin-Panel anmeldet.
  5. Der XSS-Payload führt dann eine zweite XHR-GET-Anfrage an admin/edit-theme.php aus und sammelt das CSRF-Token und das konfigurierte Theme für die vom CMS gehosteten Webseiten.
  6. Der XSS-Payload führt dann eine dritte XHR-POST-Anfrage an admin/edit-theme.php aus, die einen PHP-Backdoor-WebShell in alle Seiten des CMS injiziert.
  7. Der Exploit versucht wiederholt, eine Verbindung zur öffentlichen /index.php-Seite des Ziel-GetSimple CMS-Systems herzustellen, bis ein WebShell zurückgegeben wird.
  8. Wenn der Exploit eine Verbindung zum WebShell herstellt, erscheint eine interaktive PHP-WebShell in der Konsole des Angreifers.


Anbieterinformationen

  • Vendor Homepage: http://get-simple.info/download/
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    275

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →