 blackoclock/xls-to-dbatloader-or-guloader-for-agenttesla-variant
CVE-2017-0199 XLS --> HTA --> VBS --> Steganografie --> DBATLOADER/GULOADER-artige Malware

PCAP-basierte Analyse | Datum: 2025-03-12 | Autor: BlackOclock
14.1 Vollständige Angriffskette – Zusammenfassung
14.2 Indikatoren einer Kompromittierung (IPs, Hashes, Domains)
14.3 Empfehlungen
HINWEIS!!! In dieser Analyse wurde 'NUR' die PCAP-Datei verwendet! ZIP-Dateien wurden nicht benötigt;
##1. ANALYSEÜBERSICHT
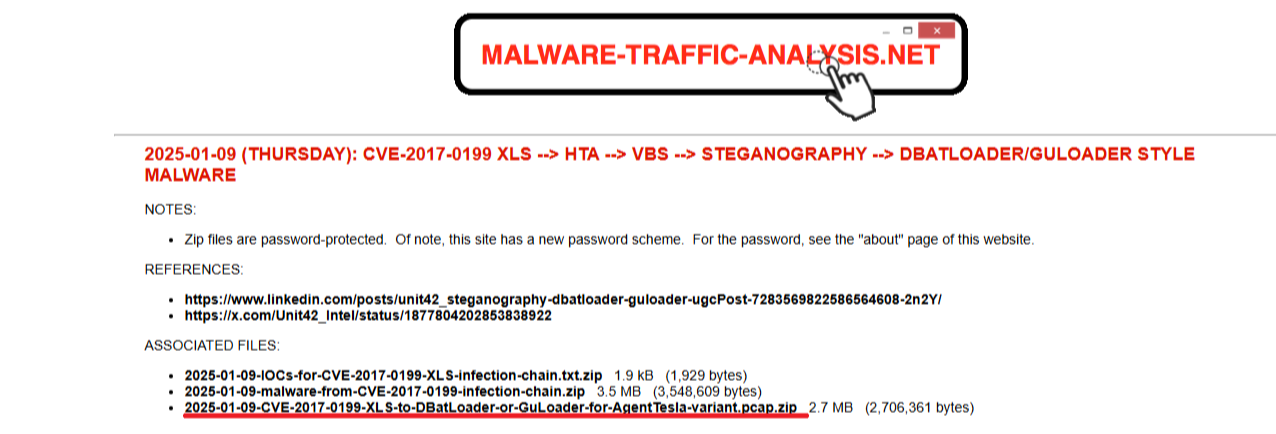
Form 1: heruntergeladene Quelldateien von malware-traffic-analysis.net - 'NUR' die PCAP-Datei wurde verwendet\
2025-01-09 (DONNERSTAG): CVE-2017-0199 XLS --> HTA --> VBS --> STEGANOGRAFIE --> DBATLOADER/GULOADER-ARTIGE MALWARE
##2. NETZWERKVERKEHRSANALYSE
2.1-Protokollhierarchie – Gesamtbild
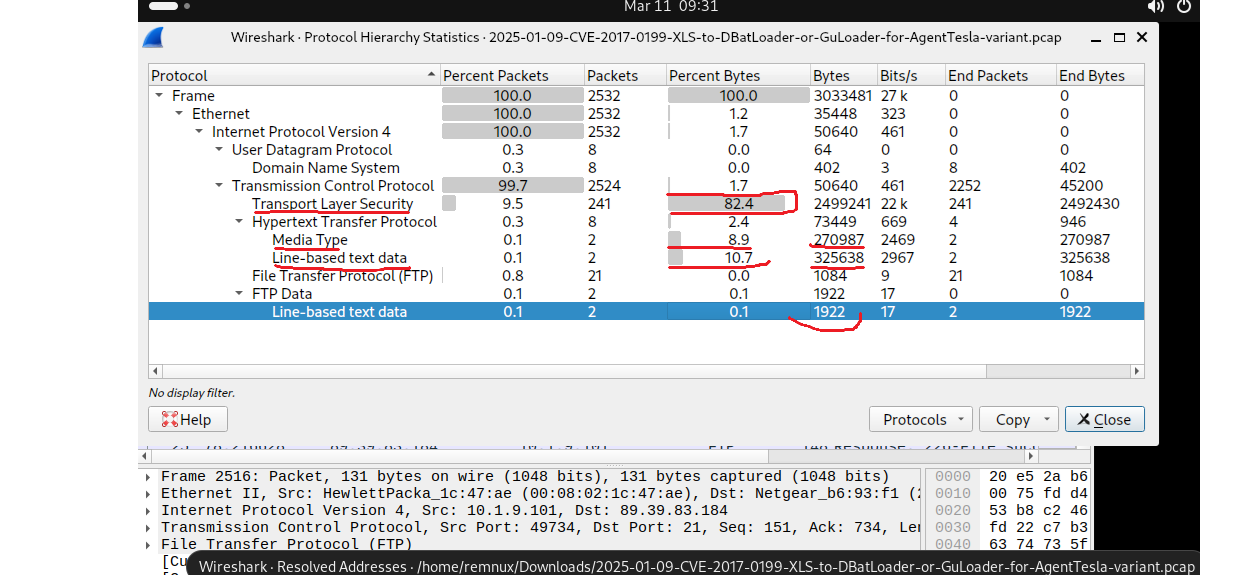
Ich begann mit der Protokollhierarchie, um einen Gesamtüberblick über den Datenverkehr zu erhalten. Diese zeigt das Volumen der einzelnen verwendeten Protokolle. Wie in der Abbildung zu sehen, macht TLS 82,4 % des gesamten Datenverkehrs aus. Zusätzlich sind auch Media Line- und Line-Based-Daten vorhanden. Um die Netzwerkaktivität besser zu verstehen, müssen wir jedoch die Gespräche und Endpunkte untersuchen.
2.2-Gespräche – Top-Talker & Datenübertragung
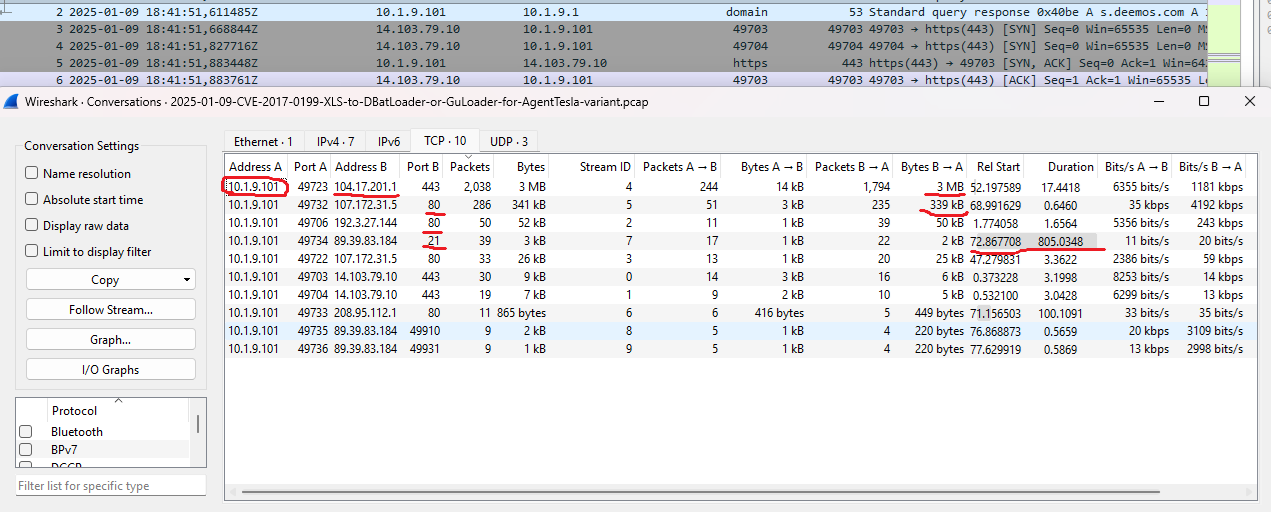
Wir verwenden Gespräche, um IP-Paare zu erkennen, die die meisten Daten zwischen sich übertragen. Die Analyse zeigt, dass 10.9.1.101 (Host) und 104.17.201.1 das höchste Datenverkehrsvolumen aufweisen. Für diese Datenübertragung wurden die Ports 80 und 443 verwendet. Zusätzlich sehen wir, dass 3 MB Daten von 104.17.201.1 an 10.9.1.101 (Host) übertragen wurden. Eine weitere kritische Erkenntnis ist die Verbindung über Port 21 aufgrund der Verbindung von der WAN-IP (89.39.83.184), was auf eine mögliche Exfiltration hindeutet. Aber wir sind uns jetzt noch nicht sicher, da wir noch nichts darüber wissen. Wir brauchen einen Beweis!
2.3- Endpunkte
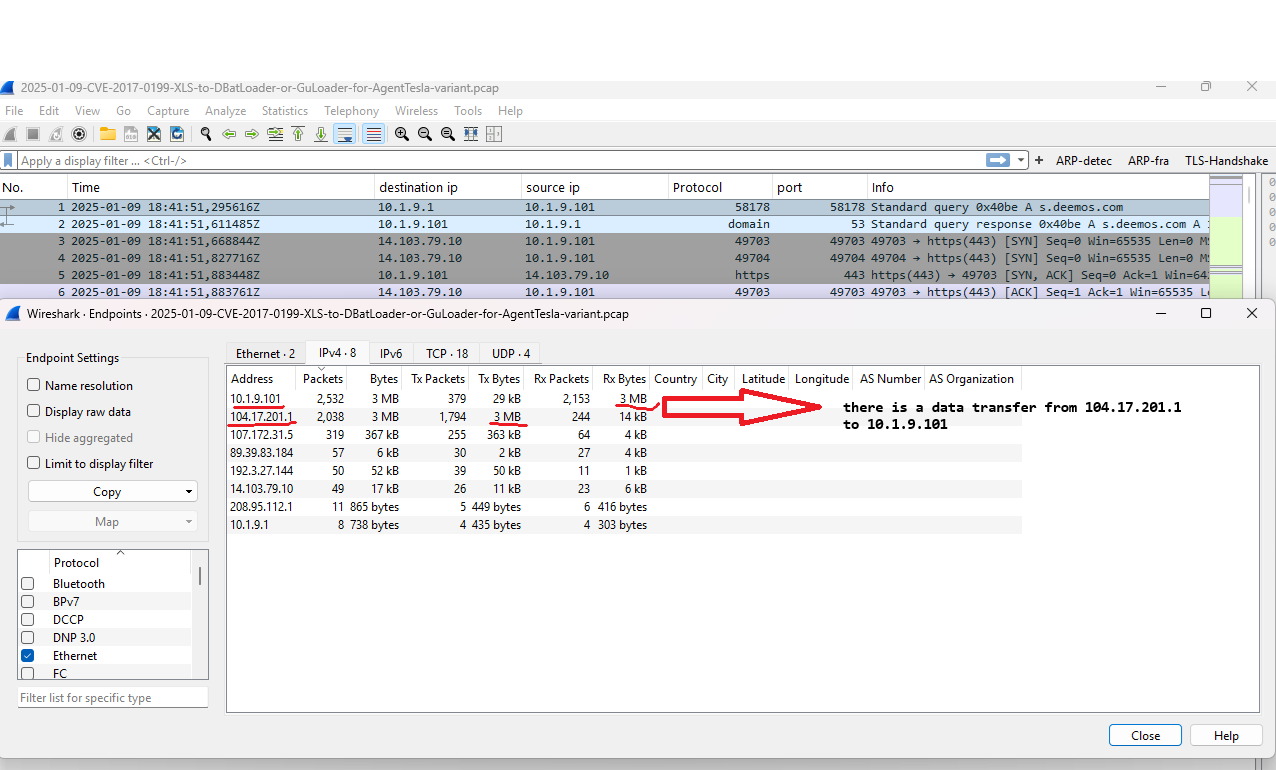
Wir verwenden Endpunkte, um die Top-Talker im Netzwerk zu identifizieren. 104.17.201.1 hat 3 MB gesendete Daten (Tx) und 10.9.1.101 hat 3 MB empfangene Daten (Rx). Darüber hinaus sind die Top-Talker 104.17.201.1 als Quelle und 10.9.1.101 als Ziel.
2.4- HTTP-Exportobjekte
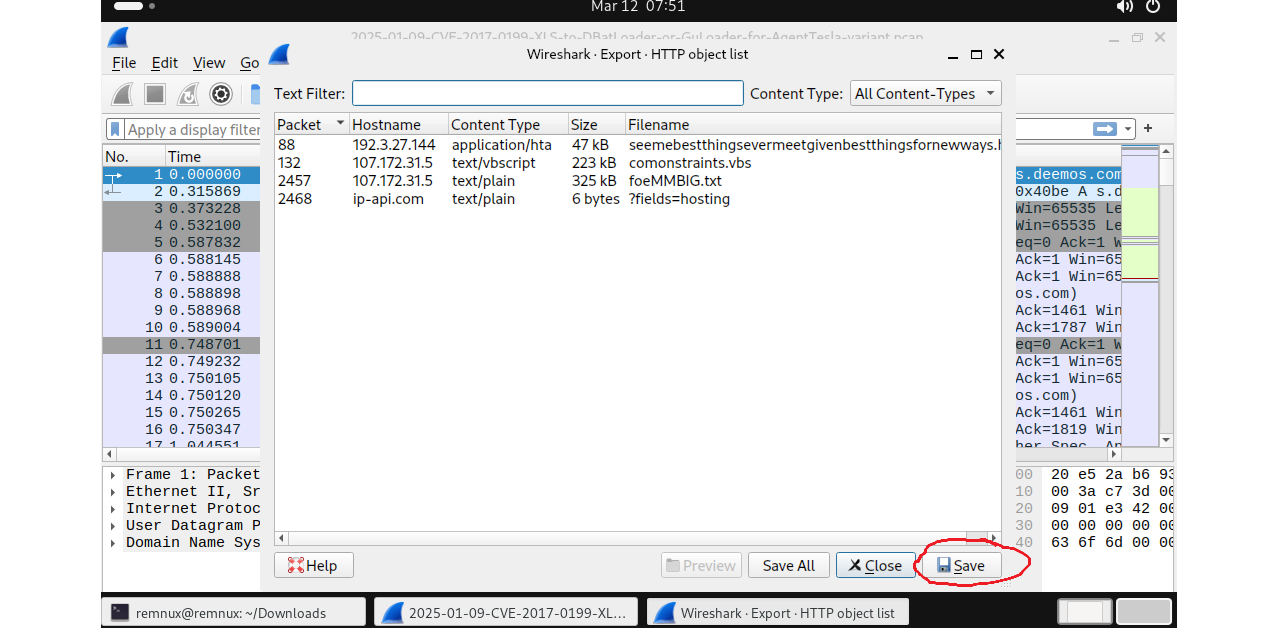
Export wird verwendet, um Dateien, Daten, E-Mails usw. zu identifizieren, die über das Netzwerk übertragen wurden. Bei jeder PCAP-Analyse sollten wir immer hier nachsehen, welche Pakete welche Daten enthalten. Nun, wir haben die Pakete 88, 132, 2457 und 2468 notiert.
2.5- HTTP-Enthält-Filter
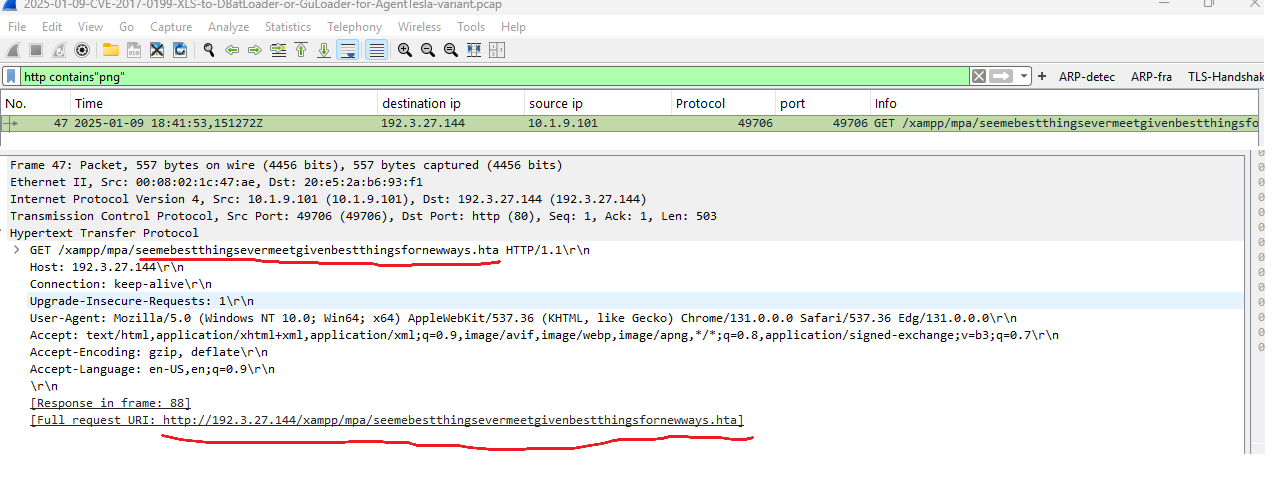
Wenn HTTP-Protokolle im Netzwerk vorhanden sind. Wir sollten png, zip, jpg, jpeg (Steganografie) als Medien im Filter überprüfen, da Angreifer oft bösartigen Code in Mediendateien verstecken, um die Antivirenerkennung zu umgehen.
#Beispiel: http contains ".png" or http contains ".jpg" or http contains ".jpeg" or http contains ".zip"
Wir sehen nur, warum dieser Filter wichtig ist, wenn Port 80 im Netzwerk verwendet wird. Hier gibt es eine .hta-Datei, die in Paket 47 über Mediendateien gesendet wurde. Aber als wir Export verwendeten, um Dateien zu identifizieren, gab es diese nicht.
##3. NETWORKMINER-ANALYSE
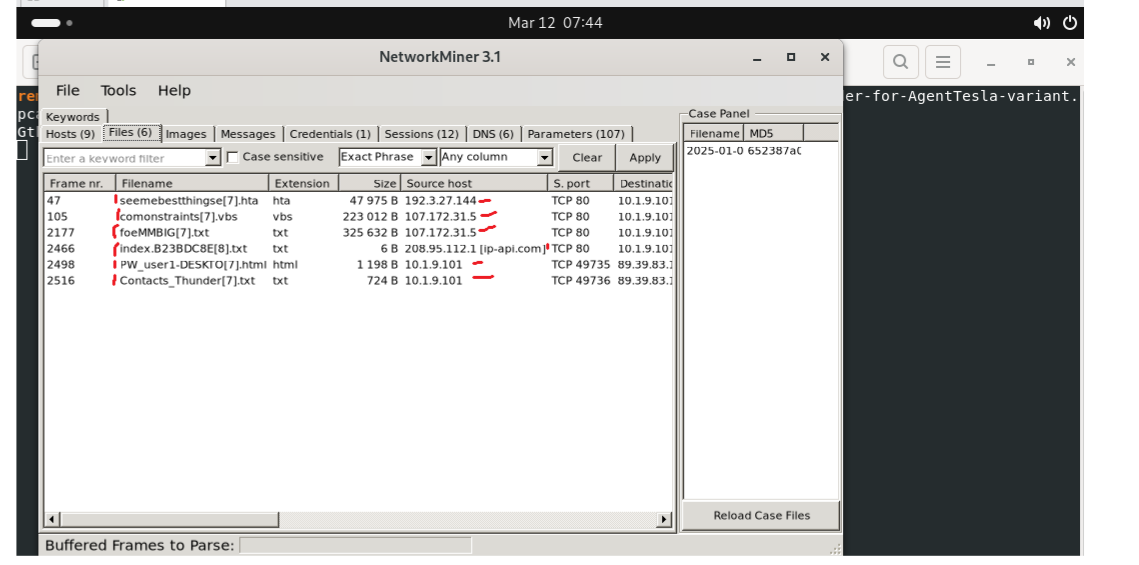
Wir können NetworkMiner verwenden, um PCAP-Dateien schneller zu identifizieren. Wenn Sie REMnux oder ein Linux-System verwenden, können Sie im Terminal eingeben ( networkminer pcap_name )
Frame = 47 | Dateiname = seemebestthingsevermeetgivenbestthingsfornewways | Erweiterung = .hta | Größe = 47 KB | Quell-IP = 192.3.27.144 Frame = 132 | Dateiname = comonstraints | Erweiterung = .vbs | Größe = 223 KB | Quell-IP = 107.172.31.5 Frame = 2457 | Dateiname = foeMMBIG | Erweiterung = .txt | Größe = 325 KB | Quell-IP = 107.172.31.5
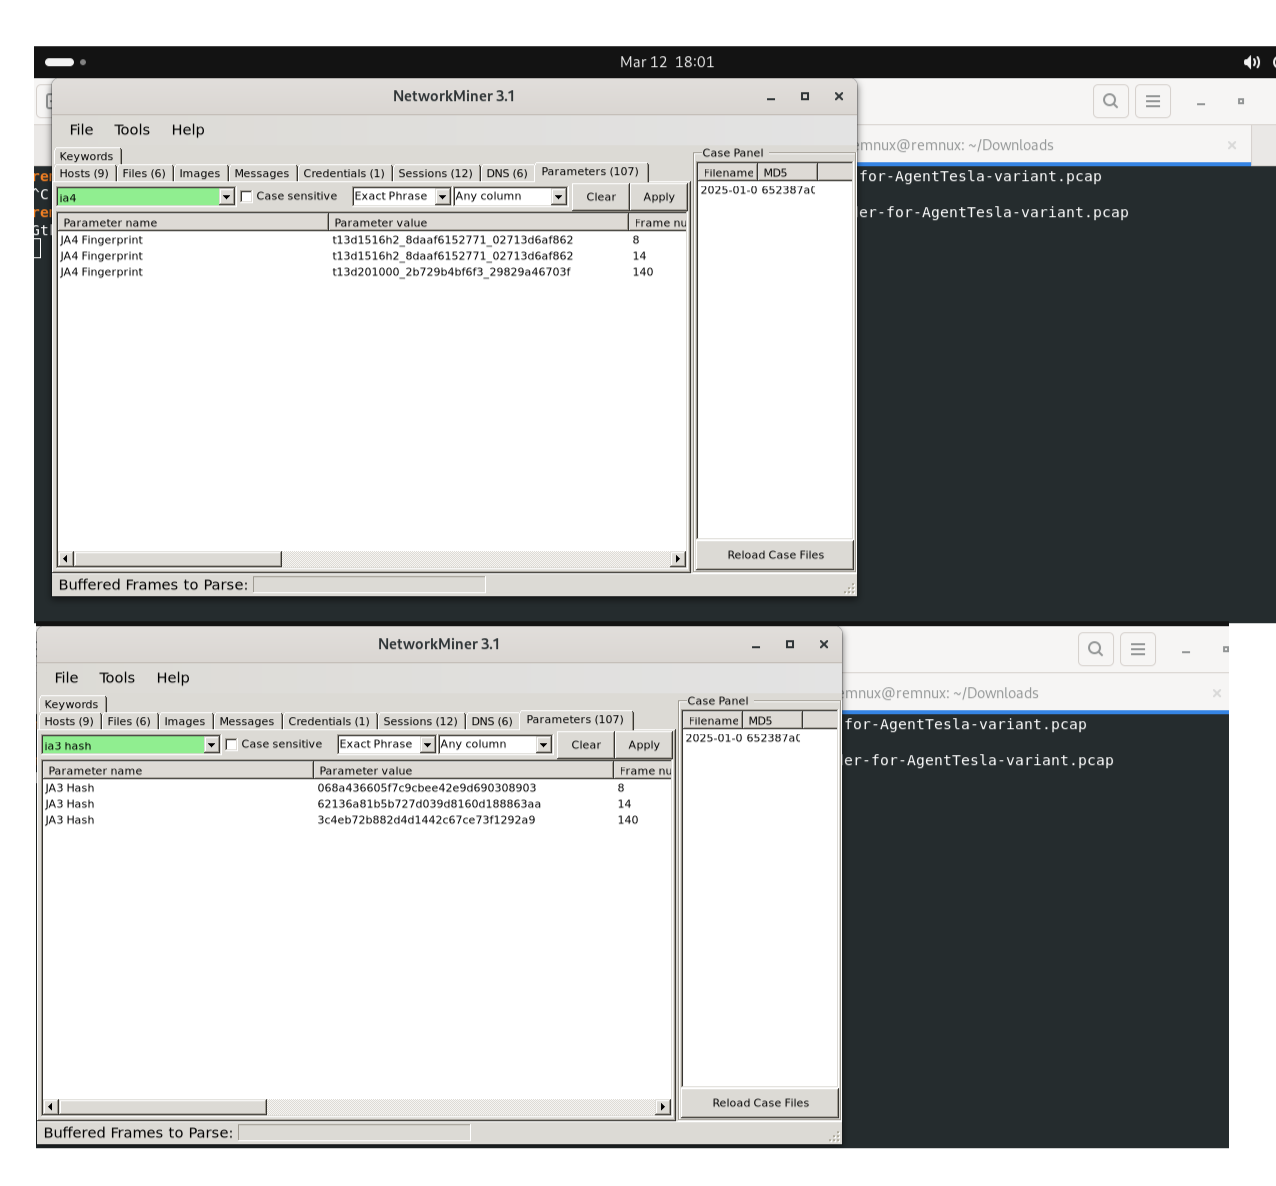
JA3-Hashes:
06843d66057fc9cbe42e9d690308903 (Frame 8)62136a81b5b727d039d8160d188863aa (Frame 14)3c4eb72b882d4d1442c67ce73f1292a9 (Frame 140)JA4-Fingerabdrücke:
t13d1516h2_8daaf6152771_02713d6af862t13d201000_2b729b4bf63_29829a46703fNun, aber warum brauchen wir JA4- und JA3-Hashes? Es könnte die Frage aufkommen, was JA3 und JA4 sind.
Lassen Sie es mich erklären; JA3 und JA4 sind Techniken zur Identifizierung von TLS-Clients und -Servern anhand der Parameter des TLS-Handshakes. JA3 erstellt einen MD5-Hash des Client-Hello-Pakets des TLS-Handshakes und identifiziert so die Client-Anwendung (z. B. Browser, Malware) eindeutig.
JA4 ist eine neuere Technik. Es ist wie ein Fingerabdruck für Internetverkehr. So wie Menschen einzigartige Fingerabdrücke haben, hinterlässt jede Software, die eine Verbindung zum Internet herstellt, eine einzigartige Markierung. Hilft besser, C2-Server zu finden.
##4. ZEEK (ZUI)-LOGS-ANALYSE
Zeek-Logs wurden verwendet, um die aus dem HTTP-Verkehr extrahierten Dateien zu verifizieren. Das files.log zeigt die folgenden Einträge:
Diese Hashes wurden später für VirusTotal-Abfragen verwendet.
