Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-27558_Patching — Patchen der CVE-2025-27558-Schwachstelle, die mein Linux-Image betroffen hatte. | Kitploit

Tools/GitHubGitHub/atlas-ghostshell/cve-2025-27558_patching
SchwachstellenanalyseForensikBedrohungsanalyseLernen & BildungIncident ResponseLog-Analyse
GitHubatlas-ghostshell/cve-2025-27558_patching

CVE-2025-27558_Patching

Patchen der CVE-2025-27558-Schwachstelle, die mein Linux-Image betroffen hatte.

Repository anzeigen
138vor 1 JahrNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    282

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2025-27558_Patchen

Beheben der Sicherheitslücke CVE-2025-27558, die mein Linux-Image betroffen hatte.

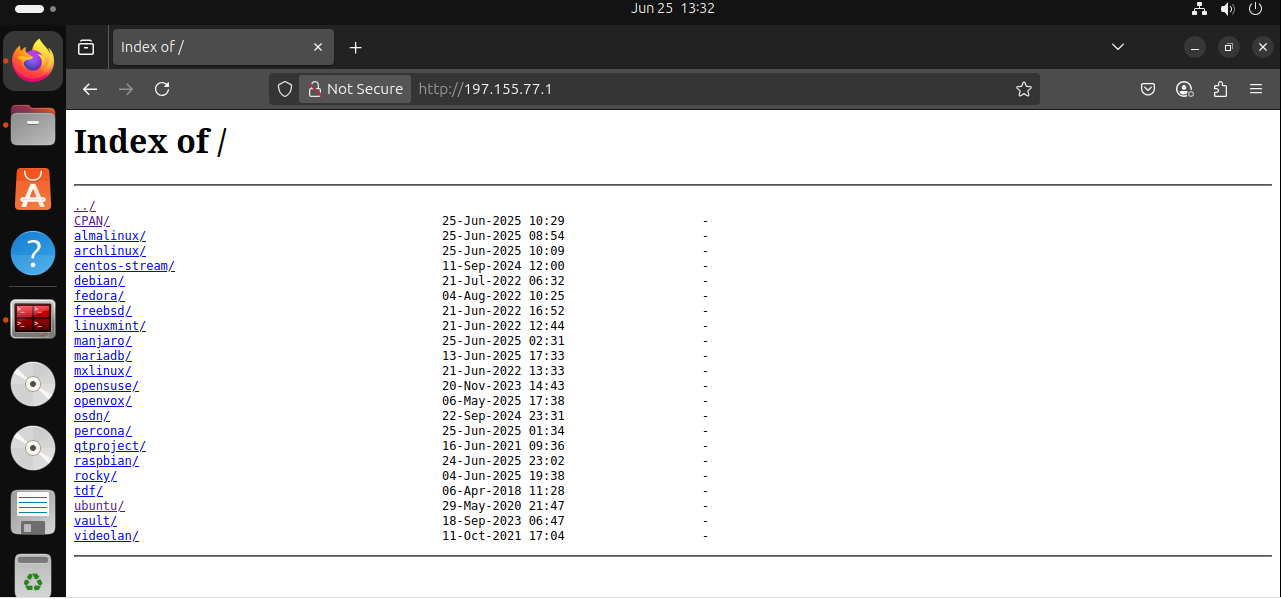
Atlas-Vorfall: Unerwartete ausgehende Verbindung (197.155.77.1)

Dieser Ordner dokumentiert eine reale Netzwerkanomalie, die auf der Atlas-Maschine, einem Wazuh-überwachten Ubuntu-System, erkannt wurde.

Während eines routinemäßigen Systemupdates zur Behebung von CVE-2025-27558 versuchte Atlas unerwartet, Pakete von einem falsch konfigurierten HTTP-Mirror unter 197.155.77.1:80 abzurufen. Der Server legte öffentlich Verzeichnislisten (CPAN/) offen und gab 404-Fehler zurück – was eine vollständige Vorfalluntersuchung auslöste.

Was ist enthalten

  • incident-atlas-mirror-anomaly.md
    Vollständiger Fallbericht: Entdeckung, Untersuchungsschritte, verwendete Tools, Ursachenanalyse und Lösung.

Gezeigte Fähigkeiten

  • Bedrohungserkennung & -jagd
  • Paketmanager-Forensik
  • Mirror-Validierung & -Härtung
  • Patchen von Sicherheitslücken (CVE-2025-27558)
  • Dokumentation & SOC-Berichterstattung

---Screenshot 2025-06-25 133236

System jetzt gepatcht, sicher und vollständig überwacht.
Protokolliert als Teil von Jeffreys Cybersecurity-Homelab-Portfolio.


Tool herunterladen