
 ashrafzaryouh/cve-2026-31402
Advisory-Analyse zu CVE-2026-31402, einem Heap-Overflow im NFSv4.0-LOCK-Replay-Cache des Linux-Kernels, einschließlich betroffener Komponente, Remote-Angriffsvektor, Auswirkungen und Gegenmaßnahmen.



CVE-2026-31402: Linux-NFS-Bug 23 Jahre lang verborgen
CVE-2026-31402 ist eine Heap-Overflow-Schwachstelle im NFSv4.0 LOCK Replay-Cache des Linux-Kernels. Sie entsteht durch die unsachgemäße Behandlung von Antworten, die größer als die feste Puffergröße sind, und kann zu Speicherbeschädigung führen.
Die Schwachstelle entsteht, weil der NFSv4 Replay-Cache Antworten in einem Puffer fester Größe von 112 Byte speichert. Bestimmte NFSv4-Lock-Fehlerantworten können diese Größe überschreiten (bis zu 1024 Byte). In diesem Fall überschreiben die zusätzlichen Daten den Heap, was den Server zum Absturz bringen oder den Speicher beschädigen kann.
Angriffsvektor:
Auswirkung:
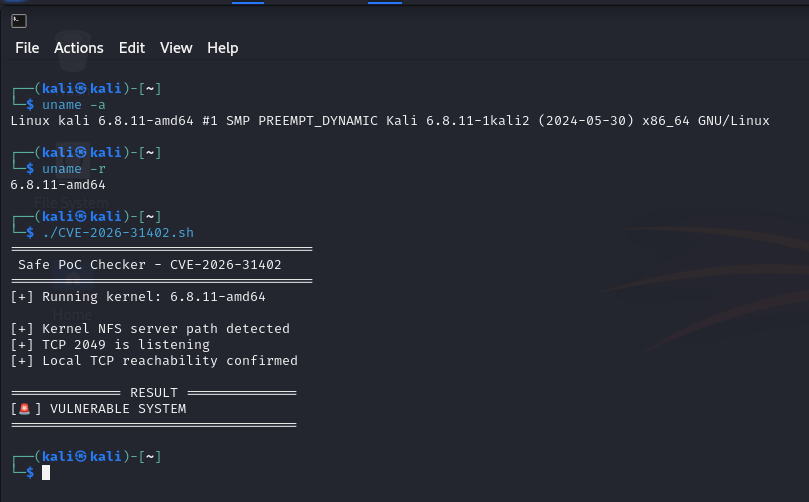
CVE-2026-31402 unterstreicht die Bedeutung von Puffergrößenprüfungen in netzwerkexponierten Diensten. Halten Sie Systeme aktuell und überwachen Sie NFS-Server auf ungewöhnliches Verhalten.
Erstellt mit ❤️ für mehr Cybersicherheitsbewusstsein.







