
 ashrafzaryouh/cve-2026-20253
Advisory- und Erkennungspaket für CVE-2026-20253, eine nicht authentifizierte Schwachstelle zur Erstellung beliebiger Dateien in Splunk Enterprise, mit technischer Analyse, Sigma/YARA-Regeln, IOCs und Patch-Anleitung.

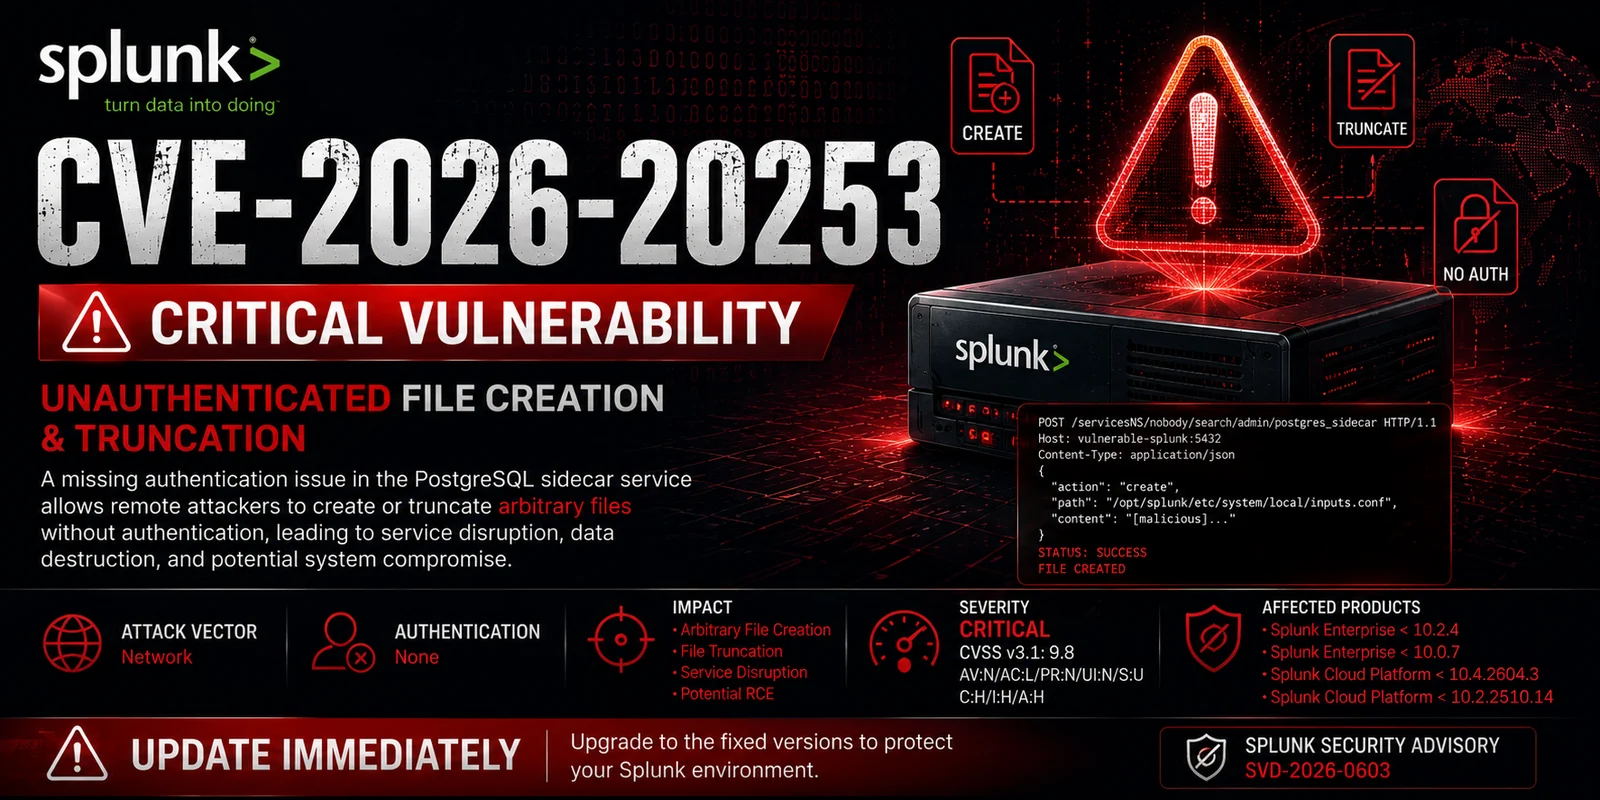


Schwachstelle zur nicht authentifizierten Erstellung und Kürzung beliebiger Dateien, die Splunk Enterprise und Splunk Cloud Platform betrifft.
CVE-2026-20253 ist eine kritische Schwachstelle in Splunk Enterprise und Splunk Cloud Platform, die es einem nicht authentifizierten Remote-Angreifer ermöglicht, über einen exponierten PostgreSQL-Sidecar-Service-Endpunkt beliebige Dateien zu erstellen oder zu kürzen.
Da der verwundbaren Funktionalität Authentifizierungskontrollen fehlen, können Angreifer Dateioperationen ohne gültige Anmeldedaten durchführen.
Eine erfolgreiche Ausnutzung kann zu Folgendem führen:
| Eigenschaft | Wert |
|---|---|
| CVE | CVE-2026-20253 |
| Hersteller | Splunk |
| Schweregrad | Kritisch |
| CVSS v3.1 | 9.8 |
| CWE | CWE-306 |
| Schwachstellentyp | Fehlende Authentifizierung |
| Angriffsvektor | Netzwerk |
| Authentifizierung | Keine |
| Benutzerinteraktion | Keine |
| Auswirkung | Dateierstellung / Dateikürzung |
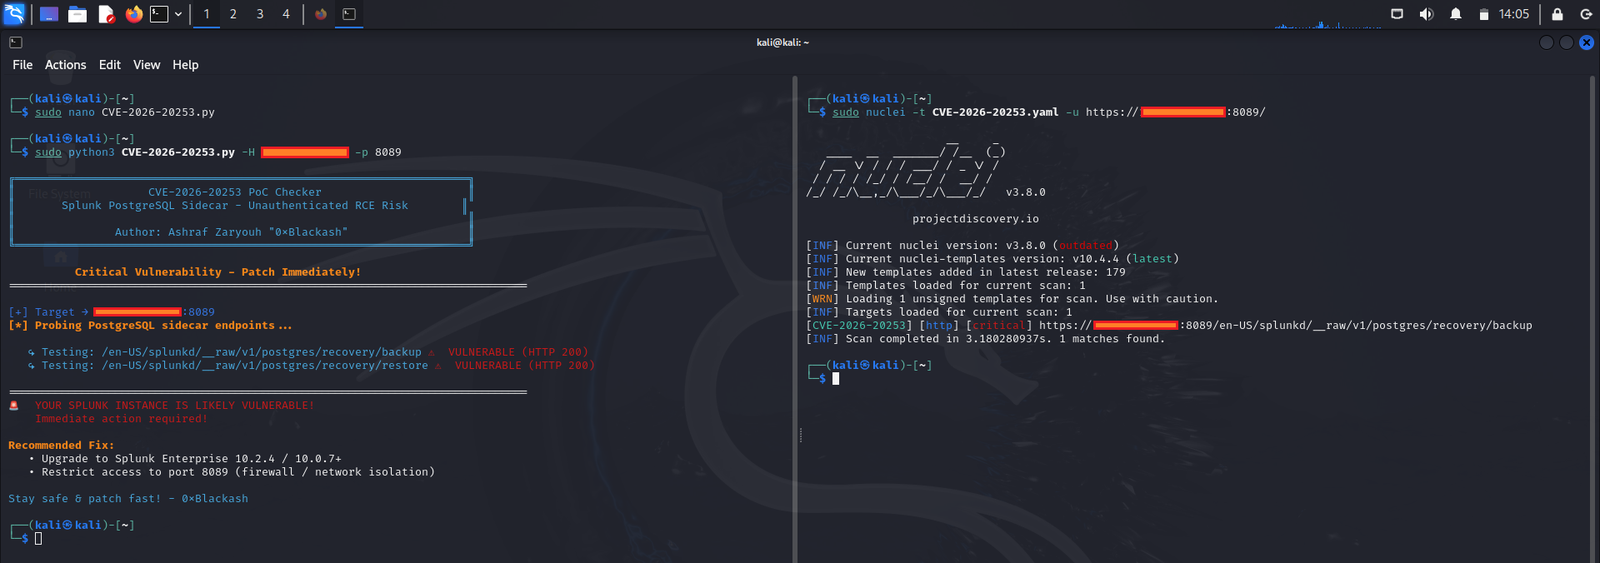
Die Schwachstelle befindet sich in einer PostgreSQL-Sidecar-Service-Komponente, die sensible Dateioperationsfunktionen bereitstellt.
Aufgrund fehlender Authentifizierungsprüfungen:
Remote User
        │
        ▼
Accessible Sidecar Endpoint
        │
        ▼
Create Arbitrary Files
        │
        ▼
Truncate Existing Files
        │
        ▼
System Impact
Ein Angreifer benötigt lediglich Netzwerkzugriff auf den exponierten Dienst.
Attacker
    │
    ▼
Locate Exposed Splunk Service
    │
    ▼
Connect To PostgreSQL Sidecar
    │
    ▼
Unauthenticated Request
    │
    ▼
Create/Overwrite Files
    │
    ▼
Service Disruption
    │
    ▼
Potential Escalation
Potential exposure of sensitive operational data.
Arbitrary file modification can compromise system integrity.
Critical files may be truncated, causing outages.
SIEM infrastructure may become unreliable or unavailable.
| Version | Status |
|---|---|
| < 10.2.4 | Anfällig |
| < 10.0.7 | Anfällig |
| Version | Status |
|---|---|
| < 10.4.2604.3 | Anfällig |
| < 10.2.2510.14 | Anfällig |
| Produkt | Sichere Version |
|---|---|
| Splunk Enterprise | 10.2.4+ |
| Splunk Enterprise | 10.0.7+ |
| Splunk Cloud Platform | 10.4.2604.3+ |
| Splunk Cloud Platform | 10.2.2510.14+ |
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
| Metrik | Wert |
|---|---|
| Angriffsvektor | Netzwerk |
| Angriffskomplexität | Niedrig |
| Erforderliche Berechtigungen | Keine |
| Benutzerinteraktion | Keine |
| Vertraulichkeit | Hoch |
| Integrität | Hoch |
| Verfügbarkeit | Hoch |
Häufige Ports:
8000
8089
8191
5432
http.title:"Splunk"
product:"Splunk"
http.html:"Splunk"
title="Splunk"
body="Splunk"
app="Splunk"
app:"Splunk"
Unerwartet:
File creation events
File truncation events
Service failures
Configuration changes
Database sidecar access
find /opt/splunk -mtime -1
find /opt/splunk -size 0
journalctl -xe
grep -Ri "postgres" /opt/splunk/var/log/
Achten Sie auf:
Unexpected empty files
Modified configuration files
Splunk restart anomalies
Unauthorized service access
Network connections to sidecar components
Mögliche Ziele:
server.conf
inputs.conf
outputs.conf
authentication.conf
web.conf
1. Discover vulnerable Splunk instance
2. Reach PostgreSQL sidecar endpoint
3. Submit crafted request
4. Create or truncate target file
5. Observe system impact
⚠️ Waffenisierter Exploit-Code wird absichtlich weggelassen.
10.2.4+
10.0.7+
VPN-only access
Internal management network
ACL restrictions
Firewall filtering
File creation activity
Configuration modifications
Unexpected service restarts
Management Interfaces
        │
        ├── Internal VLAN
        ├── VPN Access
        └── Zero Trust Controls
Aktivieren:
Auditd
Sysmon for Linux
EDR telemetry
Network monitoring
Warum diese Schwachstelle relevant ist:
Eine Kompromittierung von Splunk kann die Fähigkeit einer Organisation, Angriffe zu erkennen, erheblich beeinträchtigen.
CVE-2026-20253/
│
├── README.md
│
├── assets/
│   ├── CVE-2026-20253.png
│   └── screenshots/
│
├── advisory/
│   ├── technical-analysis.md
│   ├── attack-surface.md
│   └── patch-guidance.md
│
├── detection/
│   ├── sigma/
│   ├── yara/
│   ├── splunk-searches/
│   └── hunting-guide.md
│
├── iocs/
│   └── indicators.md
│
└── references/
    └── links.md
Dieses Repository ist ausschließlich für folgende Zwecke bestimmt:
Alle Tests sollten ausschließlich gegen Systeme durchgeführt werden, die Ihnen gehören oder für deren Bewertung Sie ausdrücklich autorisiert sind.
Splunk Enterprise • Kritisch • CVSS 9.8









