
 ashrafzaryouh/cve-2026-20127
Advisory zu CVE-2026-20127, einer kritischen Authentifizierungsumgehung in Cisco Catalyst SD-WAN (CVSS 10.0), mit Ursachenanalyse, Ausnutzungsablauf, betroffenen Produkten, Erkennung und Gegenmaßnahmen.

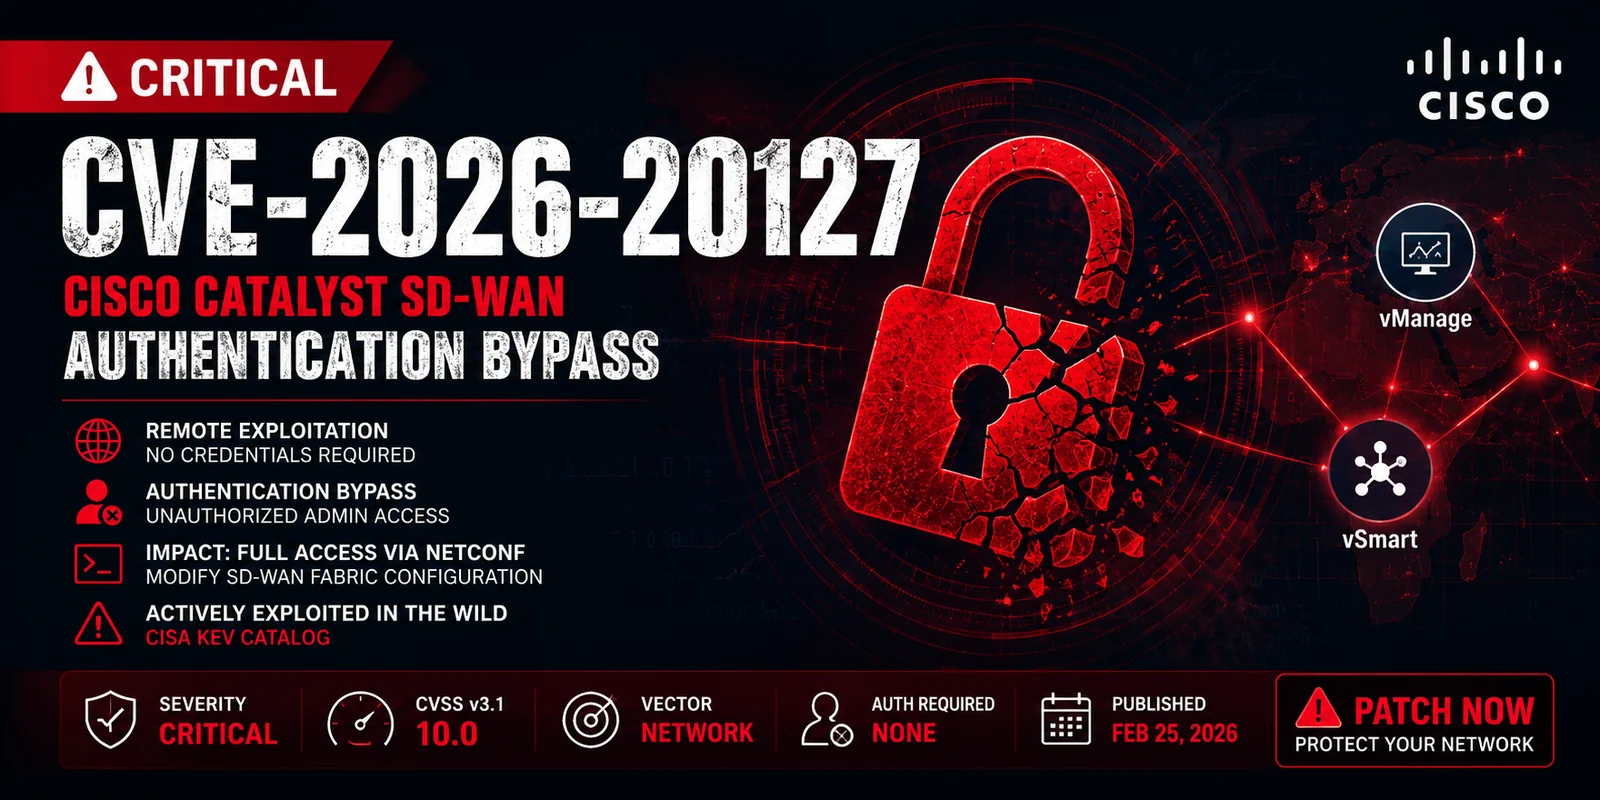


CVE-2026-20127 ist eine kritische Schwachstelle zur Umgehung der Authentifizierung, die Cisco Catalyst SD-WAN-Komponenten betrifft, einschließlich Controllern und Managementsystemen.
Ein entfernter, nicht authentifizierter Angreifer kann eine fehlerhafte Authentifizierungsvalidierung in der SD-WAN-Steuerungsebene ausnutzen, was zu vollständigem Zugriff auf Administratorebene auf die Netzwerkinfrastruktur führt.
Dieses Problem wird als kritisch (CVSS 10.0) eingestuft und wurde bereits in realen Umgebungen aktiv ausgenutzt beobachtet.
Eine erfolgreiche Ausnutzung kann es einem Angreifer ermöglichen:
Die Schwachstelle wird durch eine fehlerhafte Validierung von SD-WAN-Peer-Authentifizierungsanfragen verursacht, wodurch manipulierte Netzwerkdatenverkehr als vertrauenswürdige interne Kommunikation behandelt werden kann.
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
| Metrik | Wert |
|---|---|
| Angriffsvektor | Netzwerk |
| Angriffskomplexität | Niedrig |
| Erforderliche Berechtigungen | Keine |
| Benutzerinteraktion | Keine |
| Auswirkungsbereich | Geändert |
| Vertraulichkeit | Hoch |
| Integrität | Hoch |
| Verfügbarkeit | Hoch |
[1] Attacker sends crafted SD-WAN peer request
        ↓
[2] Authentication validation fails
        ↓
[3] System trusts attacker as valid internal peer
        ↓
[4] Access to NETCONF / management APIs granted
        ↓
[5] Full SD-WAN control plane compromise
Je nach Konfiguration und Version können mehrere Softwarezweige betroffen sein.
Sicherheitsteams sollten auf Folgendes achten:
Es gibt keine sicheren Workarounds. Die Bereitstellung von Patches ist erforderlich.
| Kategorie | Stufe |
|---|---|
| Ausnutzbarkeit | Sehr hoch |
| Auswirkung | Kritisch |
| Erkennungsschwierigkeit | Mittel–Hoch |
| Patch-Dringlichkeit | Sofort |
Diese Schwachstelle ist besonders gefährlich, weil sie auf die SD-WAN-Control-Plane abzielt, die als Gehirn des Unternehmensnetzwerks fungiert.
Eine erfolgreiche Ausnutzung kann zu Folgendem führen:
„Die Kompromittierung der SD-WAN-Control-Plane ist gleichbedeutend mit der Kompromittierung des gesamten Netzwerks.“






