
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/ashrafzaryouh/cve-2026-15409
SchwachstellenanalyseWebsicherheitNetzwerksicherheitBedrohungsanalyseIncident Response
GitHubashrafzaryouh/cve-2026-15409

CVE-2026-15409

Sicherheitshinweis-Dokumentation für CVE-2026-15409, eine kritische nicht authentifizierte SSRF-Schwachstelle in SonicWall SMA1000 Appliances, mit betroffenen Modellen, Auswirkungen, Hinweisen zur Erkennung und Behebung.

Repository anzeigen
3vor 4 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    936
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    353
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    348
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    288

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

🚨 CVE-2026-15409

Kritische nicht authentifizierte SSRF in SonicWall SMA1000-Serie

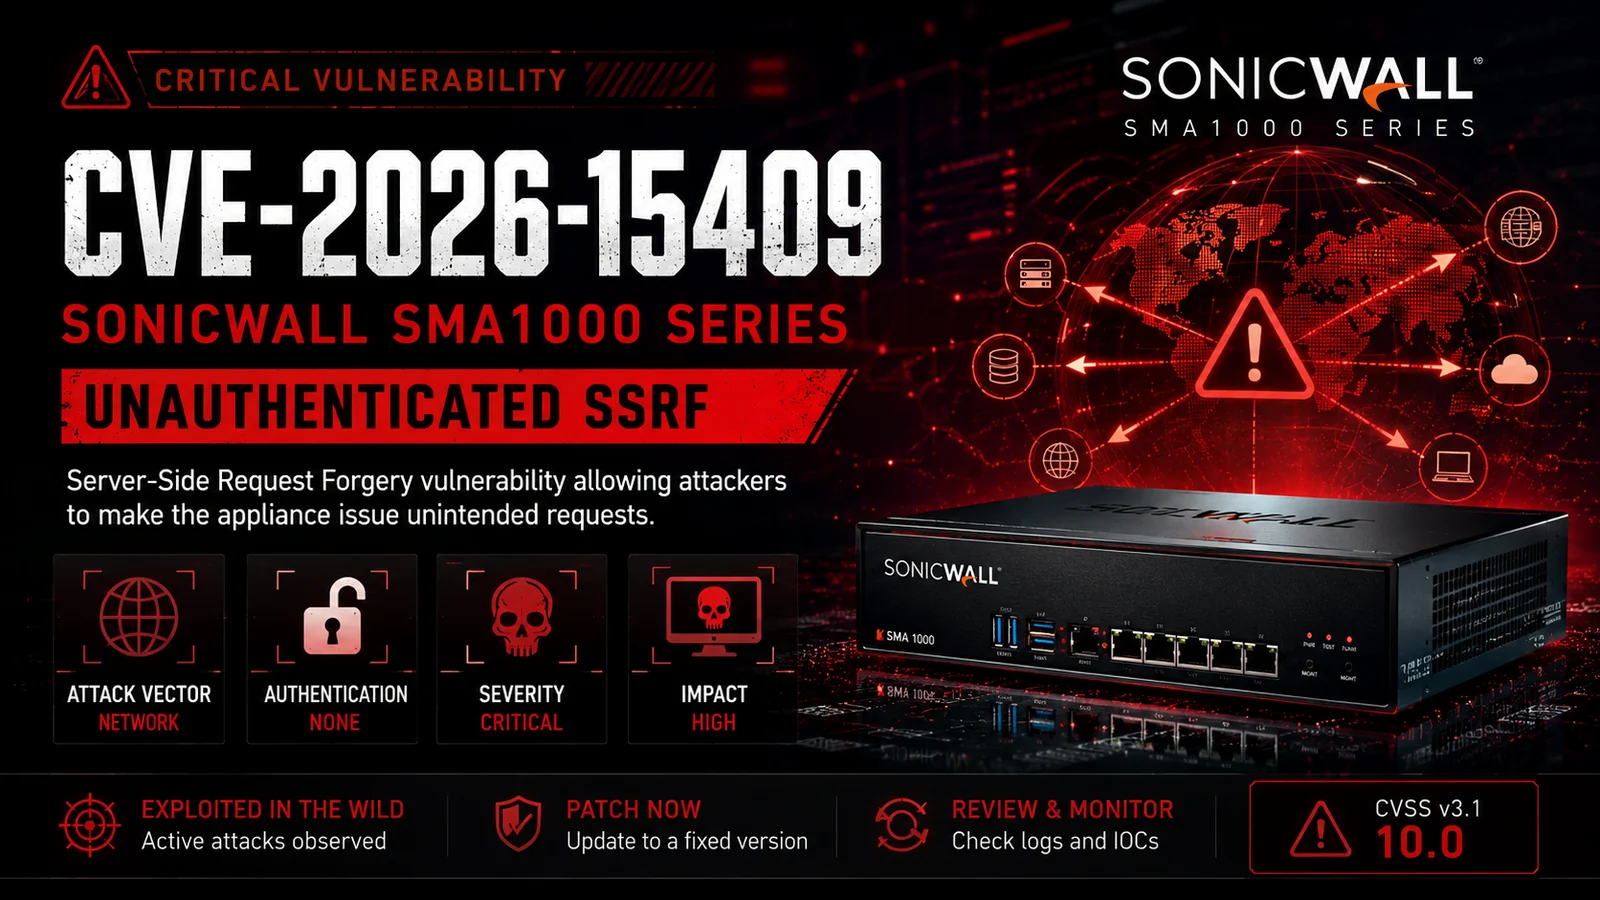
ChatGPT Image Jul 15, 2026, 05_55_53 PM

Kritische Server-Side Request Forgery (SSRF)-Schwachstelle, die SonicWall SMA1000-Serie-Appliances betrifft.

Dieses Repository dokumentiert die Schwachstelle, betroffene Produkte, einen technischen Überblick, Auswirkungen, Hinweise zur Erkennung und Maßnahmen zur Behebung.


📖 Überblick

CVE-2026-15409 ist eine kritische nicht authentifizierte Server-Side Request Forgery (SSRF)-Schwachstelle in Appliances der SonicWall SMA1000-Serie.

Der Fehler ermöglicht es einem entfernten Angreifer, die Appliance zu ungewollten HTTP-Anfragen an interne oder externe Ressourcen zu zwingen. Öffentlichen Sicherheitshinweisen zufolge wurde die Schwachstelle in realen Angriffen ausgenutzt und kann mit weiteren Schwachstellen verkettet werden, um eine weitergehende Kompromittierung zu erreichen.


✨ Highlights

  • 🔴 Kritischer Schweregrad (CVSS 10.0)
  • 🌐 Ausnutzung aus der Ferne
  • 🔓 Keine Authentifizierung erforderlich
  • ⚡ Server-Side Request Forgery (SSRF)
  • 🎯 Kann mit weiteren Schwachstellen verkettet werden
  • 🛡️ Durch Hersteller-Updates behoben

📊 Details zur Schwachstelle

FeldWert
CVE-IDCVE-2026-15409
SchweregradKritisch
CVSS v3.110.0
AngriffsvektorNetzwerk
AuthentifizierungKeine
BenutzerinteraktionNicht erforderlich
TypServer-Side Request Forgery (SSRF)
AuswirkungZugriff auf interne Ressourcen, Verkettung von Angriffen

🎯 Betroffene Produkte

ProduktStatus
SonicWall SMA1000-SerieBetroffen
SMA6210Betroffen
SMA7210Betroffen
SMA8200vBetroffen

⚠️ Mögliche Auswirkungen

Eine erfolgreiche Ausnutzung kann Angreifern ermöglichen:

  • Auf interne Dienste zuzugreifen
  • Cloud-Metadaten-Endpunkte zu erreichen
  • Mit anderweitig nicht erreichbaren Hosts zu interagieren
  • Netzwerksegmentierung zu umgehen
  • Weitere Angriffsketten zu ermöglichen
  • Die Angriffsfläche für Post-Exploitation zu vergrößern

🧠 Angriffsablauf

Internet
      │
      ▼
Attacker
      │
      ▼
SonicWall SMA1000
      │
      ▼
Unexpected Internal HTTP Requests
      │
      ▼
Internal Services / Cloud Metadata / Management Interfaces
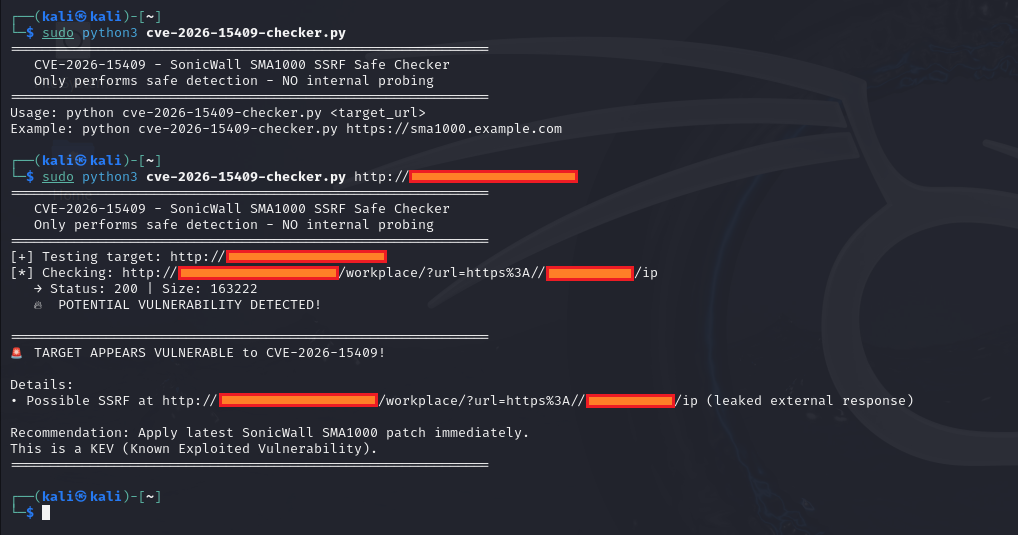
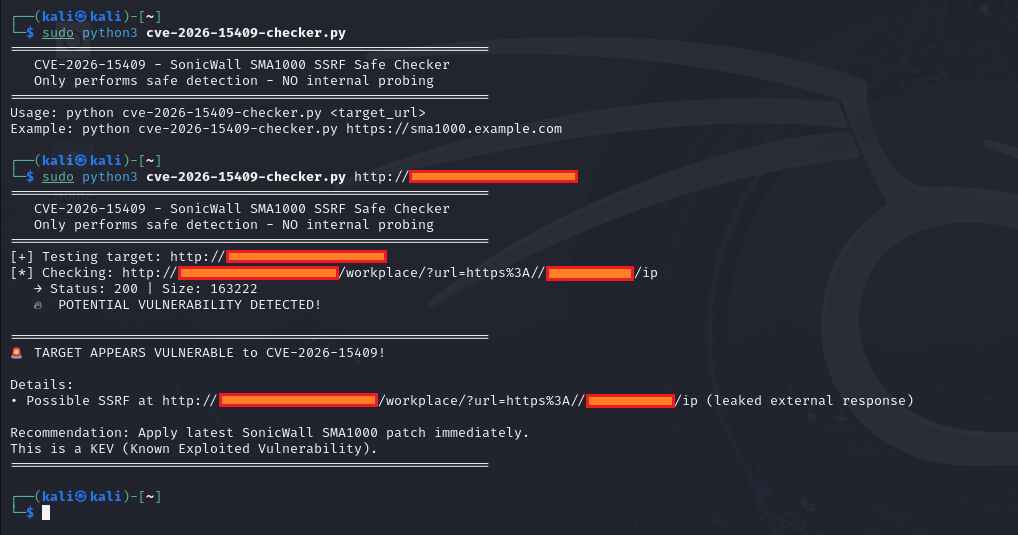
📸 Demo

cve-2026-15409

🔍 Erkennung

Sicherheitsteams sollten auf Folgendes achten:

  • Ungewöhnliche ausgehende Anfragen
  • Unerwartete Verbindungen von SMA-Appliances
  • Anfragen an interne RFC1918-Bereiche
  • Zugriffe auf Cloud-Metadaten-Endpunkte
  • Abnormale HTTP-Aktivität
  • Verdächtige administrative Ereignisse

🛡️ Gegenmaßnahmen

  • Sofort auf die gepatchte Firmware aktualisieren.
  • Nicht erforderliche ausgehende Konnektivität einschränken.
  • Appliance-Protokolle überwachen.
  • Anmeldedaten zurücksetzen, wenn eine Kompromittierung vermutet wird.
  • MFA-Geheimnisse bei Bedarf rotieren.
  • Vom Hersteller veröffentlichte Indicators of Compromise prüfen.

📂 Repository-Struktur

.
├── README.md
├── assets
│   └── banner.png
├── docs
│   ├── overview.md
│   ├── timeline.md
│   └── mitigation.md
└── LICENSE

📈 Risikomatrix

MetrikBewertung
Schweregrad🔴 Kritisch
Ausnutzbarkeit⭐⭐⭐⭐⭐
AuthentifizierungKeine
KomplexitätGering
Öffentliche WahrnehmungHoch
Patch verfügbar✅ Ja

📚 Referenzen

  • SonicWall Security Advisory
  • CISA Known Exploited Vulnerabilities (KEV)
  • NIST National Vulnerability Database (NVD)
  • MITRE CVE Program

⚖️ Haftungsausschluss

Dieses Repository ist ausschließlich für defensive Sicherheit, Forschung und Bildungszwecke gedacht. Es enthält keinen Exploit-Code und keine Anleitungen für unbefugten Zugriff. Benutzer sind dafür verantwortlich, geltende Gesetze und organisatorische Richtlinien einzuhalten.


⭐ Fanden Sie dieses Repository nützlich?

Erwägen Sie, ihm einen Star ⭐ zu geben, um die Cybersicherheitsforschung zu unterstützen.
Sicher bleiben • Früh patchen • Kontinuierlich überwachen

Tool herunterladen