
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-125350 — Sicherheitsforschungsbericht zu CVE-2026-125350, einer Use-after-free-Schwachstelle (CWE-416) mit hohem Schweregrad in der XML-Komponente von Google Chrome, einschließlich Auswirkungen, Erkennung und Gegenmaßnahmen. | Kitploit
Tools/GitHubGitHub/ashrafzaryouh/cve-2026-125350
SpeicherforensikSchwachstellenanalyseWebsicherheitPapers & ForschungLernen & Bildung
GitHubashrafzaryouh/cve-2026-125350

CVE-2026-125350

Sicherheitsforschungsbericht zu CVE-2026-125350, einer Use-after-free-Schwachstelle (CWE-416) mit hohem Schweregrad in der XML-Komponente von Google Chrome, einschließlich Auswirkungen, Erkennung und Gegenmaßnahmen.

Teilen
Repository anzeigen
1vor 9 TagenNoch nicht geprüft

🔐 CVE-2026-125350 - Google Chrome — XML-Use-After-Free-Schwachstelle

Chrome Zero-Day Security Alert


◈ 01 — Einleitung

Ein Sicherheitsforschungsbericht, der eine Use-After-Free-Schwachstelle in der XML-Komponente von Google Chrome dokumentiert.

AttributInformation
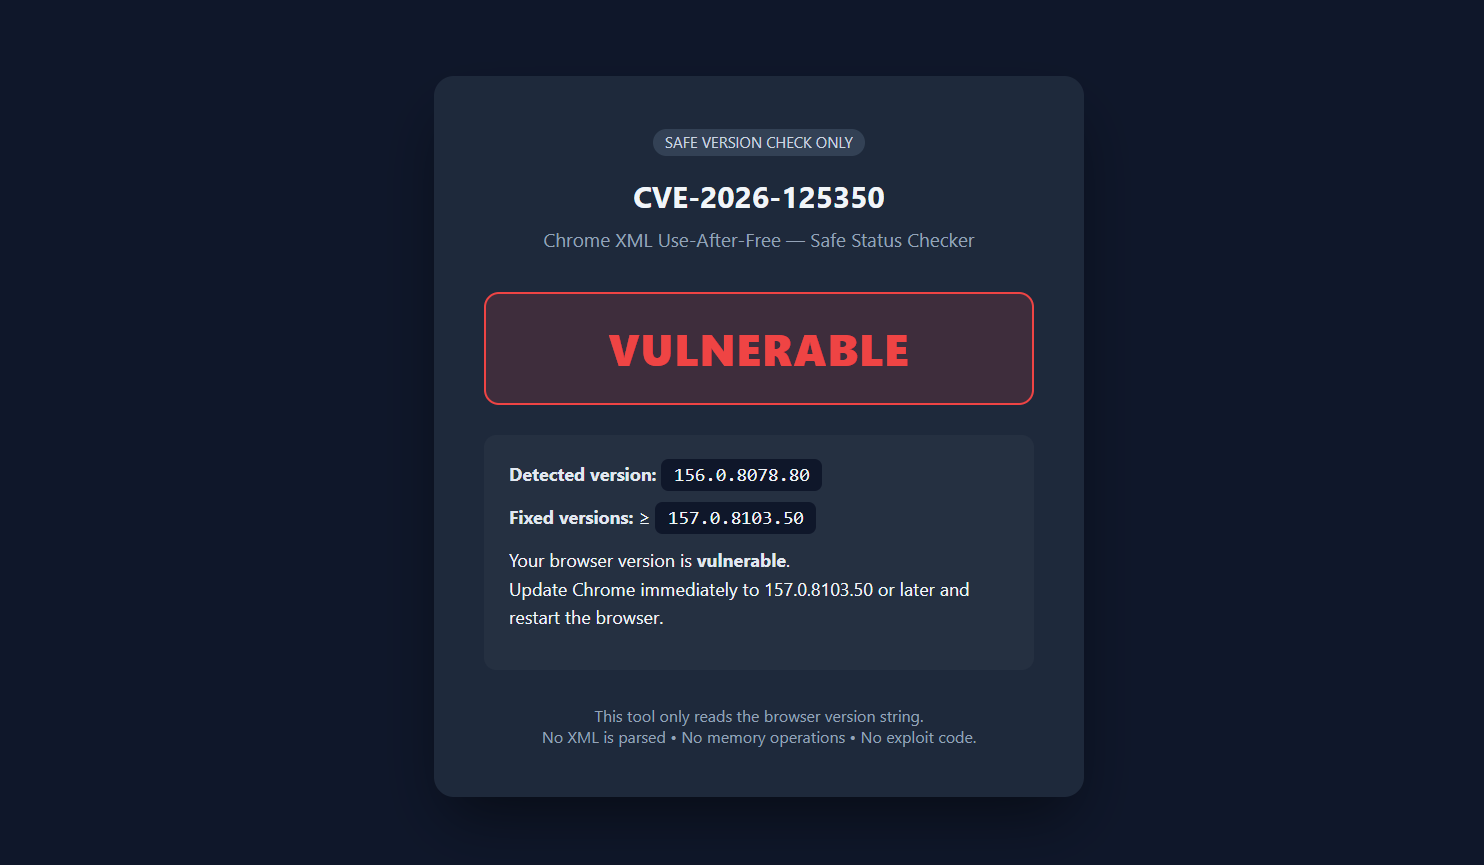
CVECVE-2026-125350
HerstellerGoogle
ProduktGoogle Chrome
KomponenteXML
TypUse-After-Free
CWECWE-416
SchweregradHoch
StatusAusnutzung gemeldet

◈ 02 — Technische Übersicht

┌───────────────────────────────────┐
│          GOOGLE CHROME             │
├───────────────────────────────────┤
│                                   │
│   XML COMPONENT                   │
│        │                          │
│        ▼                          │
│   MEMORY ALLOCATION               │
│        │                          │
│        ▼                          │
│   MEMORY RELEASE                  │
│        │                          │
│        ▼                          │
│   STALE POINTER ACCESS            │
│        │                          │
│        ▼                          │
│   USE-AFTER-FREE                  │
│                                   │
└───────────────────────────────────┘
◈ 03 — Sicherheitsauswirkungen

  • Speicherbeschädigung
  • Instabilität des Browsers
  • Mögliche Codeausführung
  • Mögliche Kompromittierung von Browserprozessen
chromev8

◈ 04 — Erkennung

Linux / Kali Linux

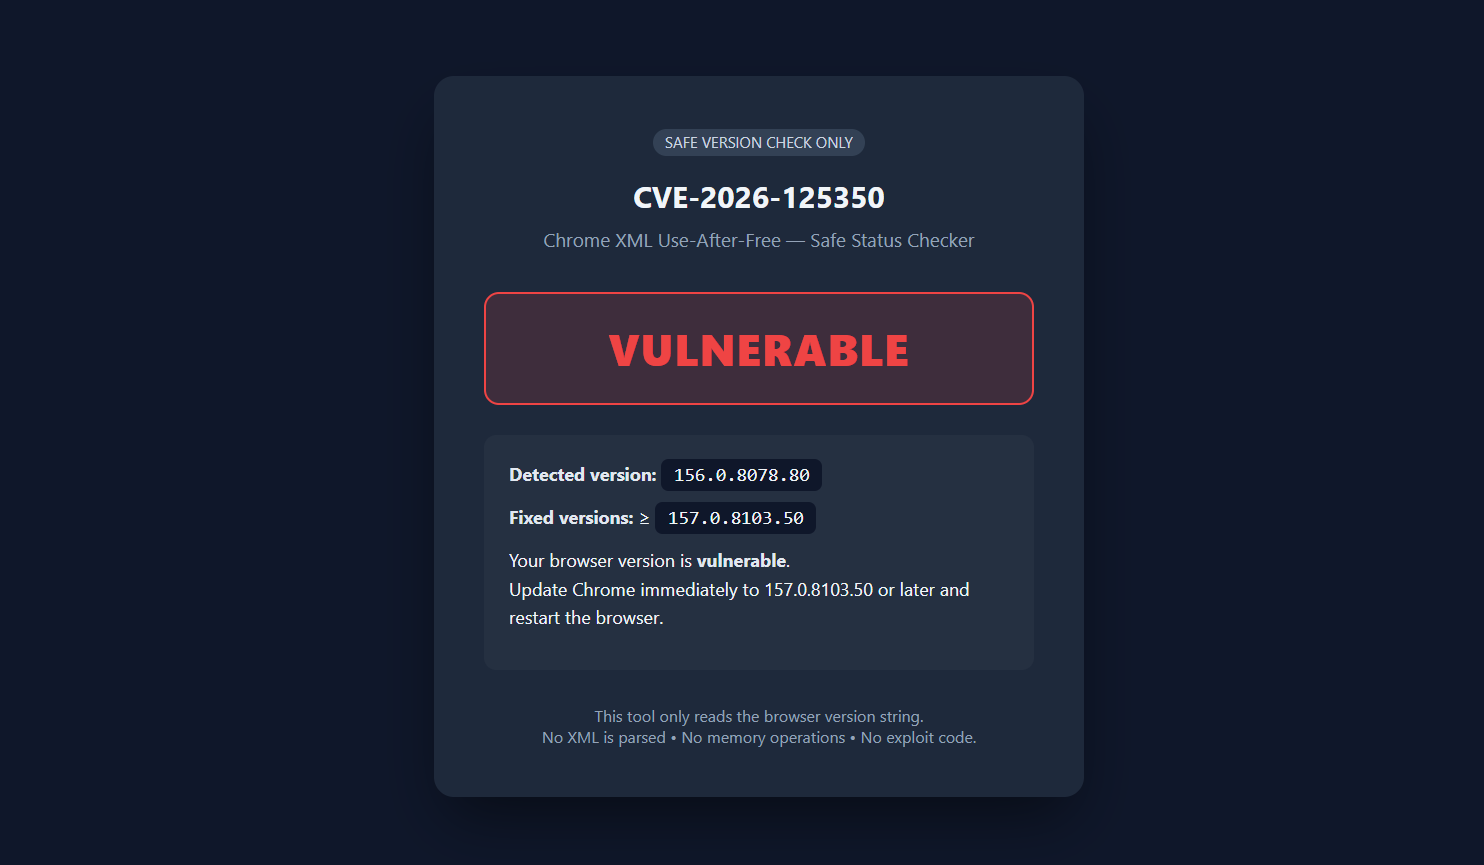
google-chrome --version
chromium --version

Windows

start chrome://settings/help

◈ 05 — Gegenmaßnahmen

  1. Aktualisieren Sie Chrome auf eine korrigierte Version.
  2. Starten Sie den Browser neu.
  3. Überprüfen Sie die installierte Version.
  4. Prüfen Sie Browser-Bereitstellungen im Unternehmen.

◈ 06 — Forschungsreferenzen

  • Google Chrome Releases
  • CWE-416 — Use After Free
  • NVD — National Vulnerability Database

CYBERSECURITY • VULNERABILITY RESEARCH • DEFENSIVE SECURITY
Nur für Bildungszwecke und autorisierte Sicherheitsforschung.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    352
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    291

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →