
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/ashrafzaryouh/cve-2026-123488
AufklärungSchwachstellenscannerSchwachstellenanalyseWebsicherheitPapers & ForschungLernen & Bildung
GitHubashrafzaryouh/cve-2026-123488

CVE-2026-123488

Advisory zu CVE-2026-123488, einer nicht authentifizierten SQL-Injection in Craft CMS: betroffene Versionen, Auswirkungen, Shodan-Recon-Abfragen und Hinweise zu gepatchten Releases.

Teilen
Repository anzeigen
vor 11 TagenNoch nicht geprüft

🔐 CVE-2026-123488 — Craft CMS SQL-Injection

Craft CMS SQL-Injection-Sicherheitshinweis


📌 Überblick

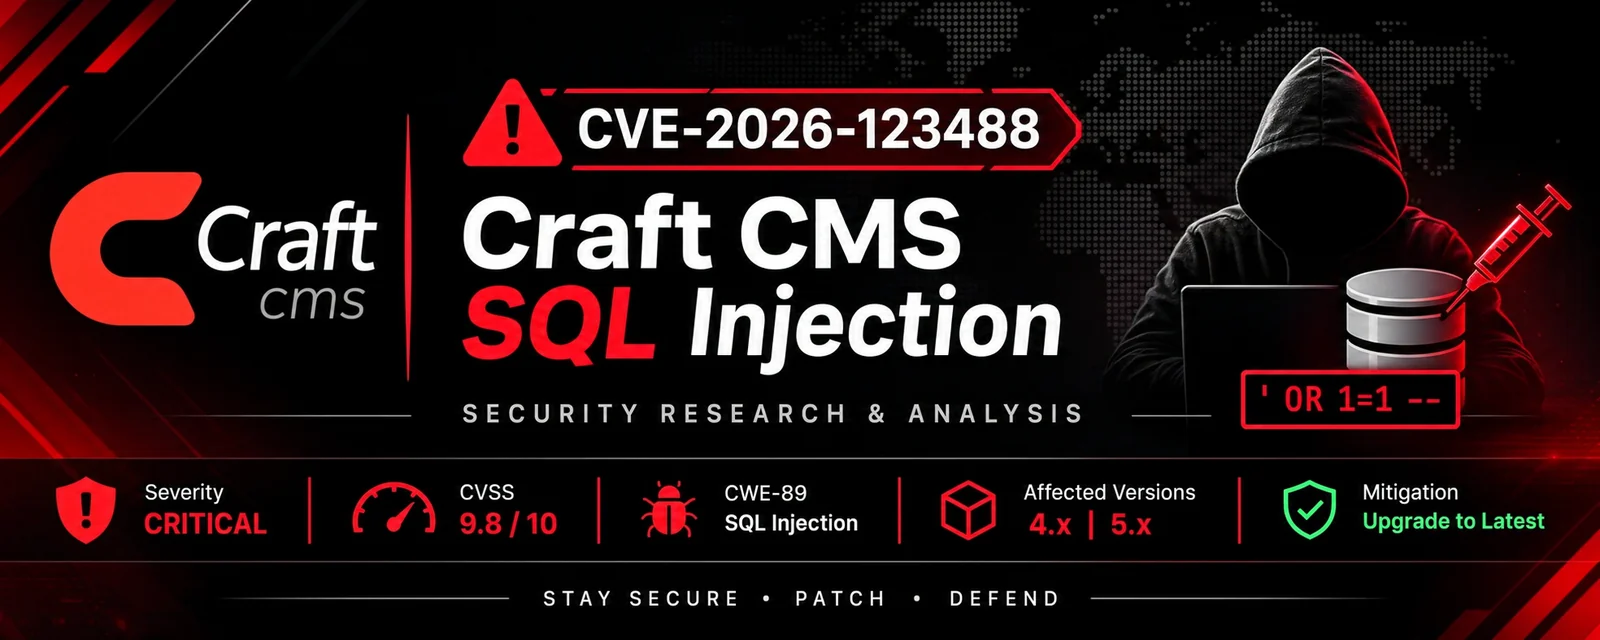
Dieses Repository dokumentiert CVE-2026-123488, eine nicht authentifizierte SQL-Injection-Schwachstelle, die Craft CMS betrifft.

Die Schwachstelle befindet sich im Element-Search-Endpunkt, wo ein unzureichend bereinigter attribute-Parameter eine SQL-Injection ermöglichen kann.

Eine erfolgreiche Ausnutzung kann zu unbefugtem Datenbankzugriff, der Modifikation von Datenbankeinträgen und der Eskalation von Administratorrechten führen.


🎯 Schwachstellendetails

FeldInformation
CVE-IDCVE-2026-123488
ProduktCraft CMS
SchwachstelleSQL-Injection
CWECWE-89
CVSS 3.19.8 Kritisch
CVSS 4.09.3 Kritisch
AuthentifizierungNicht erforderlich
AngriffsvektorNetzwerk

📦 Betroffene Versionen

VersionStatus
Craft CMS 4.0.0 – 4.18.8Betroffen
Craft CMS 4.18.9+Gepatcht
Craft CMS 5.0.0 – 5.11.1Betroffen
Craft CMS 5.11.2+Gepatcht

🔎 Shodan-Aufklärung

Shodan kann dabei helfen, im Internet exponierte Dienste zu identifizieren, die Craft CMS zu verwenden scheinen.

Suchabfragen

http.html:"Craft CMS"
http.title:"Craft CMS"
http.component:"Craft CMS"

Wichtig: Diese Abfragen sind Discovery-Filter, keine Verifikation der Schwachstelle. Ein übereinstimmendes Ergebnis belegt nicht, dass ein Host eine betroffene Version ausführt.

Untersuchen Sie ausschließlich Assets, die Ihnen gehören oder für deren Bewertung Sie eine ausdrückliche Genehmigung besitzen.


🧠 Technische Auswirkungen

Mögliche sicherheitsrelevante Folgen sind:

  • Unbefugtes Lesen der Datenbank.
  • Unbefugte Modifikation der Datenbank.
  • Eskalation von Administratorrechten.
  • Kompromittierung von Anwendungsdaten.
  • Mögliche Kompromittierung von Benutzerkonten.

🛡️ Gegenmaßnahmen

Empfohlene defensive Maßnahmen:

  1. Aktualisieren Sie Craft CMS 4 auf Version 4.18.9 oder höher.
  2. Aktualisieren Sie Craft CMS 5 auf Version 5.11.2 oder höher.
  3. Überprüfen Sie Anwendungs- und Datenbankprotokolle.
  4. Untersuchen Sie verdächtige Änderungen an Administrator-Konten.
  5. Rotieren Sie Anmeldedaten, wenn eine Kompromittierung vermutet wird.
  6. Beschränken Sie den Zugriff auf exponierte administrative Schnittstellen.

🧪 Umgebung für Sicherheitsforschung

Empfohlene Tools für die autorisierte Sicherheitsanalyse:

ToolZweck
Kali LinuxUmgebung für Sicherheitsforschung
ShodanAufklärung über im Internet exponierte Assets
NmapAutorisierte Diensterkennung
Burp SuiteSicherheitstests für Webanwendungen
OWASP ZAPWeb-Sicherheitsanalyse
NucleiErkennung von Schwachstellen

📚 Referenzen

  • NVD — CVE-2026-123488
  • Craft CMS — Offizieller Sicherheitshinweis
  • OSV — CVE-2026-123488

⚠️ Haftungsausschluss

Dieses Repository ist für Bildungszwecke, defensive Sicherheitsforschung und autorisierte Penetrationstests gedacht.

Scannen, nutzen Sie keine Exploits, greifen Sie nicht auf Systeme zu und verändern Sie keine Systeme ohne ausdrückliche Genehmigung ihrer Eigentümer.

Der Autor übernimmt keine Verantwortung für die unbefugte oder illegale Nutzung der bereitgestellten Informationen.


Cybersecurity-Forschung • Ethical Hacking • Schwachstellenanalyse

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    309

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →