
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/asepsaepdin/cve-2023-22809
Privilege EscalationSchwachstellenanalyseExploitationPenetrationstestsLernen & BildungLabs & Praxis
GitHubasepsaepdin/cve-2023-22809

CVE-2023-22809

Automatisierter Exploit zur lokalen Rechteausweitung für CVE-2023-22809 (sudoedit -e), der sudo-Berechtigungen prüft und sudoers modifiziert, um eine Root-Shell zu erhalten. Für autorisierte Sicherheitstests.

Teilen
Repository anzeigen
6125vor 3 JahrenNoch nicht geprüft

Linux-Privilegieneskalation

Exploit für CVE-2021-3560 (Sudoedit alias -e) - Lokale Privilegieneskalation

*Nur für Bildungszwecke und autorisierte Sicherheitsforschung*

Ursprüngliche Exploit-Autoren

n3m1dotsys

Schwachstellenbeschreibung

In Sudo vor 1.9.12p2 behandelt die sudoedit-Funktion (alias -e) zusätzliche Argumente, die in den vom Benutzer bereitgestellten Umgebungsvariablen (SUDO_EDITOR, VISUAL und EDITOR) übergeben werden, falsch, sodass ein lokaler Angreifer beliebige Einträge an die Liste der zu verarbeitenden Dateien anhängen kann. Dies kann zu einer Privilegieneskalation führen. Betroffene Versionen sind 1.8.0 bis 1.9.12.p1. Das Problem besteht, weil ein benutzerspezifischer Editor ein "--" Argument enthalten kann, das einen Schutzmechanismus umgeht, z. B. einen EDITOR='nano -- /path/to/extra/file' Wert.

Exploit-Beschreibung

Dieses Skript automatisiert die Ausnutzung der Schwachstelle CVE-2023-22809, um eine Root-Shell zu erlangen. Das Skript prüft, ob der aktuelle Benutzer berechtigt ist, den Befehl sudoedit oder sudo -e für eine Datei mit Root-Rechten auszuführen. Wenn ja, öffnet es die sudoers-Datei, damit der Angreifer die Privilegieneskalationsrichtlinie für den aktuellen Benutzer einführen und eine Root-Shell erhalten kann.

Verwendung

  ./exploit.sh

Download über die Originalquelle

Exploit-Skript für CVE-2023-22809 hier herunterladen
Exploit-Anforderungen

  • nano
  • sudo

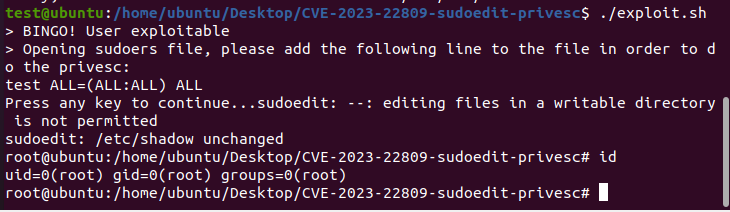
Demo

Screenshot 2023-07-10 135107

Getestet auf

  • Sudo Version 1.8.31 (Ubuntu 22.04.1 LTS)
  • Sudo Version 1.8.31 (Ubuntu 20.04.1 LTS)
  • Sudo Version 1.8.21p2 (Ubuntu 18.04.6 LTS)

Testumgebung

apt install nano sudo

Warnung

⚠️ Die Ausführung dieses Exploits auf einem System kann auf zwei Arten erfolgen: mit dem nano-Editor und mit dem vim-Editor


Credits

  • https://packetstormsecurity.com/files/171644/sudo-1.9.12p1-Privilege-Escalation.html
  • https://github.com/n3m1dotsys/CVE-2023-22809-sudoedit-privesc
  • https://medium.com/@dev.nest/how-to-bypass-sudo-exploit-cve-2023-22809-vulnerability-296ef10a1466
  • https://github.com/hello4r1end/patch_CVE-2023-22809
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




