
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
xmlrpc-brute — Dieses Tool testet WordPress-Installationen auf XML-RPC-Authentifizierungsschwachstellen. | Kitploit
Tools/GitHubGitHub/ankhcorp/xmlrpc-brute
PasswortangriffeSchwachstellenanalyseWebsicherheitPenetrationstests
GitHubankhcorp/xmlrpc-brute

xmlrpc-brute

Dieses Tool testet WordPress-Installationen auf XML-RPC-Authentifizierungsschwachstellen.

Repository anzeigen
43vor 1 JahrNoch nicht geprüft
Teilen

WordPress XML-RPC Bruteforce-Werkzeug

Bild

Ein Werkzeug, das entwickelt wurde, um WordPress-Seiten auf XML-RPC-Schwachstellen zu testen, indem es versucht, Benutzeranmeldeinformationen über die XML-RPC-Schnittstelle zu brute-forcen.

Beschreibung

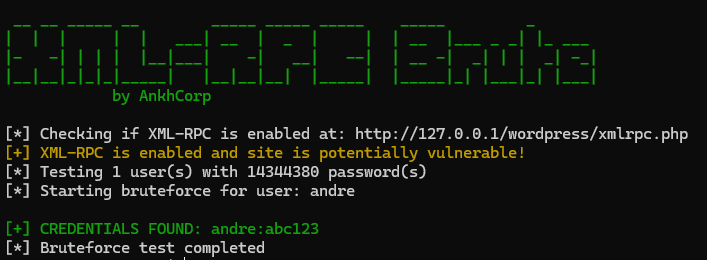
Dieses Werkzeug testet WordPress-Installationen auf XML-RPC-Authentifizierungsschwachstellen. Es kann standardmäßige Brute-Force-Angriffe durchführen oder system.multicall verwenden, um mehrere Passwörter in einer einzigen Anfrage zu testen und so möglicherweise einige Ratenbegrenzungsschutzmechanismen zu umgehen.
Funktionen

  • Prüft, ob XML-RPC auf der Ziel-WordPress-Seite aktiviert ist
  • Testet einzelne Benutzernamen/Passwörter oder Listen von Anmeldeinformationen
  • Unterstützt system.multicall für schnellere Tests und mögliche Umgehung von Ratenbegrenzungen
  • Konfigurierbare Verzögerung zwischen Anfragen
  • Farbige Ausgabe für bessere Lesbarkeit

Installation

git clone https://github.com/AnkhCorp/xmlrpc-brute.git
cd xmlrpc-brute
pip install -r requirements.txt

Verwendung

python3 xmlrpc-brute.py -t <target_url> -u <username> -P <password_list>

Optionen

OptionLangformBeschreibung
-t--targetZiel-URL (z. B. https://example.com/)
-u--usernameEinzelner zu testender Benutzername
-U--userlistDatei mit einer Liste von Benutzernamen
-p--passwordEinzelnes zu testendes Passwort
-P--passlistDatei mit einer Liste von Passwörtern
-d--delayVerzögerung zwischen Anfragen in Sekunden (Standard: 1,0)
-m--multicallVerwende system.multicall, um mehrere Passwörter auf einmal zu testen
-b--batchBatch-Größe für multicall (Standard: 3)
--max-passwordsMaximale Anzahl zu testender Passwörter (0 = kein Limit)

Beispiele

Testen eines einzelnen Benutzernamens mit einer Passwortliste:

python3 xmlrpc-brute.py -t http://example.com/wordpress -u admin -P wordlist.txt

Testen mehrerer Benutzernamen mit einer Passwortliste unter Verwendung von multicall:

python3 xmlrpc-brute.py -t http://example.com/wordpress -U userlist.txt -P wordlist.txt -m

Testen mit einer 2-Sekunden-Verzögerung zwischen Anfragen und Begrenzung auf 1000 Passwörter:

python3 xmlrpc-brute.py -t http://example.com/wordpress -u admin -P rockyou.txt -d 2 --max-passwords 1000

Rechtlicher Hinweis

Dieses Werkzeug wird ausschließlich zu Bildungs- und Testzwecken bereitgestellt. Verwenden Sie dieses Werkzeug nur auf Systemen, die Ihnen gehören oder für deren Test Sie ausdrückliche Erlaubnis haben. Unautorisierter Zugriff auf Computersysteme ist illegal und unethisch.

Lizenz

Dieses Projekt ist unter der MIT-Lizenz lizenziert – siehe die Datei LICENSE für Details.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    279

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





