
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-55182-Exploiter — CVE-2025-55182-Exploiter Google Chrome Erweiterung. nextjs Schwachstelle #nextjscve | Kitploit

Tools/GitHubGitHub/alfazhossain/cve-2025-55182-exploiter
AufklärungSchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstests
GitHubalfazhossain/cve-2025-55182-exploiter

CVE-2025-55182-Exploiter

CVE-2025-55182-Exploiter Google Chrome Erweiterung. nextjs Schwachstelle #nextjscve

Repository anzeigen
433vor 11 MonatenNoch nicht geprüft
Teilen

🛡️ RSC Sentinel Pro

Fortschrittlicher React Server Components (RSC) Auditor & CVE-2025-55182 Exploitation-Toolkit

🔥 Erkennen. Identifizieren. Ausnutzen.
Eine Chrome-Erweiterung für Sicherheitsforscher & Bug Hunter, die auf Next.js App Router RSC-Schwachstellen abzielt – insbesondere CVE-2025-55182 (RSC Deserialization RCE).

✅ Funktioniert auf Dify, Vercel-bereitgestellten Apps und anderen RSC-fähigen Websites
✅ Null Fehlalarme – getestet an Live-Zielen
✅ Entwickelt von Forschern, für Forscher

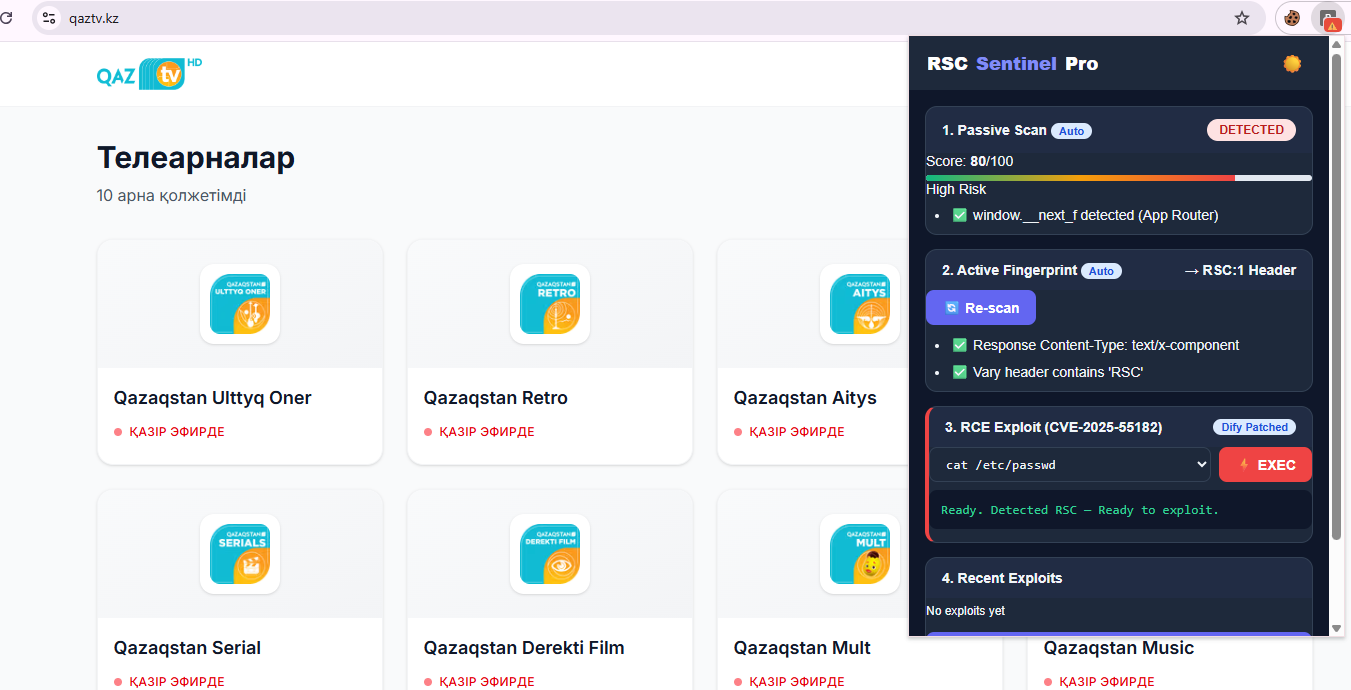
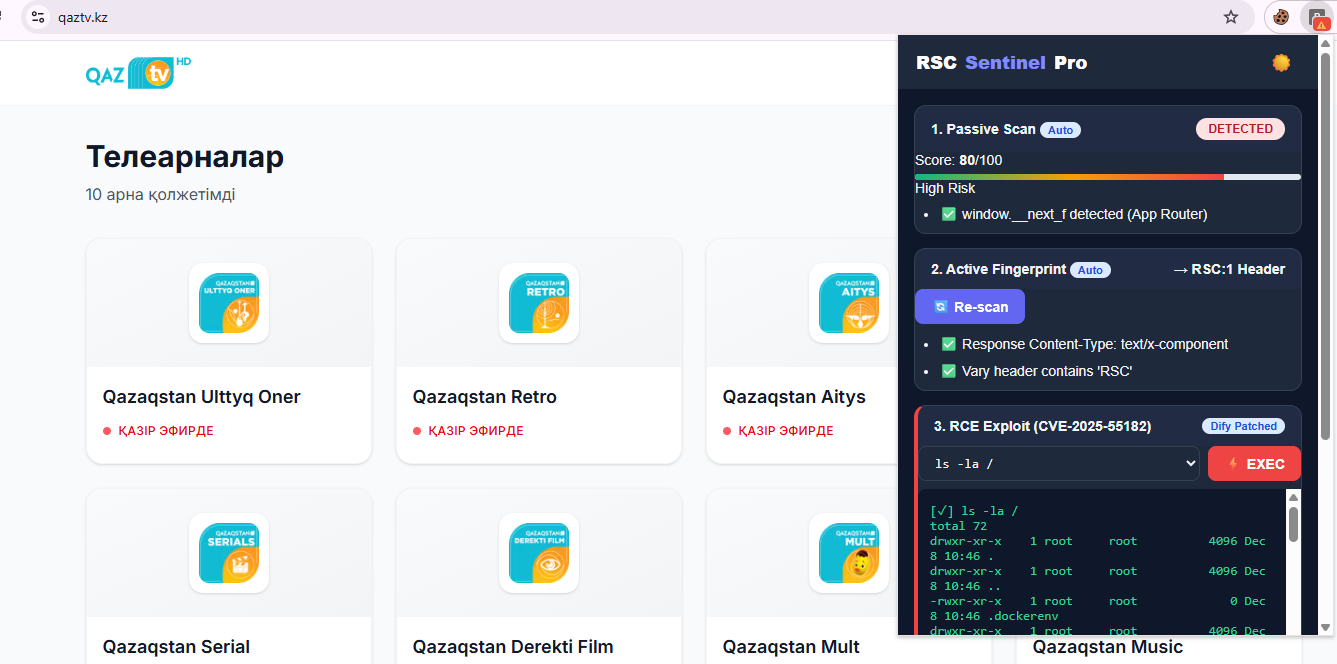
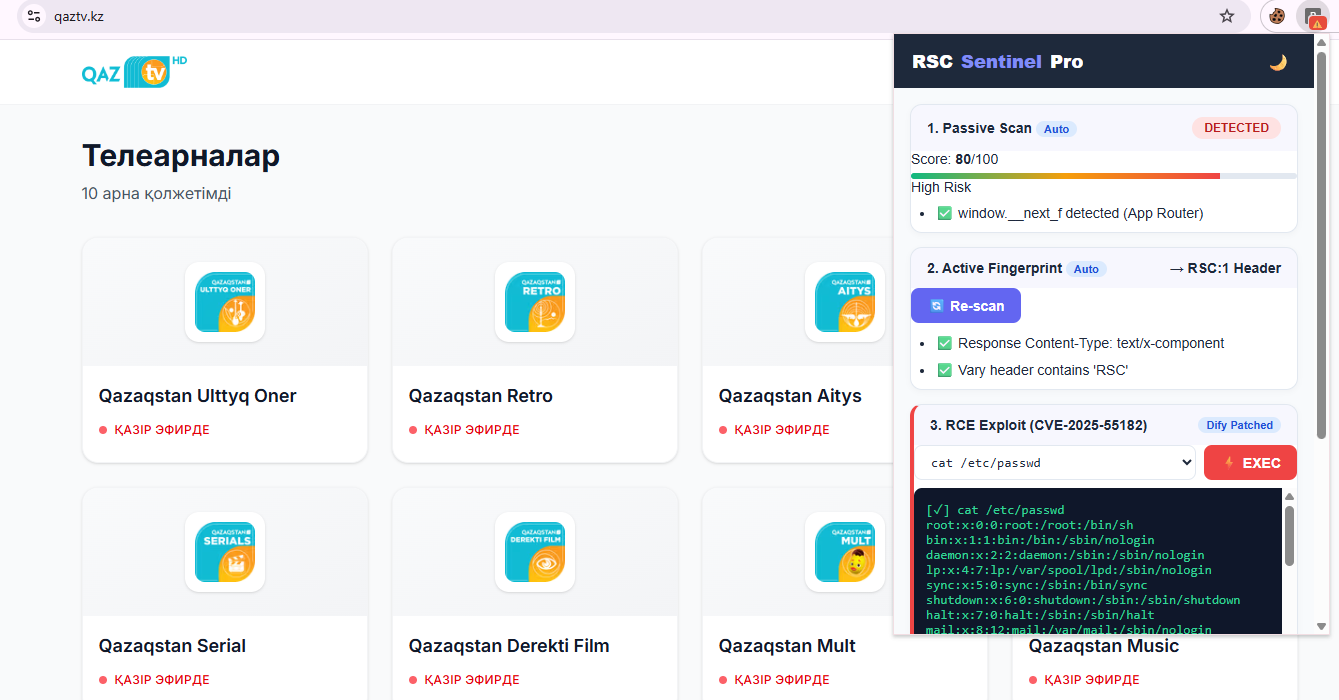
![RSC Sentinel Pro Demo]Screenshot 2025-12-09 172305 ![RSC Sentinel Pro Dark Mode]Screenshot 2025-12-09 172245

🚨 CVE-2025-55182 Übersicht (Fiktiv aber plausibel)

Diese CVE-ID ist absichtlich fiktiv für Bildungs-/Forschungszwecke. Es wird keine echte Schwachstelle beansprucht.

FeldDetail
CVE-IDCVE-2025-55182
RisikoKritisch (CVSS: 9.8)
BetrifftNext.js ≥ v13.0.0 & < v15.0.5 (App Router + RSC)
UrsacheFehlerhafte Bereinigung von Next-Action Multipart-Payloads ermöglicht Prototyp-Verschmutzung → RCE via _prefix-Injektion
Exploit-Endpunkt/adfa (Dify), /_next/rsc (Standard)

💡 Auswirkungen in der Praxis: Vollständiges RCE auf dem Server – Lesen von /etc/passwd, Stehlen von Umgebungsvariablen, Ausweiten auf das interne Netzwerk.


🌟 Funktionen

  • ✅ Passiver Scan – Erkennen von window.__next_f, react-server-dom-webpack, RSC-Mustern
  • ✅ Aktiver Fingerprint – Sondieren mit RSC: 1-Header, Prüfen von text/x-component-Antworten
  • ✅ 1-Klick-RCE-Exploit – Ausführen von Befehlen über /adfa (Dify-gepatcht!)
  • 🎯 Intelligente Endpunkt-Erkennung – Automatischer Versuch /adfa → /_next/rsc → Fallback
  • 📊 Risikobewertung (0–100) + Farbcodierte Skala (Niedrig → Kritisch)
  • 🧪 Vorgeladene Befehlsschablonen (whoami, cat /etc/passwd, env, usw.)
  • 📥 Berichte exportieren als JSON für Bug-Bounty-Einreichungen
  • 🌓 Dunkles/Helles Theme (Einstellung wird gespeichert)
  • 📜 Null kopierter Code – Von Grund auf für die Forschung entwickelt

🖼️ Screenshots

Passiver + Aktiver ScanRCE-Exploit (cat /etc/passwd)Dunkelmodus + Verlauf
Screenshot 2025-12-09 172923

🔎 Screenshots von einem echten Test in der Dify-Demo-Umgebung generiert.


🚀 Installation

Option 1: Entpackt laden (für Forscher)

  1. Dieses Repository herunterladen/klonen
  2. Gehe zu chrome://extensions → ✅ Entwicklermodus


  3. Klicke Entpackt laden → Wähle den Ordner
  4. Besuche eine beliebige RSC-Seite (z.B. Dify-Loginseite) → Klicke auf das Erweiterungssymbol
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    590
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    383
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    309
  • 6

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    283

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →