
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Preferred-Network-List-Sniffer — Ein Reconnaissance-Tool zum Erfassen und Anzeigen von SSIDs aus der Liste der bevorzugten Netzwerke eines Geräts. | Kitploit
Tools/GitHubGitHub/aleksamcode/preferred-network-list-sniffer
Paket-Sniffing & AnalyseAufklärungWi-Fi-PrüfungInformationsbeschaffungDrahtlose SicherheitRed Teaming
GitHubaleksamcode/preferred-network-list-sniffer

Preferred-Network-List-Sniffer

Ein Reconnaissance-Tool zum Erfassen und Anzeigen von SSIDs aus der Liste der bevorzugten Netzwerke eines Geräts.

Repository anzeigen
175941vor 10 MonatenVon Kitploit geprüft
Teilen

Sniffer für bevorzugte Netzwerklisten - PNLS

License: MIT

Sniffer für bevorzugte Netzwerklisten (PNLS) ist ein Red-Team-Wi-Fi-Auditing-Tool mit einer einfachen Web-Oberfläche, das in der Lage ist, SSIDs[^1] aus der bevorzugten Netzwerkliste (PNL)[^2] des Geräts abzufangen. Dies wird erreicht, indem Probe Requests in der nahen Umgebung gesnifft werden, die dann nach SSID und anderen Informationen durchsucht und schließlich an die Web-UI weitergegeben werden. Die Hauptmotivation für dieses Projekt war die Untersuchung von 802.11-Probe-Requests und der Datenschutzrisiken, die mit den von ihnen übertragenen Daten verbunden sind.
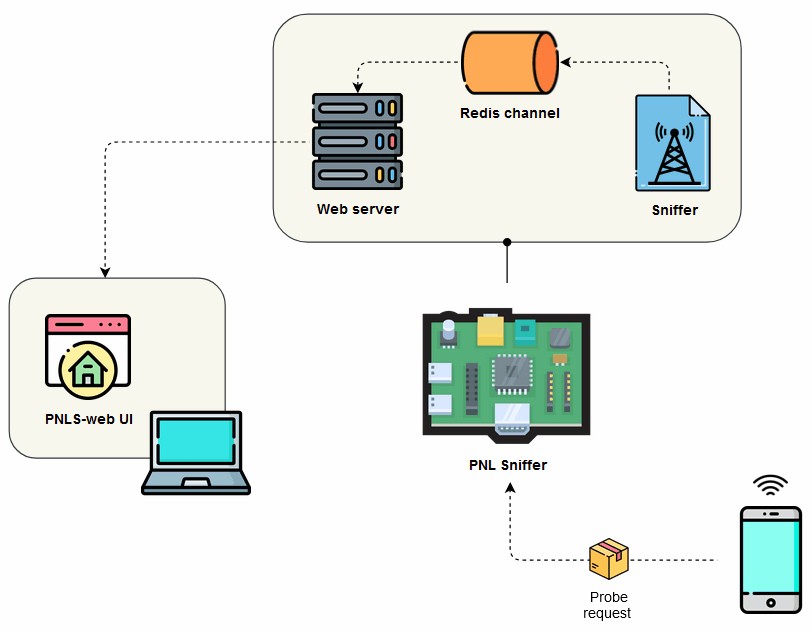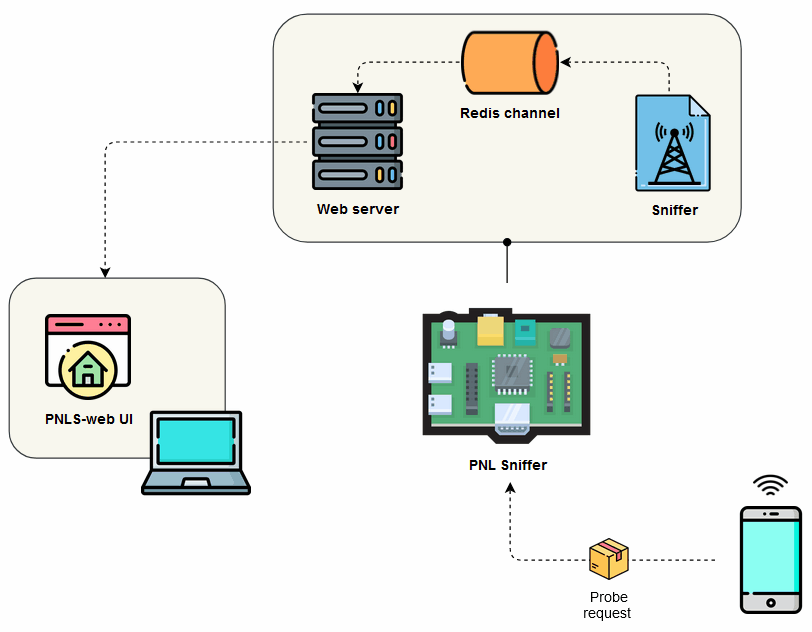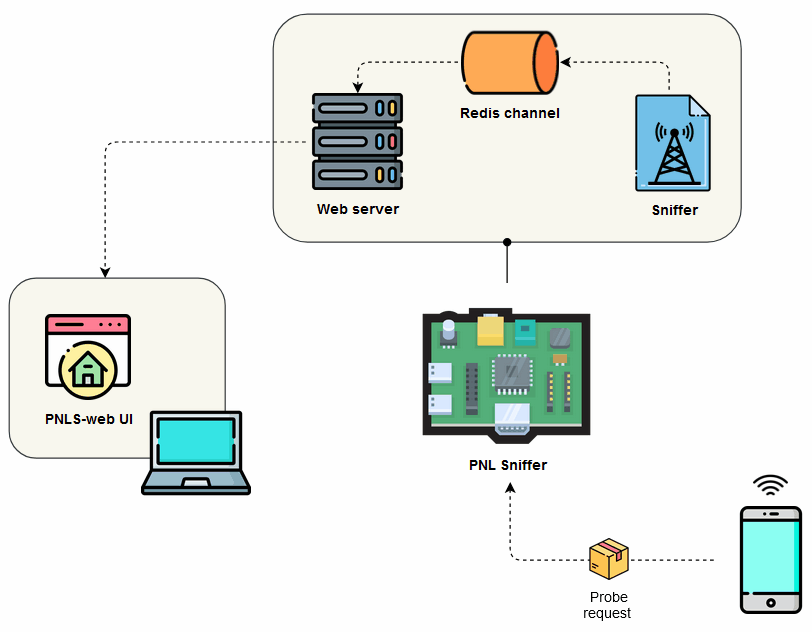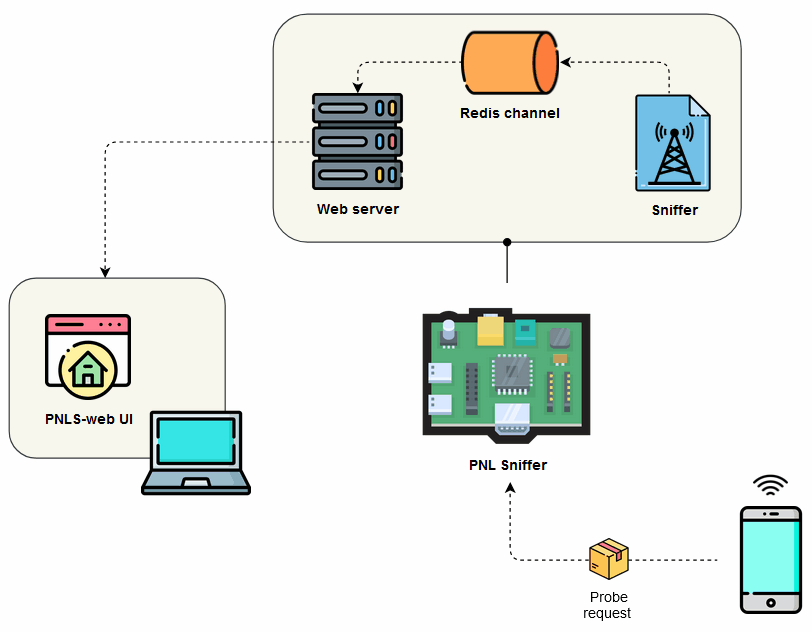
PNLS system overview

Abb. 1: PNLS-Systemüberblick

[!WARNING] Alle Inhalte dieses Projekts dienen ausschließlich Sicherheitsforschungszwecken.

[!NOTE]

  • Dieses Projekt ist Teil meiner laufenden Forschung zu Datenschutz in Wi-Fi-Netzwerken.

    • Präsentation zum Arbeitsumfang
  • Um die laufenden Arbeiten am PNLS zu verfolgen, siehe das Projekt-Board.

Inhaltsverzeichnis

  • Sniffer für bevorzugte Netzwerklisten - PNLS
    • Inhaltsverzeichnis
    • So bauen Sie den PNLS
      • Anforderungen
      • Voraussetzungen
    • Einrichtung
      • Mit Docker
      • Mit vorgebautem Docker-Image
      • Ohne Docker
    • Probe Requests
    • SSID-Filterung
    • Architektur
      • Warum Asynchronous Server Gateway Interface?
      • Warum WebSockets?
      • Pub-Sub-Modell
    • Screenshots
    • Akronyme
    • Referenzen

So bauen Sie den PNLS

Hier ist, was Sie benötigen, um dieses Projekt zu duplizieren und bereitzustellen, einschließlich der Hardware- und Softwarekomponenten. Sobald Ihre Arbeitsumgebung bereit ist, gehen Sie zu den Einrichtungsabschnitten.

Anforderungen

  • Raspberry Pi (RPi)
  • Geeignetes RPi-Netzteil (siehe die Dokumentation zum Netzteil für Details)
  • Micro-SD-Karte (siehe die SD-Karten-Dokumentation für Details)
  • USB-Wi-Fi-Adapter (optional)
    • Wird verwendet, um eine größere Reichweite beim Erfassen von Paketen zu erreichen.
  • HDMI-Kabel (optional)
    • Wird verwendet, um die Web-UI vom RPi aus anzuzeigen, anstatt sich remote von Ihrem Computer aus zu verbinden.

Voraussetzungen

  • Kali Linux OS
    • Erforderlich, um den Überwachungsmodus und das Tool aircrack-ng zu nutzen. Sie können das Kali Linux ARM-Image von hier herunterladen.
      • Alternativ könnten Sie ein anderes Betriebssystem verwenden, müssen dann aber den Kernel mit nexmon[^4] patchen[^3] oder einen WLAN-Adapter verwenden, der den Überwachungsmodus unterstützt. Hier ist ein Link zu unterstützten USB-Adaptern für Raspberry Pi.
      • Sie müssen auch das Tool aircrack-ng installieren, da es nur auf Kali Linux vorinstalliert ist.
  • Starten Sie Ihre Netzwerkschnittstelle im Überwachungsmodus mit: sudo airmon-ng start wlan0 [2].

[!NOTE]

Das Kali-Image verwendet den Kernel von Re4son, der die Treiber für externe Wi-Fi-Karten und die Nexmon-Firmware für die eingebaute WLAN-Karte auf dem RPi 3 und 4 enthält [3].
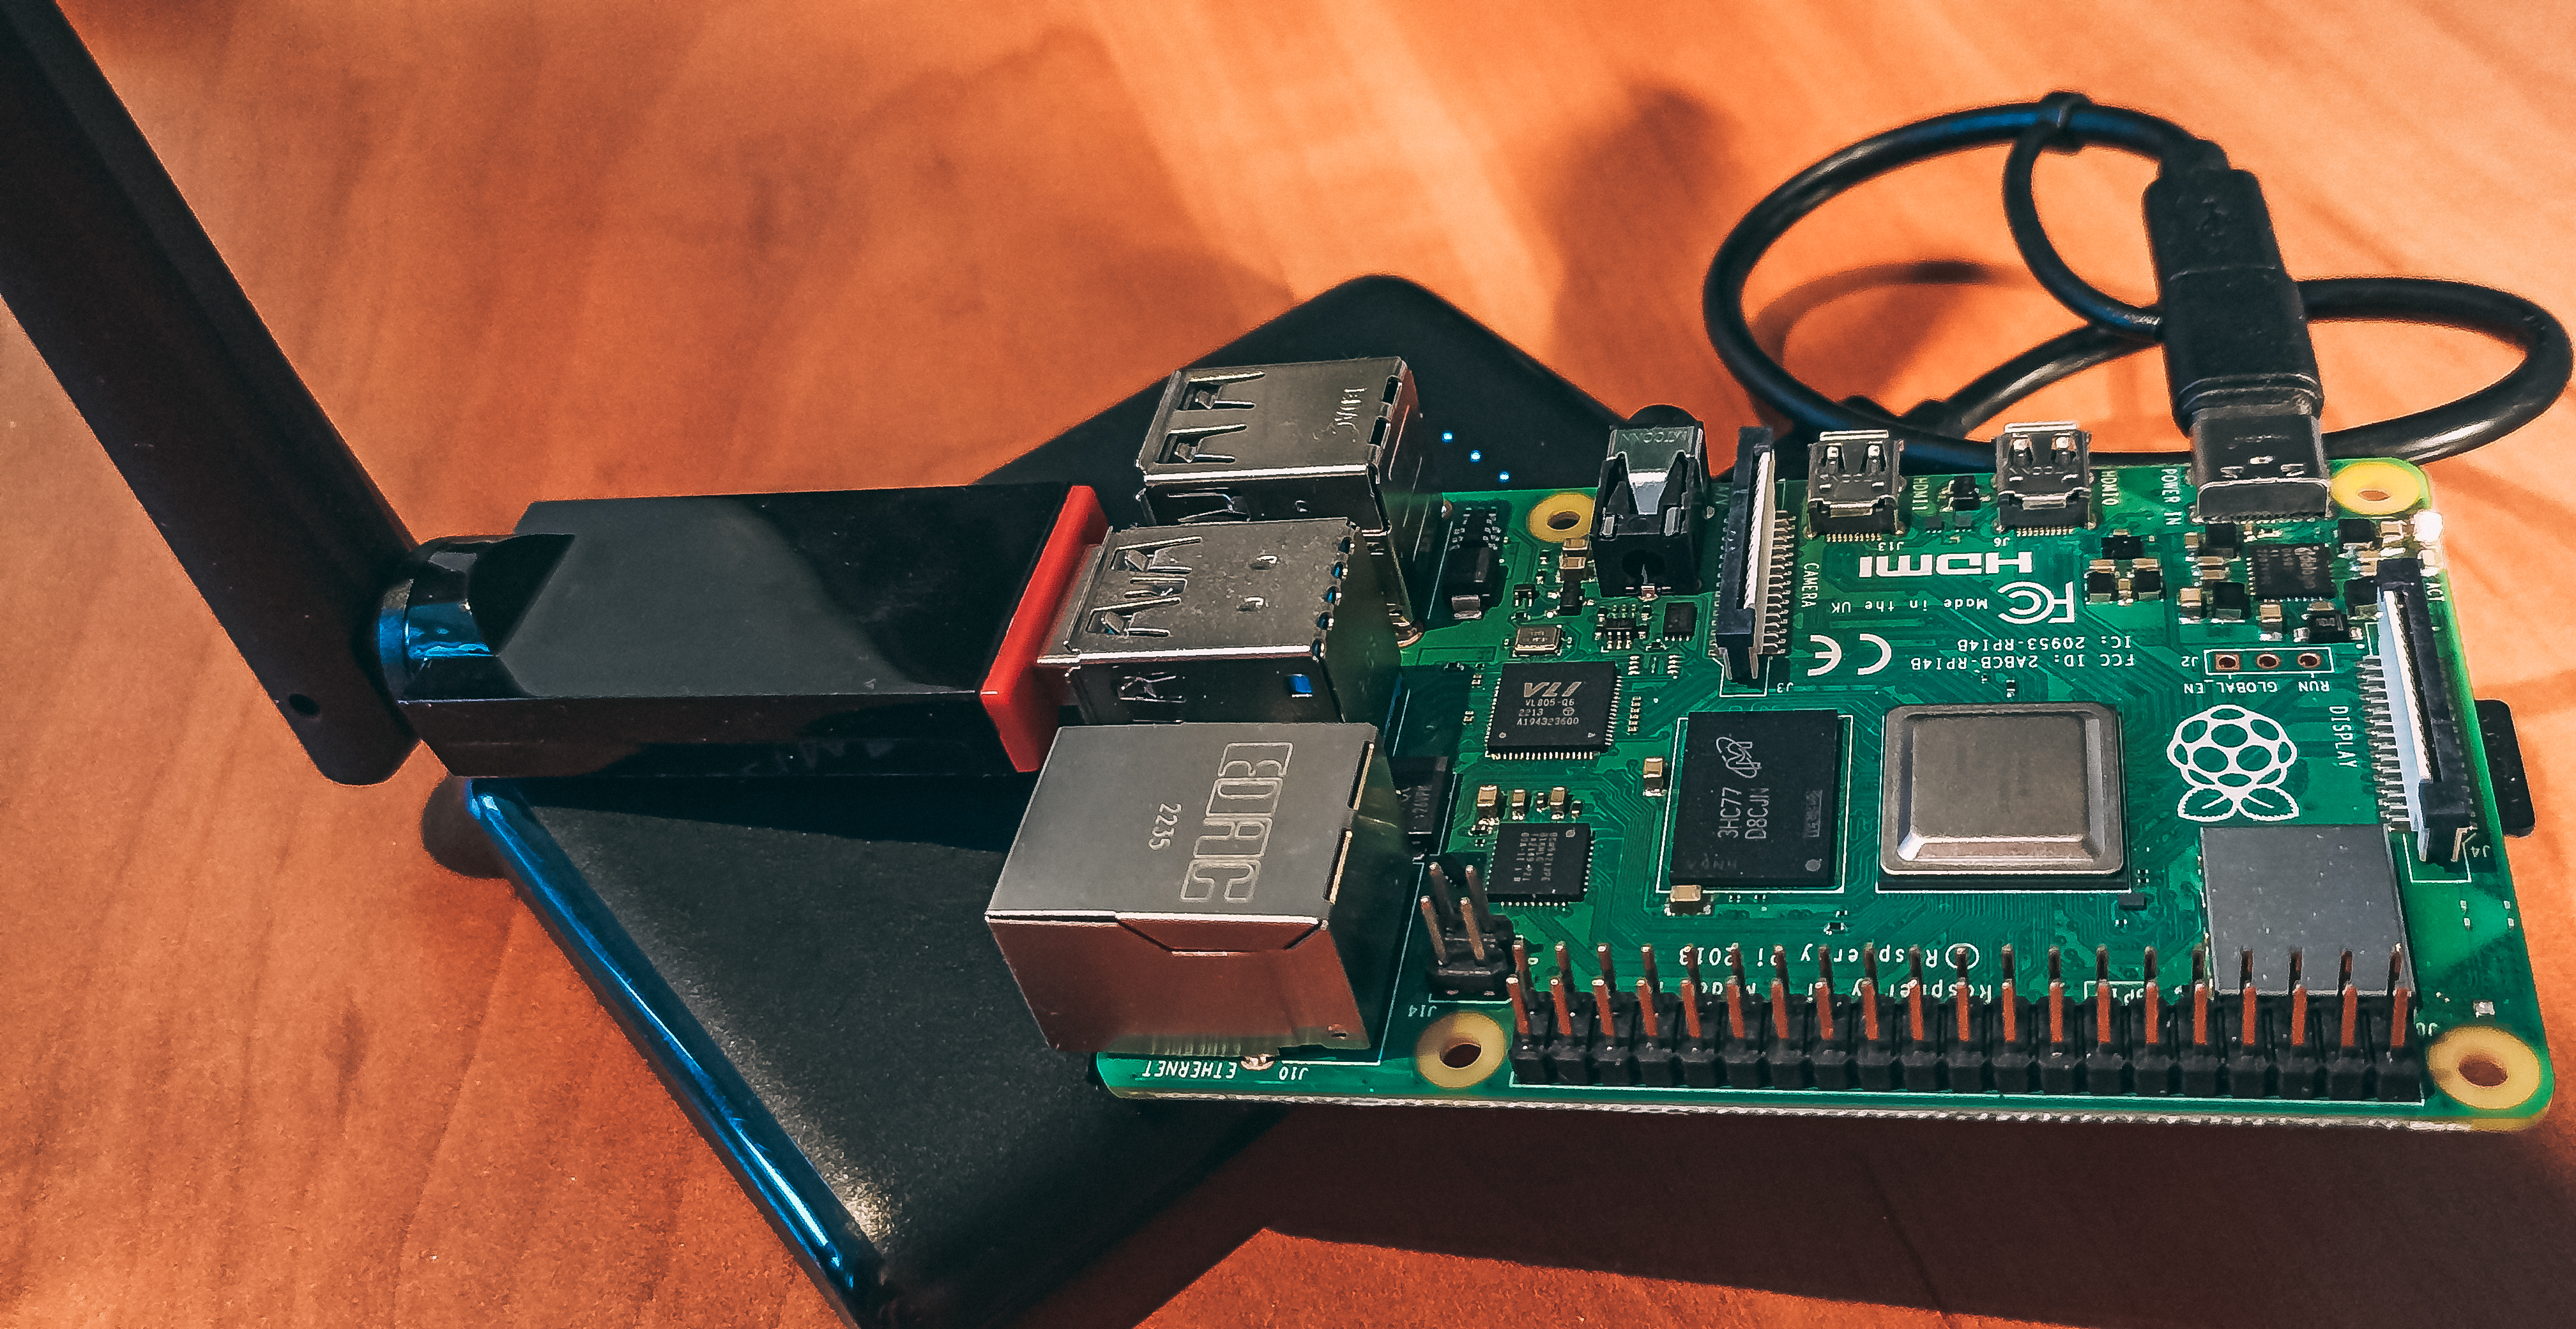
PNLS RPi 4 device

Abb. 2: PNLS läuft auf einem RPi 4 mit einer externen Antenne und einer Powerbank
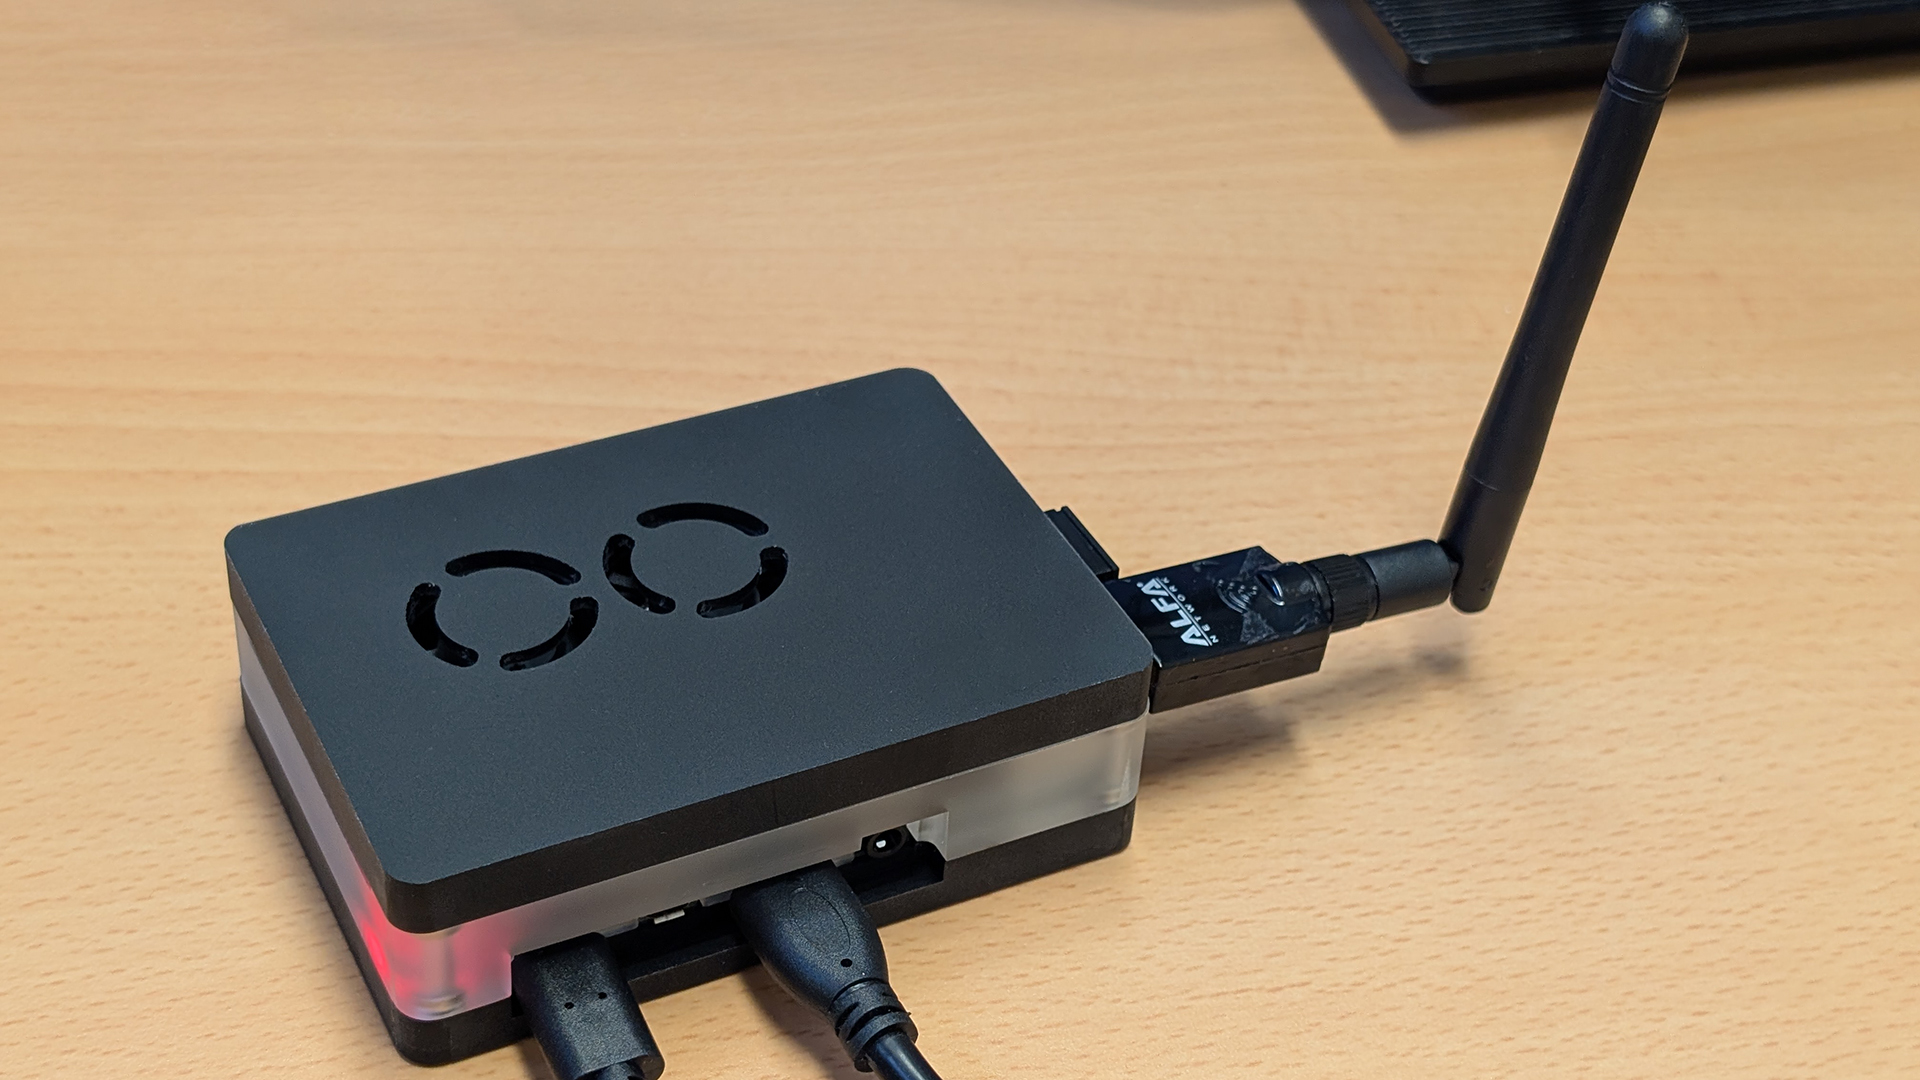
PNLS RPi 4 device AWUS036ACS

Abb. 3: PNLS läuft auf einem RPi 4 mit einem Gehäuse und einer AWUS036ACS-Antenne
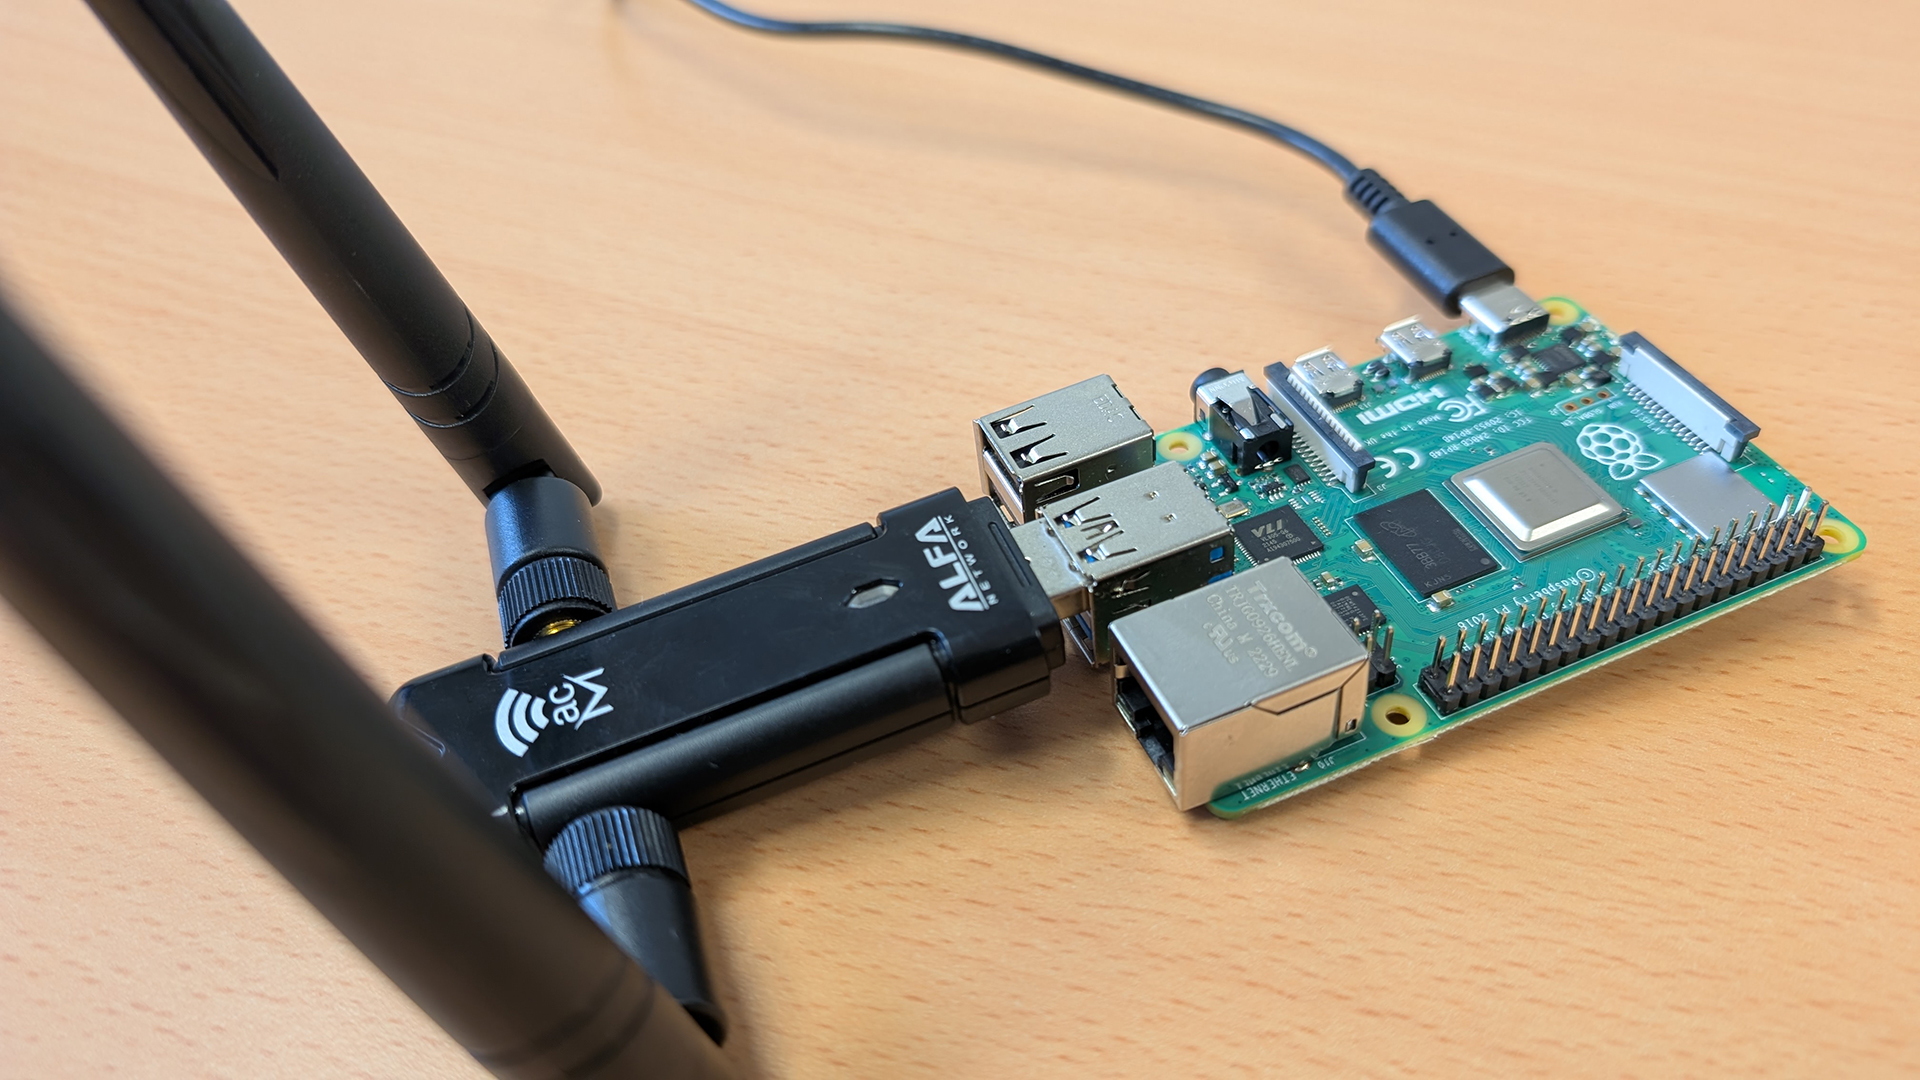
PNLS RPi 4 device AWUS036ACM

Abb. 4: PNLS läuft auf einem RPi 4 mit einer AWUS036ACM-Antenne

Einrichtung

Wenn Sie Docker nicht verwenden möchten, gehen Sie zu Einrichtung ohne Docker.

Mit Docker

Schnell eine Entwicklungsumgebung einrichten:

# First clone this repo.
git clone https://github.com/AleksaMCode/Preferred-Network-List-Sniffer.git
# Move to the project root folder.
cd Preferred-Network-List-Sniffer
# Build backend and frontend image.
docker compose build
# Bring up both the backend and the frontend server.
docker compose up
# Move into the sniffer folder.
cd sniffer
# Run the Sniffer service.
sudo python3 sniffer.py

Mit vorgebautem Docker-Image

Derzeit sind keine Multi-Plattform-Images verfügbar, und das Projekt unterstützt nur die ARM64v8-Architektur. Laden Sie die neuesten vorgebauten Images aus der GitHub Container Registry herunter und führen Sie sie lokal aus.

# First clone this repo.
git clone https://github.com/AleksaMCode/Preferred-Network-List-Sniffer.git
# Move to the project root folder.
cd Preferred-Network-List-Sniffer
# Download the prebuild images.
docker pull ghcr.io/aleksamcode/pnls-backend-ghcr:latest
docker pull ghcr.io/aleksamcode/pnls-frontend-ghcr:latest
# Bring up both the backend and the frontend server.
docker compose up
# Move into the sniffer folder.
cd sniffer
# Run the Sniffer service.
sudo python3 sniffer.py

Ohne Docker

  • Backend: Um den ASGI- und Redis-Server zu starten und die benötigten Dienste auszuführen, siehe diese Anleitung.

  • Frontend: Um den React-Server auszuführen, siehe diese Anleitung.

Hier ist ein Screenshot, als alles "manuell" ausgeführt wurde:

  • Oben links: Redis-Server
  • Oben rechts: ASGI-Server
  • Unten links: Sniffer-Dienst
  • Unten rechts: React-Server
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    327
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





