
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-34474 — Clario bis 2024-04-11 für Windows Desktop hat schwache Berechtigungen für %PROGRAMDATA%\Clario und versucht, DLLs von dort als SYSTEM zu laden. | Kitploit
Tools/GitHubGitHub/alaatk/cve-2024-34474
Privilege EscalationSchwachstellenanalyseExploitationFehlkonfiguration
GitHubalaatk/cve-2024-34474

CVE-2024-34474

Clario bis 2024-04-11 für Windows Desktop hat schwache Berechtigungen für %PROGRAMDATA%\Clario und versucht, DLLs von dort als SYSTEM zu laden.

Repository anzeigen
125vor 1 MonatNoch nicht geprüft
Teilen

CVE-2024-34474

Clario bis 2024-04-11 für Windows Desktop hat schwache Berechtigungen für %PROGRAMDATA%\Clario und versucht, DLLs von dort als SYSTEM zu laden.

Beschreibung:

Die Clario-Desktopanwendung für Windows versucht, nicht existierende DLL-Bibliotheken aus C:\ProgramData\Clario\ und C:\ProgramData\Clario\Engines\ zu laden, wenn ein Benutzer einen Antivirus-Scan durchführt. Die DLL-Dateien existieren nicht, und dieser Prozess wird mit SYSTEM-Rechten aufgerufen, selbst wenn ein Nicht-Administrator ihn ausführt. Standardmäßig können auf Windows-Systemen alle authentifizierten Benutzer Dateien/Ordner unter dem Pfad c:\ProgramData\Clario erstellen. Ein Benutzer mit geringen Rechten kann die DLL-Dateien unter C:\ProgramData\Clario\ und C:\ProgramData\Clario\Engines\ erstellen, um beliebigen Code seiner Wahl auszuführen, was zu einer Rechteausweitung auf SYSTEM-Rechte führt.

Betroffene Versionen

Clario-Versionen bis 2024-04-11

Betroffene Dienste

Unsichere Ordner: C:\ProgramData\Clario\ & C:\ProgramData\Clario\Engines\

Dienst: ClarioService.exe
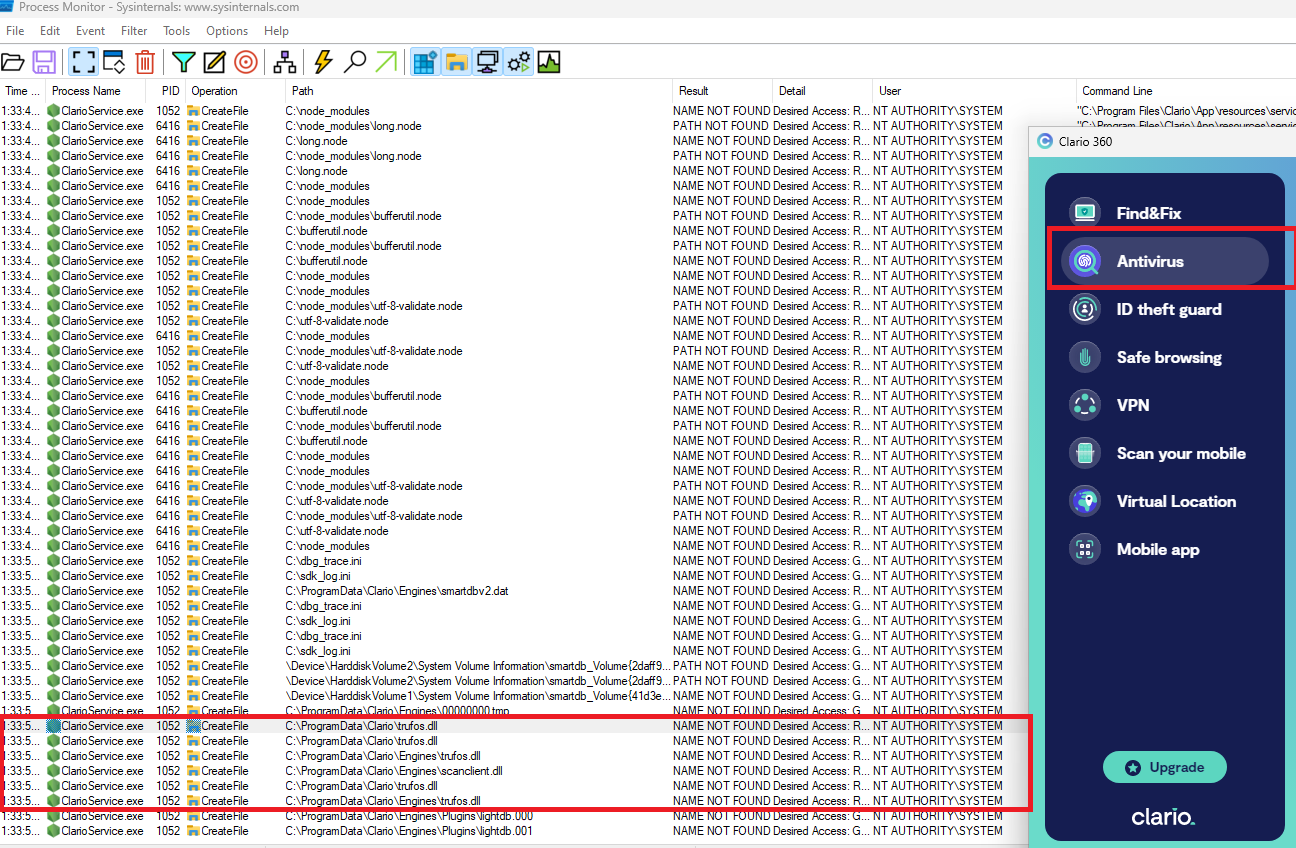
DLL aus weltweit beschreibbarem Verzeichnis geladen

Alt text

Entdeckt von:

Alaa Kachouh.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    344
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    308

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






