 ailenye/cve-2024-54880
CVE-2024-54880

| Objekt | Inhalt | Bemerkung |
|---|---|---|
| Autorisierter Penetrationsbereich | http://192.168.88.141/ | Lokaler Test |
| Quellcode-Download | https://www.seacms.net/SeaCMS_V13.1_install_f.zip | Open-Source-Projekt |
| Umfang der Schwachstelle | SeaCMS_V13.1 |
| Kategorie | Inhalt | Bemerkung |
|---|---|---|
| Schwachstellenort (URL) | http://192.168.200.141/reg.php?action=reg | |
| Schwachstellentyp | Logikfehler | |
| Schwachstellenbeschreibung | SeaCMS weist einen logischen Fehler auf, der von einem Angreifer ausgenutzt werden kann, um beliebigen Benutzern die massenhafte Registrierung von Konten zu ermöglichen |
Besuchen Sie die Registrierungsseite und klicken Sie auf Registrieren, um das Paket zu erfassen (dies ist das später hinzugefügte Foto)
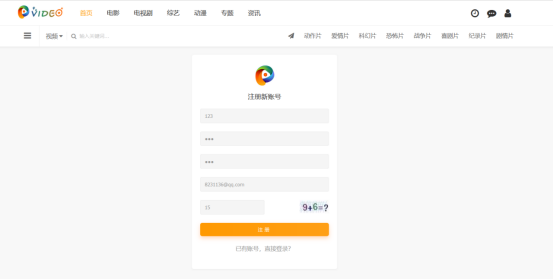
*Der Verifizierungscode hier ist 14*
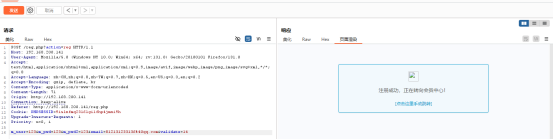
*Ändern Sie Ihre Kontonummer und E-Mail-Adresse*
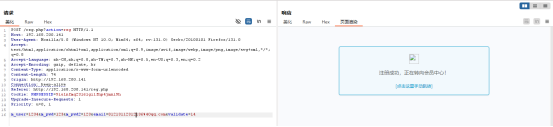
*Versuchen Sie hier, sich beim ersten Konto anzumelden*
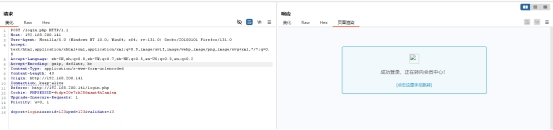
*Versuchen Sie, sich beim zweiten Konto anzumelden*